ドライブ・バイ・ダウンロード攻撃の成功率は12.2%、なおも継続中(日本IBM) | ScanNetSecurity
2026.11.21(土)

ドライブ・バイ・ダウンロード攻撃の成功率は12.2%、なおも継続中(日本IBM)

日本IBMは、主として国内の企業環境で観測された脅威動向をまとめた「2013年下半期Tokyo SOC情報分析レポート」を発表した。

調査・レポート・白書・ガイドライン 調査・ホワイトペーパー
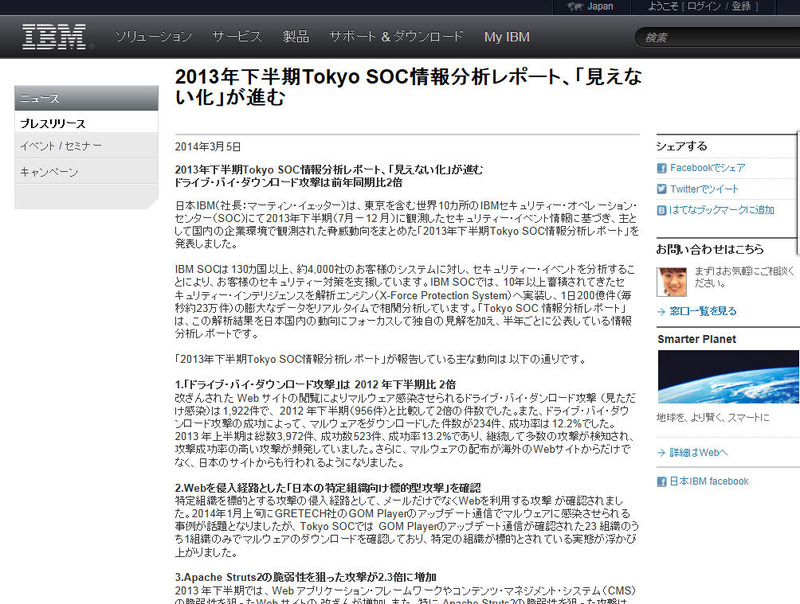
日本IBMによるプレスリリース
日本IBMによるプレスリリース 全 1 枚 拡大写真
日本アイ・ビー・エム株式会社(日本IBM)は3月5日、東京を含む世界10カ所のIBMセキュリティー・オペレーション・センター(SOC)にて2013年下半期(7月~12月)に観測したセキュリティイベント情報に基づき、主として国内の企業環境で観測された脅威動向をまとめた「2013年下半期Tokyo SOC情報分析レポート」を発表した。レポートによると、ドライブ・バイ・ダンロード攻撃は1,922件で、2012年下半期(956件)と比較して2倍の件数となった。また、ドライブ・バイ・ダウンロード攻撃の成功によって、マルウェアをダウンロードした件数は234件で、成功率は12.2%となっている。また、マルウェアの配布が海外のWebサイトからだけでなく、日本のサイトからも行われるようになった。

また同半期には、特定組織を標的とする攻撃の侵入経路として、メールだけでなくWebを利用する攻撃が確認された。2014年1月上旬にGRETECH社の「GOM Player」のアップデート通信でマルウェアに感染させられる事例が話題となったが、Tokyo SOCでは GOM Playerのアップデート通信が確認された23組織のうち1組織のみでマルウェアのダウンロードを確認しており、特定の組織が標的とされている実態が浮かび上がった。また、Webアプリケーション・フレームワークやコンテンツ・マネジメント・システム(CMS)の脆弱性を狙ったWeb サイトの改ざんが増加した。特に「Apache Struts2」の脆弱性を狙った攻撃は、2013年上半期が30,425件、2013年下半期が68,527件と2.3倍に増加した。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. SMBC日興証券が持株会事務受託業務で使用しているシステムに不正アクセス

    SMBC日興証券が持株会事務受託業務で使用しているシステムに不正アクセス

  2. ノーコードWebサイトプラットフォーム「Studio」に不正アクセス、GMO Flatt Security Webサイトのフォームから送信された情報が漏えいした可能性

    ノーコードWebサイトプラットフォーム「Studio」に不正アクセス、GMO Flatt Security Webサイトのフォームから送信された情報が漏えいした可能性

  3. インターネット調査システムに不正アクセス、個人情報の漏えいがないことを確認

    インターネット調査システムに不正アクセス、個人情報の漏えいがないことを確認

  4. サイバーセキュリティ総研、悪用確認済みの脆弱性を日本語で届ける無料「脆弱性速報メール」配信

    サイバーセキュリティ総研、悪用確認済みの脆弱性を日本語で届ける無料「脆弱性速報メール」配信

  5. Googleが報告、人の手を借りず AI エージェントがパッチから攻撃コードを自動生成

    Googleが報告、人の手を借りず AI エージェントがパッチから攻撃コードを自動生成

ランキングをもっと見る
PageTop