誤って上書きされた個人情報ファイルを求人情報メールに添付(東京都) | ScanNetSecurity
2026.10.02(金)

誤って上書きされた個人情報ファイルを求人情報メールに添付(東京都)

東京都は、公益財団法人東京しごと財団が運営する東京都しごとセンターにおいて、同センター利用者に対して、別の利用者の個人情報を誤ってメールで送信する事故が発生したと発表した。

インシデント・事故 インシデント・情報漏えい
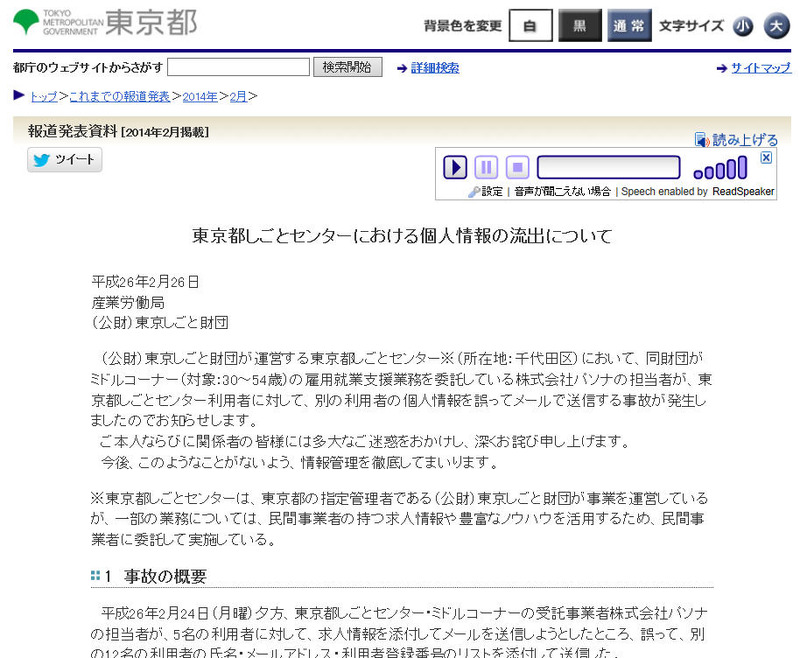
東京都による発表
東京都による発表 全 1 枚 拡大写真
東京都は2月26日、公益財団法人東京しごと財団が運営する東京都しごとセンターにおいて、同センター利用者に対して、別の利用者の個人情報を誤ってメールで送信する事故が発生したと発表した。これは2月24日夕方、東京都しごとセンター・ミドルコーナーの雇用就業支援業務を委託している株式会社パソナの担当者が、5名の利用者に対して求人情報を添付したメールを送信しようとしたところ、誤って別の12名の利用者の氏名、メールアドレス、利用者登録番号のリストを添付して送信したというもの。

パソナの担当者は15時12分に営業職の求人情報を120名の利用者宛てに、15時18分に事務職の求人情報を180名の利用者宛てに、それぞれ一斉メール送信を行った。その後、利用者送付リストを作成していた別のパソナ担当者が、誤って共有フォルダに保存されていた事務職の求人情報のexcelファイルに、利用者送付リストを上書き保存してしまった。16時00分に就職支援アドバイザーから追加で送信依頼をされた方3名、16時03分および16時44分にアドレス相違により送信不能だった各1名、計5名の利用者に対して、担当者が事務職の求人情報のexcelファイルを再送信したが、このときすでに中身は利用者送付リストに置き換わっていた。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/
PageTop

アクセスランキング

  1. 「タイムズカー」への不正アクセス、約160万件の運転免許証画像等の本人確認書類が漏えい

    「タイムズカー」への不正アクセス、約160万件の運転免許証画像等の本人確認書類が漏えい

  2. 「ニッポンレンタカーアプリ」への不正アクセス、運転免許証情報が閲覧されたおそれも

    「ニッポンレンタカーアプリ」への不正アクセス、運転免許証情報が閲覧されたおそれも

  3. CMSプラグインの脆弱性公表を受け更新作業中に不正アクセスを発見

    CMSプラグインの脆弱性公表を受け更新作業中に不正アクセスを発見

  4. 日本標準時の供給サービスで異常、誤った時刻を配信

    日本標準時の供給サービスで異常、誤った時刻を配信

  5. 「郵便局アプリ」に不正アクセス、顧客情報を不正に取得

    「郵便局アプリ」に不正アクセス、顧客情報を不正に取得

ランキングをもっと見る
PageTop