過去の脆弱性を悪用する新たな手法も--インシデントレポート(ラック) | ScanNetSecurity
2026.10.28(水)

過去の脆弱性を悪用する新たな手法も--インシデントレポート(ラック)

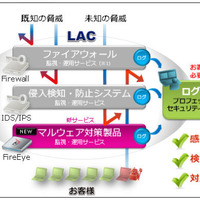
ラックは、日本における不正アクセスやマルウェア感染などのセキュリティインシデントの発生傾向を分析した「JSOC INSIGHT vol.3」を公開した。

調査・レポート・白書・ガイドライン 調査・ホワイトペーパー
「JSOC INSIGHT vol.3」
「JSOC INSIGHT vol.3」 全 2 枚 拡大写真
株式会社ラックは3月11日、「JSOC INSIGHT vol.3」を公開した。本レポートは、同社JSOCのセキュリティアナリストによる日々の分析結果に基づき、日本における不正アクセスやマルウェア感染などのセキュリティインシデントの発生傾向を分析したもの。vol.3では、「新たな攻撃手法の登場による脅威の増大」「日本国内における、正規のソフトウェアのアップデートを悪用した攻撃」「ホストの設定不備を悪用したDoS攻撃」の3つの内容について掘り下げている。

「新たな攻撃手法」とは、過去に公開された脆弱性に対するもの。同社では、2012年に公開された脆弱性への新たな攻撃手法による複数の被害を確認している。従来の手法に比べて攻撃の成立条件が少なく、一般的な運用をしているホストも影響を受ける可能性が高まっていた。ホストの設定不備を悪用したDoS攻撃では、DNSの設定不備が存在するホストをDNSリフレクター攻撃(DNSアンプ攻撃)の踏み台に悪用する試みと同様に、UDPを使用するNTP(時刻同期の仕組み)の機能を悪用したDoS攻撃について紹介している。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 釧路市が市立小中学校の学習用端末の管理運用を委託しているポータスにランサムウェア攻撃

    釧路市が市立小中学校の学習用端末の管理運用を委託しているポータスにランサムウェア攻撃

  2. リゾートトラストのウェブサイトに不正アクセス、約 2万6,000件の会員情報が漏えい

    リゾートトラストのウェブサイトに不正アクセス、約 2万6,000件の会員情報が漏えい

  3. 「タイムズカー」への不正アクセス、本人確認書類画像データが漏えいした顧客に 3,000円相当を見舞いとして支払い

    「タイムズカー」への不正アクセス、本人確認書類画像データが漏えいした顧客に 3,000円相当を見舞いとして支払い

  4. 個人情報を電話で読み上げ ~ 駐車券紛失届を拾得したとする人物から買い取り要求、個人情報拡散を示唆する発言も

    個人情報を電話で読み上げ ~ 駐車券紛失届を拾得したとする人物から買い取り要求、個人情報拡散を示唆する発言も

  5. JFEケミカルに不正アクセス、データの不正取得が判明

    JFEケミカルに不正アクセス、データの不正取得が判明

ランキングをもっと見る
PageTop