「@nifty」のログインにワンタイムパスワード認証を追加(ニフティ) | ScanNetSecurity
2026.11.03(火)

「@nifty」のログインにワンタイムパスワード認証を追加(ニフティ)

ニフティは、なりすまし不正ログインなどIDの不正利用対策の一環として、同社が提供するインターネットサービス「@nifty」のログイン方法にワンタイムパスワード認証を導入した。

製品・サービス・業界動向 新製品・新サービス
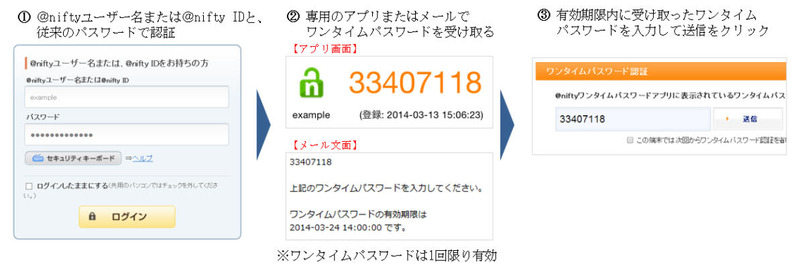
ワンタイムパスワード認証の流れ
ワンタイムパスワード認証の流れ 全 1 枚 拡大写真
ニフティ株式会社は3月24日、なりすまし不正ログインなどIDの不正利用対策の一環として、同日より同社が提供するインターネットサービス「@nifty」のログイン方法にワンタイムパスワード認証を導入したと発表した。今回導入するワンタイムパスワード認証は、PCやスマートフォンのWebブラウザ上のログイン画面で、@niftyユーザ名または@nifty IDと、従来のパスワードによる認証を行った後に、自動的に発行される1回限り有効な使い捨てパスワード(ワンタイムパスワード)を入力して行うもの。

ワンタイムパスワードは、同社が提供する専用のスマートフォンアプリ(iOS・Android対応)、またはユーザが設定したメールアドレスで受け取ることができる。万一、第三者に従来のパスワードを知られてしまった場合でも、ワンタイムパスワードがないとログインすることができないため、IDの不正利用を防止することができる。なお、一度ワンタイムパスワード認証を行った端末は、次回以降ワンタイムパスワードの入力を省略することもできる。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/
PageTop

アクセスランキング

  1. 他の職員のIDとパスワードを使用し複数回にわたり庁内共有フォルダに不正アクセス、上司の印影の偽造も

    他の職員のIDとパスワードを使用し複数回にわたり庁内共有フォルダに不正アクセス、上司の印影の偽造も

  2. AI を活用した総点検で発見 ~ デジタルアーツのクラウドサービス運用環境に不正アクセス

    AI を活用した総点検で発見 ~ デジタルアーツのクラウドサービス運用環境に不正アクセス

  3. ユミルリンクのメール配信サービスの一部サーバシステムに不正アクセス、延べ5,162万8,280件の情報が流出

    ユミルリンクのメール配信サービスの一部サーバシステムに不正アクセス、延べ5,162万8,280件の情報が流出

  4. セキュリティに高い優先順位を置いていたとは必ずしも言えない経営者が変化成長していくドキュメンタリー

    セキュリティに高い優先順位を置いていたとは必ずしも言えない経営者が変化成長していくドキュメンタリー

  5. WPプラグインの脆弱性悪用 ~ ティエスエスリンクのウェブサイトに不正アクセス、製品にはセキュリティ上の問題 確認されておらず

    WPプラグインの脆弱性悪用 ~ ティエスエスリンクのウェブサイトに不正アクセス、製品にはセキュリティ上の問題 確認されておらず

ランキングをもっと見る
PageTop