Heartbleed攻撃を日本国内の複数のTokyo SOC顧客で検知、被害はなし(日本IBM) | ScanNetSecurity
2026.11.08(日)

Heartbleed攻撃を日本国内の複数のTokyo SOC顧客で検知、被害はなし(日本IBM)

日本IBMは、2014年4月に公開されたOpenSSLの脆弱性(CVE-2014-0160)を悪用する攻撃(Heartbleed攻撃)をTokyo SOCにおいて確認したと発表した。

脆弱性と脅威 脅威動向
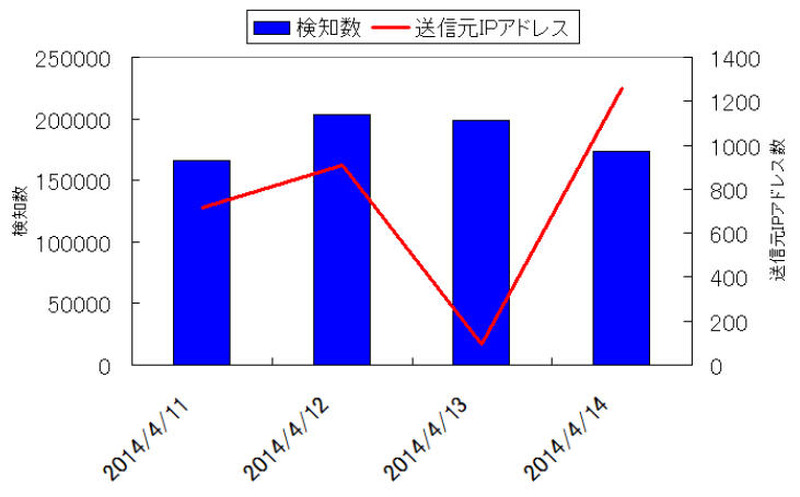
Tokyo SOCにおける“Heartbleed”攻撃の送信元IPアドレス数の推移
Tokyo SOCにおける“Heartbleed”攻撃の送信元IPアドレス数の推移 全 1 枚 拡大写真
日本アイ・ビー・エム株式会社(日本IBM)は4月15日、2014年4月に公開されたOpenSSLの脆弱性(CVE-2014-0160)を悪用する攻撃(Heartbleed攻撃)をTokyo SOCにおいて確認したと発表した。Tokyo SOCでは、このHeartbleed攻撃を複数の日本国内の顧客で検知しているが、現在までのところ実際の被害が発生している事例は確認されていないという。

Heartbleed攻撃は、多数の送信元より世界的に活動が確認されており、そのほとんどは脆弱性の有無を調査するための調査行為と考えられるとしている。Tokyo SOCの顧客に対するHeartbleed攻撃の送信元IPアドレス数および検知数の推移では、4月13日はやや減少しているが、全体として攻撃の送信元アドレスは増加傾向にあるとみられる。攻撃の送信元IPアドレスの国は、アメリカ、中国、ロシアが多くなっているが、全部で40カ国以上の送信元から攻撃が発生している。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 日本郵便がメールマガジンの配信業務を委託している事業者に不正アクセス

    日本郵便がメールマガジンの配信業務を委託している事業者に不正アクセス

  2. 「MUJIアプリ」への不正アクセス、新たにカード情報が外部からアクセスされた可能性も

    「MUJIアプリ」への不正アクセス、新たにカード情報が外部からアクセスされた可能性も

  3. ブシロード「バンドリ!アワーノーツ」開発業務委託先に不正アクセス

    ブシロード「バンドリ!アワーノーツ」開発業務委託先に不正アクセス

  4. 日本郵政グループ労働組合に不正アクセス、4万件以上の組合員情報が漏えい

    日本郵政グループ労働組合に不正アクセス、4万件以上の組合員情報が漏えい

  5. ドトールコーヒーのシステムに不正アクセス、従業員及び退職者 計951名の個人情報が漏えいした可能性

    ドトールコーヒーのシステムに不正アクセス、従業員及び退職者 計951名の個人情報が漏えいした可能性

ランキングをもっと見る
PageTop