ATMやWi-Fiルータを狙うトロイの木馬を確認--3月のウイルス情報(Dr.WEB) | ScanNetSecurity
2026.10.02(金)

ATMやWi-Fiルータを狙うトロイの木馬を確認--3月のウイルス情報(Dr.WEB)

Dr.WEBは、2014年3月のウイルス脅威について発表した。3月初旬にはATMを感染させるトロイの木馬が発見され、中旬にはWi-Fiルータをハッキングする悪意のあるプログラムが出現した。

脆弱性と脅威 脅威動向
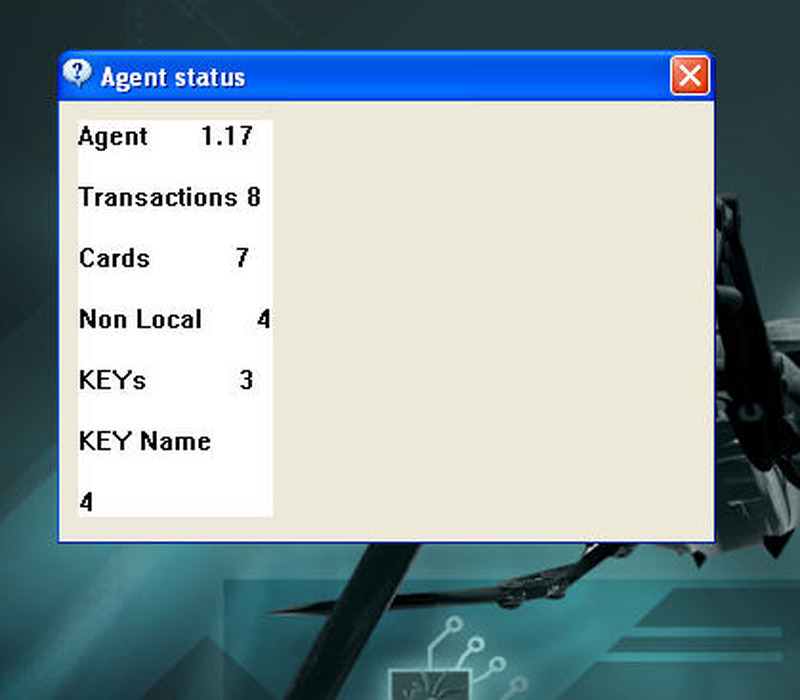
Trojan.Skimer.19の動作画面
Trojan.Skimer.19の動作画面 全 2 枚 拡大写真
株式会社Doctor Web Pacific(Dr.WEB)は4月22日、2014年3月のウイルス脅威について発表した。3月初旬にはATMを感染させるトロイの木馬が発見され、中旬にはWi-Fiルータをハッキングする悪意のあるプログラムが出現した。また、Androidを狙った新たな脅威も多く発見されている。「Dr.WebCureIt!」によって収集された統計によると、2014年3月に最も多く検出された脅威は、感染させたシステム上にアドウェアやリスクウェアをインストールする「Trojan.Packed.24524」で、広告トロイの木馬である「Trojan.InstallMonster.51」「Trojan.LoadMoney.15」「Trojan.LoadMoney.1」が順に続いた。

また、ブラウザプラグインとして導入され、開かれたWebページ上に広告などを表示させる「Trojan.BPlug」プログラムも複数発見されている。ATMを感染させる「Trojan.Skimer.19」は、3月初旬に発見された。ATMのOSを感染させると、は暗号化PINパッド(EPP:Encrypted Pin Pad)への入力を監視し、特定の組み合わせが入力されると、犯罪者からのコマンドを実行する。コマンドには、PINコードの復号化やホストファイルの改ざん、トランザクション数、カードやキーなどの統計情報の表示、ログファイルの削除、システムの再起動などが含まれている。

ブルートフォースを使用してWi-Fiルータのアクセスパスワードを解読し、デバイスの設定で指定されているDNSサーバアドレスを変更するマルウェア「Trojan.Rbrute」プログラムは、指定されたIPアドレスの範囲を使用してネットワークをスキャンする、辞書攻撃を行う、という2つのコマンドを実行する。これら2つのコマンドはそれぞれ独立したもので、トロイの木馬によって別々に実行される。モバイルにおいては、新たなトロイの木馬「Android.Dendroid.1.origin」や「Android.Backdoor.53.origin」などが確認されている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 「ニッポンレンタカーアプリ」への不正アクセス、運転免許証情報が閲覧されたおそれも

    「ニッポンレンタカーアプリ」への不正アクセス、運転免許証情報が閲覧されたおそれも

  2. CMSプラグインの脆弱性公表を受け更新作業中に不正アクセスを発見

    CMSプラグインの脆弱性公表を受け更新作業中に不正アクセスを発見

  3. 商船三井クルーズで営業情報を保存した外部記憶媒体を紛失、就航準備中のクルーズ船「MITSUI OCEAN SAKURA」の船内で保管

    商船三井クルーズで営業情報を保存した外部記憶媒体を紛失、就航準備中のクルーズ船「MITSUI OCEAN SAKURA」の船内で保管

  4. 「タイムズカー」に不正アクセス、運転免許証画像含む会員情報が第三者に取得されたことを確認

    「タイムズカー」に不正アクセス、運転免許証画像含む会員情報が第三者に取得されたことを確認

  5. 不正プログラム設置 ~ 東京大学大学院医学系研究科公共健康医学専攻ウェブサイトに不正アクセス

    不正プログラム設置 ~ 東京大学大学院医学系研究科公共健康医学専攻ウェブサイトに不正アクセス

ランキングをもっと見る
PageTop