
オンラインストレージサービスのダウンロードページURLを広告主が確認できる状態に(ヤフー)
ヤフーは24日、広告主向けの広告配信先レポートにおいて、オンラインストレージサービスのダウンロードページURLが確認できた事象について発表した。オンラインストレージサービス「firestorage」「sharedfile.jp」が対象。
インシデント・事故
インシデント・情報漏えい
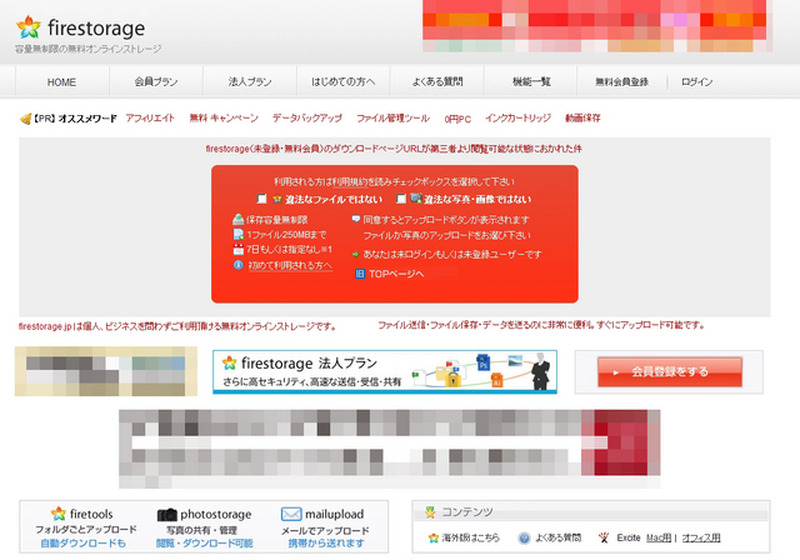
プレイスメントターゲティング機能を追加したことにより、Yahoo!ディスプレイアドネットワーク(YDN)広告の「レポート」機能において、オンラインストレージサービスのユーザーが意図しない状態で、ダウンロードURLを広告主が確認できる状態にあったという。該当期間はfirestorageが4月20日~23日、sharedfile.jpは開始日調査中~23日となっている。
通常これらのURLは非公開の暗号化されたものとなっているが、そのページに広告が表示されていた場合に、その広告主がURLを知り得る状態となっていた。これによりURL先のファイルのダウンロードなども可能となっていた。
これを受けヤフーは23日に広告配信先レポート機能を一時停止。また、オンラインストレージサービス「firestorage」を運営するロジックファクトリーも、該当のネットワーク広告をfirestorageから削除したとしている。有料サービスや法人向けのサービスは広告が表示されないため、無料もしくは未登録会員(ファイヤーストレージパス利用者を含む)が該当することとなる。そのため同社では公開しているファイルにパスワードをかけるといった対策を呼びかけている。ファイルがダウンロードされたかは会員メニュー「集計」より可能。今後は新機能「ワンタイムURL」を導入する予定だ。
Yahoo!広告主向けの広告配信先レポートに、非公開のURLが表示される現象
《冨岡晶@RBB TODAY》
関連記事

この記事の写真
/



