Ignite Realtimeの「Smack API」に複数の脆弱性(JVN) | ScanNetSecurity
2026.10.02(金)

Ignite Realtimeの「Smack API」に複数の脆弱性(JVN)

IPAおよびJPCERT/CCは、Ignite Realtimeが提供するXMPP クライアント用のライブラリ「Smack API」に複数の脆弱性が存在すると「JVN」で発表した。

脆弱性と脅威 脅威動向
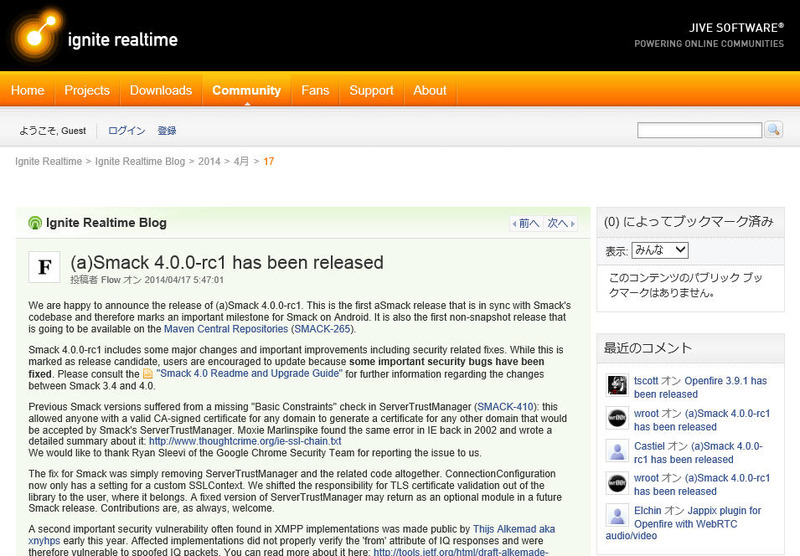
Ignite Realtimeによるリリースノート
Ignite Realtimeによるリリースノート 全 1 枚 拡大写真
独立行政法人 情報処理推進機構(IPA)および一般社団法人 JPCERT コーディネーションセンター(JPCERT/CC)は4月30日、Ignite Realtimeが提供するXMPP クライアント用のライブラリ「Smack API」に複数の脆弱性(CVE-2014-0363、CVE-2014-0364)が存在すると「Japan Vulnerability Notes(JVN)」で発表した。

「Smack API 3.4.1 およびそれ以前」には、サーバ証明書を適切に検証しない脆弱性および IQ パケットを適切に検証しない脆弱性が存在する。これらの脆弱性が悪用されると、第三者によって中間者攻撃(man-in-the-middle attack)が行われる可能性があり、たとえばコンタクトリストにエントリを追加されたり、IQレスポンスを詐称される可能性がある。JVNでは、開発者が提供する情報を元に最新版へアップデートするよう呼びかけている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 「ニッポンレンタカーアプリ」への不正アクセス、運転免許証情報が閲覧されたおそれも

    「ニッポンレンタカーアプリ」への不正アクセス、運転免許証情報が閲覧されたおそれも

  2. CMSプラグインの脆弱性公表を受け更新作業中に不正アクセスを発見

    CMSプラグインの脆弱性公表を受け更新作業中に不正アクセスを発見

  3. 商船三井クルーズで営業情報を保存した外部記憶媒体を紛失、就航準備中のクルーズ船「MITSUI OCEAN SAKURA」の船内で保管

    商船三井クルーズで営業情報を保存した外部記憶媒体を紛失、就航準備中のクルーズ船「MITSUI OCEAN SAKURA」の船内で保管

  4. スターツ出版「オズモール」に不正アクセス、会員のメールアドレス 最大447,610名分が漏えいした可能性

    スターツ出版「オズモール」に不正アクセス、会員のメールアドレス 最大447,610名分が漏えいした可能性

  5. ランサムウェア被害件数が過去最多の123件に、警察庁が対策情報を紹介

    ランサムウェア被害件数が過去最多の123件に、警察庁が対策情報を紹介

ランキングをもっと見る
PageTop