旧バージョンの「Movable Type」使用サイトの改ざん被害が多発(JPCERT/CC) | ScanNetSecurity
2026.11.04(水)

旧バージョンの「Movable Type」使用サイトの改ざん被害が多発(JPCERT/CC)

JPCERT/CCは、旧バージョンの「Movable Type」の利用に関する注意喚起を発表した。

脆弱性と脅威 セキュリティホール・脆弱性
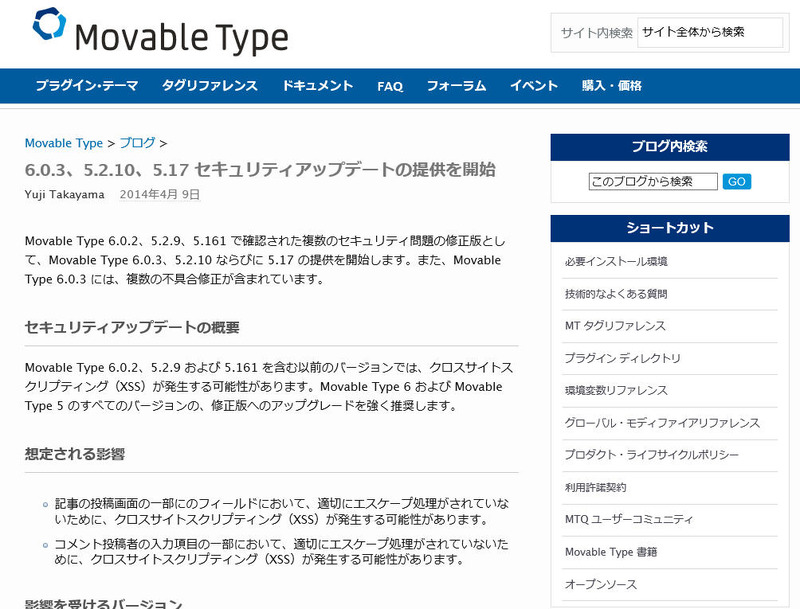
Movable Typeによるアップデート情報
Movable Typeによるアップデート情報 全 1 枚 拡大写真
一般社団法人 JPCERT コーディネーションセンター(JPCERT/CC)は5月15日、旧バージョンの「Movable Type」の利用に関する注意喚起を発表した。これはJPCERT/CCが、古いバージョンの Movable Type を使用しているWebサイトが改ざんされるインシデントの報告を多数受領していることを受けたもの。受領した報告では、Movable Type の既知の脆弱性を使用した攻撃により、不正なファイルがWebサイトに設置されたり、Webサイトの既存のコンテンツ内に、攻撃サイトへと誘導する iframe や難読化されたJavaScriptが埋め込まれるといった事例を確認しているという。

受領したWebサイトの改ざん事例のすべてが、脆弱性に起因するものであるとは確認できていないが、脆弱性を内在した状態で運用を行っている場合、攻撃者によって脆弱性を突かれ、Web改ざんなどの被害を受ける可能性がある。JPCERT/CCでは未然防止の観点から、Movable Type だけでなく、OSやその他のソフトウェアも含め、最新の状態にアップデートすることを勧めている。また、Webサーバの FTP/SSH のログを確認し、アクセス元 IP アドレス、アクセス日時などに不審な点がないか確認する、Web サイトで公開しているコンテンツに不正なプログラムが含まれていないこと、コンテンツが改ざんされていないことを確認するなどの対策を紹介している。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 松屋公式アプリに不正アクセス 会員情報等が漏えい

    松屋公式アプリに不正アクセス 会員情報等が漏えい

  2. WordPress バージョン 6 系および 7 系における遠隔からの任意のコード実行が可能となる複数の脆弱性(Scan Tech Report)

    WordPress バージョン 6 系および 7 系における遠隔からの任意のコード実行が可能となる複数の脆弱性(Scan Tech Report)

  3. 再開を断念 PHPの重大脆弱性受け「くみあいアプリ」がサービス終了

    再開を断念 PHPの重大脆弱性受け「くみあいアプリ」がサービス終了

  4. 「MUJIアプリ」で最大 約2,726万件の顧客情報が流出した可能性

    「MUJIアプリ」で最大 約2,726万件の顧客情報が流出した可能性

  5. 外務省のネットワークに不正アクセス、7月27日に検知

    外務省のネットワークに不正アクセス、7月27日に検知

ランキングをもっと見る
PageTop