旧バージョンの「Movable Type」使用サイトの改ざん被害が多発(JPCERT/CC) | ScanNetSecurity
2026.11.16(月)

旧バージョンの「Movable Type」使用サイトの改ざん被害が多発(JPCERT/CC)

JPCERT/CCは、旧バージョンの「Movable Type」の利用に関する注意喚起を発表した。

脆弱性と脅威 セキュリティホール・脆弱性
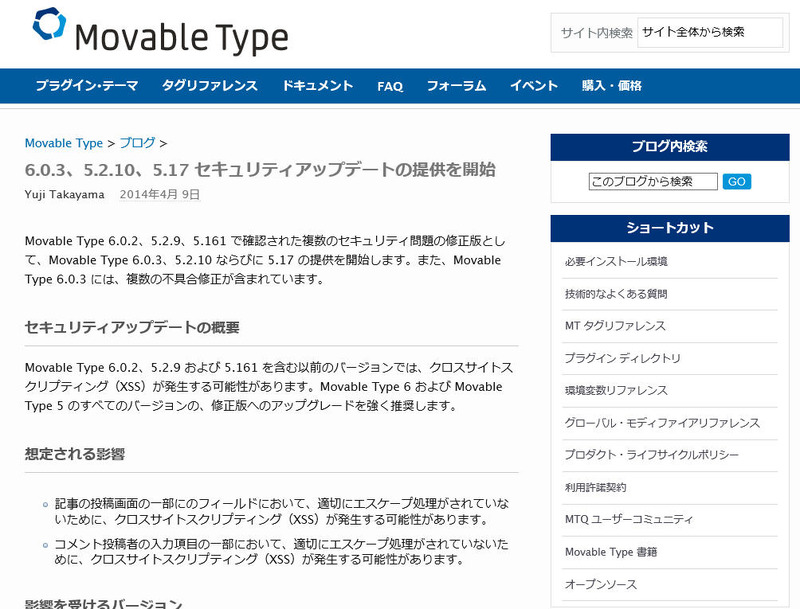
Movable Typeによるアップデート情報
Movable Typeによるアップデート情報 全 1 枚 拡大写真
一般社団法人 JPCERT コーディネーションセンター(JPCERT/CC)は5月15日、旧バージョンの「Movable Type」の利用に関する注意喚起を発表した。これはJPCERT/CCが、古いバージョンの Movable Type を使用しているWebサイトが改ざんされるインシデントの報告を多数受領していることを受けたもの。受領した報告では、Movable Type の既知の脆弱性を使用した攻撃により、不正なファイルがWebサイトに設置されたり、Webサイトの既存のコンテンツ内に、攻撃サイトへと誘導する iframe や難読化されたJavaScriptが埋め込まれるといった事例を確認しているという。

受領したWebサイトの改ざん事例のすべてが、脆弱性に起因するものであるとは確認できていないが、脆弱性を内在した状態で運用を行っている場合、攻撃者によって脆弱性を突かれ、Web改ざんなどの被害を受ける可能性がある。JPCERT/CCでは未然防止の観点から、Movable Type だけでなく、OSやその他のソフトウェアも含め、最新の状態にアップデートすることを勧めている。また、Webサーバの FTP/SSH のログを確認し、アクセス元 IP アドレス、アクセス日時などに不審な点がないか確認する、Web サイトで公開しているコンテンツに不正なプログラムが含まれていないこと、コンテンツが改ざんされていないことを確認するなどの対策を紹介している。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. アクサ損害保険「MyAXA」に不正アクセス、約59万7千件の顧客情報が漏えいした可能性

    アクサ損害保険「MyAXA」に不正アクセス、約59万7千件の顧客情報が漏えいした可能性

  2. 「ノジマオンライン」に不正アクセス、約700万件の会員情報が漏えい

    「ノジマオンライン」に不正アクセス、約700万件の会員情報が漏えい

  3. マイクロソフトが 11 月のセキュリティ情報公開、Outlook の脆弱性 1 件で悪用確認

    マイクロソフトが 11 月のセキュリティ情報公開、Outlook の脆弱性 1 件で悪用確認

  4. アイリスオーヤマ公式通販サイト「アイリスプラザ」に不正アクセス、約770万人の個人情報が漏えいした可能性

    アイリスオーヤマ公式通販サイト「アイリスプラザ」に不正アクセス、約770万人の個人情報が漏えいした可能性

  5. Apache HTTP Server 2.4 に複数の脆弱性

    Apache HTTP Server 2.4 に複数の脆弱性

ランキングをもっと見る
PageTop