
テーマごとに12のセッションを開催~情報セキュリティEXPO~(トレンドマイクロ)
トレンドマイクロは、5月14日から16日にかけて東京ビッグサイトで開催された「第11回 情報セキュリティEXPO 春」において出展を行った。
研修・セミナー・カンファレンス
セミナー・イベント
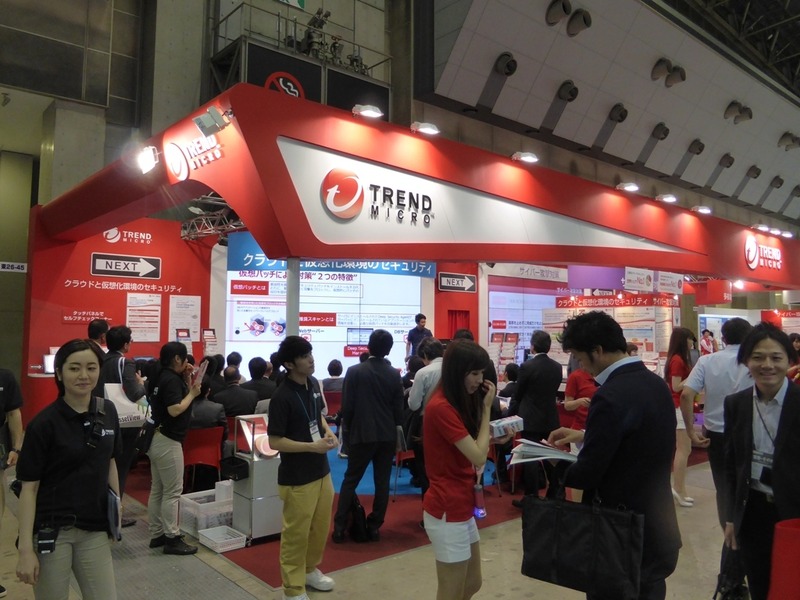
同社によるセッションはテーマごとに4種類、合計12種類で、サイバー攻撃対策をテーマとしたセッションでは「『被害』を『実害』にさせないサイバー攻撃対策とは?」「内部攻撃~実際に使われる手口をご存じですか?~」「業務を止めずに脅威だけを止められるか?~正常な通信に紛れて忍び寄る脅威を可視化するには?~」「知っていますか? 本当に怖い『内部攻撃』」の4つが行われた。
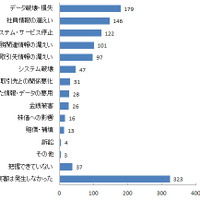
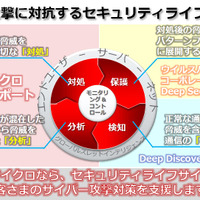
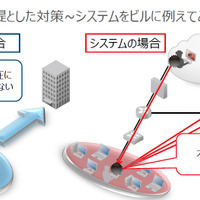
セッションでは、発表者それぞれの視点からサイバー攻撃について分析、最適な対策について紹介した。たとえば、同社のシニアスペシャリストである岡本勝之氏による「『被害』を『実害』にさせないサイバー攻撃対策とは?」では、標的型攻撃は見つけにくい上に対策が追いついていない現状があり、データの破壊や損失、社員情報の漏えい、システム・サービスの停止など53.7%が実害に直結していたことを挙げた。優先対策ポイントとして「クライアント・サーバでの旧来の対策からの脱却」「システム侵害時のインシデント早期発見」「組織内部での不正な通信や挙動の早期発見」を挙げている。
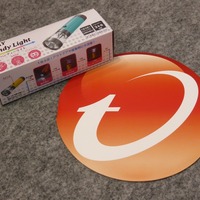
「内部攻撃~実際に使われる手口をご存じですか?~」では、侵入に成功した不正プログラムが、攻撃基盤の構築を行った後に目的の情報を求めて情報探索を行う活動の実態を詳しく紹介し、その対策として内部の可視化と高度な攻撃にいち早く気づく体制が重要であるとした。「業務を止めずに脅威だけを止められるか?~正常な通信に紛れて忍び寄る脅威を可視化するには?~」では、運用の観点から必要なセキュリティ対策を具体的に紹介している。なお、「知っていますか? 本当に怖い『内部攻撃』」については別記事で詳しく紹介する。参加者には特製LEDライトがプレゼントされた。
関連記事
この記事の写真
/




