「OpenSSL」に新たな脆弱性、中間者攻撃により漏えいや改ざんの可能性(IPA) | ScanNetSecurity
2026.11.13(金)

「OpenSSL」に新たな脆弱性、中間者攻撃により漏えいや改ざんの可能性(IPA)

IPAは、「OpenSSL」における Change Cipher Spec メッセージ処理の脆弱性対策について注意喚起を発表した。

脆弱性と脅威 セキュリティホール・脆弱性
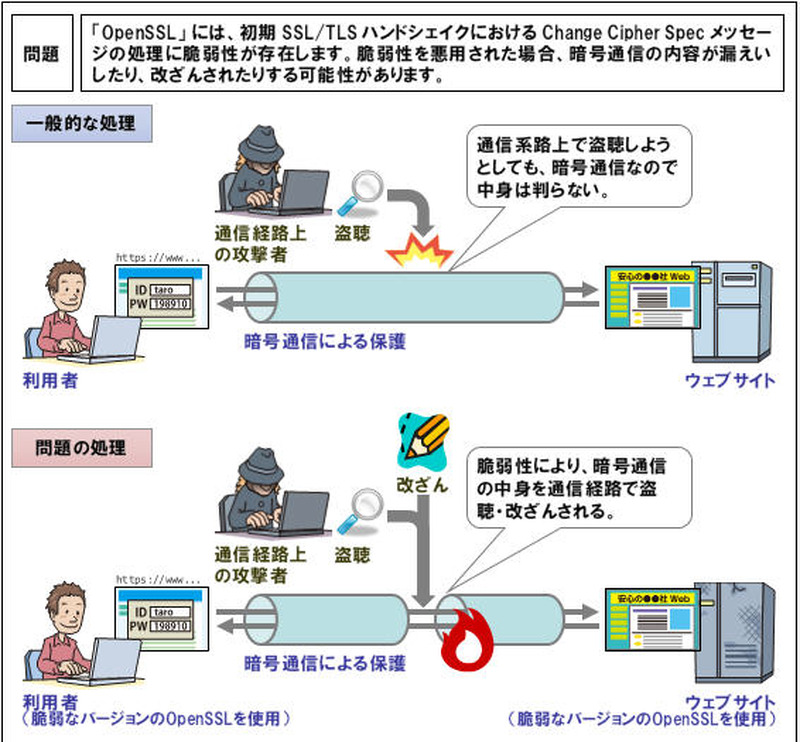
今回の脆弱性の概要
今回の脆弱性の概要 全 1 枚 拡大写真
独立行政法人 情報処理推進機構(IPA)は6月6日、「OpenSSL」における Change Cipher Spec メッセージ処理の脆弱性対策について注意喚起を発表した。これは、オープンソースの暗号通信ライブラリである「OpenSSL」において、初期 SSL/TLS ハンドシェイクにおける Change Cipher Spec メッセージの処理に脆弱性(CVE-2014-0224)が発見されたというもの。CVE-2014-0160(Heartbleed)とは異なる脆弱性となる。

本来、SSL/TLS による暗号通信では、利用者とWebサイトの通信経路上に攻撃者が割り込み、通信内容を盗聴したり改ざんしようとする攻撃(中間者攻撃)を防ぐことができる。しかし、この脆弱性を悪用されると、中間者攻撃を防ぐことができず、暗号通信の内容が漏えいしたり、改ざんされる可能性がある。

本脆弱性の影響を受けるのは、以下の組み合わせの場合となる。
サーバ側:
・OpenSSL 1.0.1 系列のうち 1.0.1g およびそれ以前

クライアント側:
・OpenSSL 1.0.1 系列のうち 1.0.1g およびそれ以前
・OpenSSL 1.0.0 系列のうち 1.0.0l およびそれ以前
・OpenSSL 0.9.8 系列のうち 0.9.8y およびそれ以前

なお本脆弱性情報は、情報セキュリティ早期警戒パートナーシップに基づき、株式会社レピダムの菊池正史氏からIPAが届出を受け、JPCERT/CCが製品開発者と調整を行い公表したものとなる。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 無印良品のオーダーカーテンに関する業務委託先に不正アクセス

    無印良品のオーダーカーテンに関する業務委託先に不正アクセス

  2. ブックオフグループホールディングス子会社の会員管理システムに不正アクセス、638万3,279人の会員情報が漏えい

    ブックオフグループホールディングス子会社の会員管理システムに不正アクセス、638万3,279人の会員情報が漏えい

  3. オンライン麻雀に不正アクセス 会員情報流出 ~ 寄せられた激励メッセージに謝意 メールはスタッフ全員が目を通し必ず返信

    オンライン麻雀に不正アクセス 会員情報流出 ~ 寄せられた激励メッセージに謝意 メールはスタッフ全員が目を通し必ず返信

  4. 「ノジマオンライン」に不正アクセス、約700万件の会員情報が漏えい

    「ノジマオンライン」に不正アクセス、約700万件の会員情報が漏えい

  5. MITRE のサイバーデセプションプロジェクト「ウーパールーパー」とは?

    MITRE のサイバーデセプションプロジェクト「ウーパールーパー」とは?

ランキングをもっと見る
PageTop