「OpenSSL」に新たな脆弱性、中間者攻撃により漏えいや改ざんの可能性(IPA) | ScanNetSecurity
2026.10.02(金)

「OpenSSL」に新たな脆弱性、中間者攻撃により漏えいや改ざんの可能性(IPA)

IPAは、「OpenSSL」における Change Cipher Spec メッセージ処理の脆弱性対策について注意喚起を発表した。

脆弱性と脅威 セキュリティホール・脆弱性
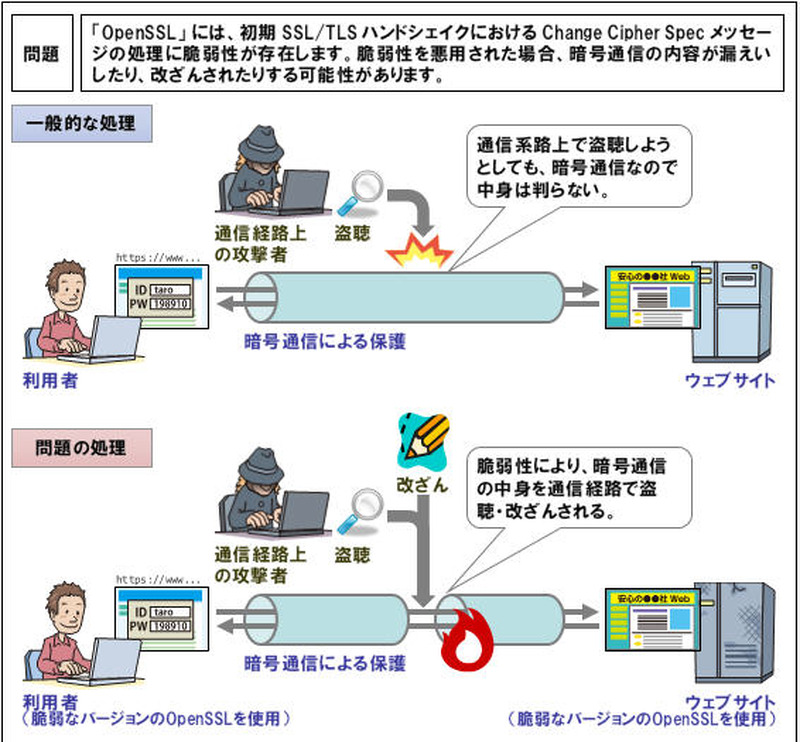
今回の脆弱性の概要
今回の脆弱性の概要 全 1 枚 拡大写真
独立行政法人 情報処理推進機構(IPA)は6月6日、「OpenSSL」における Change Cipher Spec メッセージ処理の脆弱性対策について注意喚起を発表した。これは、オープンソースの暗号通信ライブラリである「OpenSSL」において、初期 SSL/TLS ハンドシェイクにおける Change Cipher Spec メッセージの処理に脆弱性(CVE-2014-0224)が発見されたというもの。CVE-2014-0160(Heartbleed)とは異なる脆弱性となる。

本来、SSL/TLS による暗号通信では、利用者とWebサイトの通信経路上に攻撃者が割り込み、通信内容を盗聴したり改ざんしようとする攻撃(中間者攻撃)を防ぐことができる。しかし、この脆弱性を悪用されると、中間者攻撃を防ぐことができず、暗号通信の内容が漏えいしたり、改ざんされる可能性がある。

本脆弱性の影響を受けるのは、以下の組み合わせの場合となる。
サーバ側:
・OpenSSL 1.0.1 系列のうち 1.0.1g およびそれ以前

クライアント側:
・OpenSSL 1.0.1 系列のうち 1.0.1g およびそれ以前
・OpenSSL 1.0.0 系列のうち 1.0.0l およびそれ以前
・OpenSSL 0.9.8 系列のうち 0.9.8y およびそれ以前

なお本脆弱性情報は、情報セキュリティ早期警戒パートナーシップに基づき、株式会社レピダムの菊池正史氏からIPAが届出を受け、JPCERT/CCが製品開発者と調整を行い公表したものとなる。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 「ニッポンレンタカーアプリ」への不正アクセス、運転免許証情報が閲覧されたおそれも

    「ニッポンレンタカーアプリ」への不正アクセス、運転免許証情報が閲覧されたおそれも

  2. CMSプラグインの脆弱性公表を受け更新作業中に不正アクセスを発見

    CMSプラグインの脆弱性公表を受け更新作業中に不正アクセスを発見

  3. 商船三井クルーズで営業情報を保存した外部記憶媒体を紛失、就航準備中のクルーズ船「MITSUI OCEAN SAKURA」の船内で保管

    商船三井クルーズで営業情報を保存した外部記憶媒体を紛失、就航準備中のクルーズ船「MITSUI OCEAN SAKURA」の船内で保管

  4. スターツ出版「オズモール」に不正アクセス、会員のメールアドレス 最大447,610名分が漏えいした可能性

    スターツ出版「オズモール」に不正アクセス、会員のメールアドレス 最大447,610名分が漏えいした可能性

  5. ランサムウェア被害件数が過去最多の123件に、警察庁が対策情報を紹介

    ランサムウェア被害件数が過去最多の123件に、警察庁が対策情報を紹介

ランキングをもっと見る
PageTop