複数のジャストシステム製品のアップデートプログラムに脆弱性(JVN) | ScanNetSecurity
2026.11.08(日)

複数のジャストシステム製品のアップデートプログラムに脆弱性(JVN)

IPAおよびJPCERT/CCは、ジャストシステムが提供する複数の製品に同梱されているオンラインアップデートプログラムに、任意のコードが実行可能な脆弱性が存在すると「JVN」で発表した。

脆弱性と脅威 セキュリティホール・脆弱性
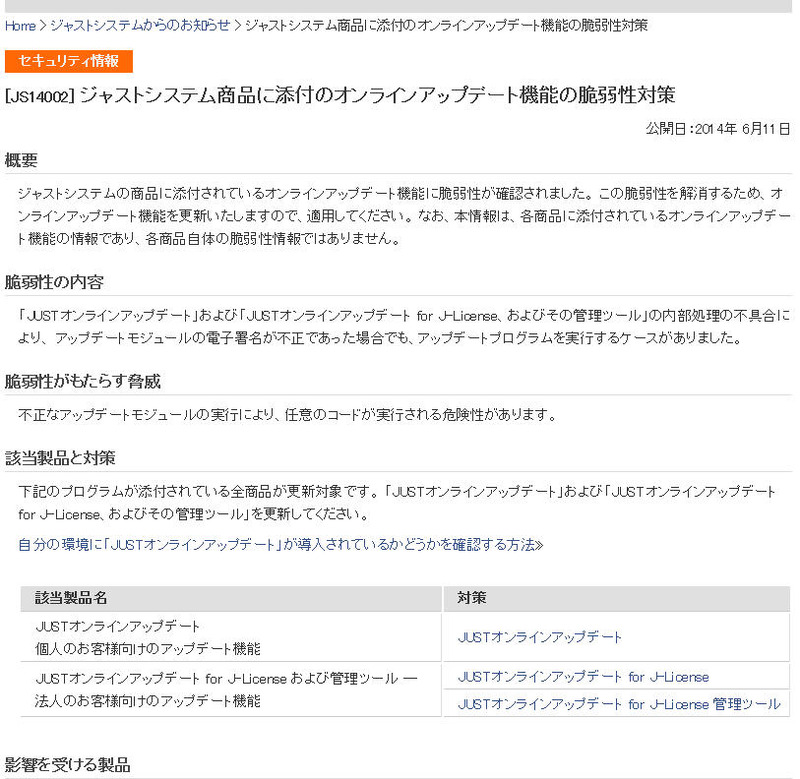
ジャストシステムによる脆弱性対策情報
ジャストシステムによる脆弱性対策情報 全 1 枚 拡大写真
独立行政法人 情報処理推進機構(IPA)および一般社団法人 JPCERT コーディネーションセンター(JPCERT/CC)は6月11日、株式会社ジャストシステムが提供する複数の製品に同梱されているオンラインアップデートプログラムに、任意のコードが実行可能な脆弱性(CVE-2014-2003)が存在すると「Japan Vulnerability Notes(JVN)」で発表した。

「JUSTオンラインアップデート(個人ユーザ向けのアップデート機能)」および「JUSTオンラインアップデート for J-License および管理ツール(法人ユーザ向けのアップデート機能)」には内部処理に問題があり、アップデートモジュールの電子署名が不正であった場合でも、アップデートプログラムを実行してしまう脆弱性が存在する。なお、本脆弱性は各製品本体の問題ではなく、各製品に同梱されているオンラインアップデート機能の問題となる。この脆弱性が悪用されると、不正なアップデートモジュールを実行することで、リモートの攻撃者によって任意のコードを実行されてしまう可能性がある。JVNでは、製品開発者が提供する情報をもとに、「JUSTオンラインアップデート」および「JUSTオンラインアップデート for J-License および管理ツール」を更新するよう呼びかけている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 「MUJIアプリ」への不正アクセス、新たにカード情報が外部からアクセスされた可能性も

    「MUJIアプリ」への不正アクセス、新たにカード情報が外部からアクセスされた可能性も

  2. 日本郵便がメールマガジンの配信業務を委託している事業者に不正アクセス

    日本郵便がメールマガジンの配信業務を委託している事業者に不正アクセス

  3. 日本郵政グループ労働組合に不正アクセス、4万件以上の組合員情報が漏えい

    日本郵政グループ労働組合に不正アクセス、4万件以上の組合員情報が漏えい

  4. 「@cosme」に不正アクセス、約300万人の会員情報が漏えい

    「@cosme」に不正アクセス、約300万人の会員情報が漏えい

  5. ドトールコーヒーのシステムに不正アクセス、従業員及び退職者 計951名の個人情報が漏えいした可能性

    ドトールコーヒーのシステムに不正アクセス、従業員及び退職者 計951名の個人情報が漏えいした可能性

ランキングをもっと見る
PageTop