複数のジャストシステム製品のアップデートプログラムに脆弱性(JVN) | ScanNetSecurity
2026.10.02(金)

複数のジャストシステム製品のアップデートプログラムに脆弱性(JVN)

IPAおよびJPCERT/CCは、ジャストシステムが提供する複数の製品に同梱されているオンラインアップデートプログラムに、任意のコードが実行可能な脆弱性が存在すると「JVN」で発表した。

脆弱性と脅威 セキュリティホール・脆弱性
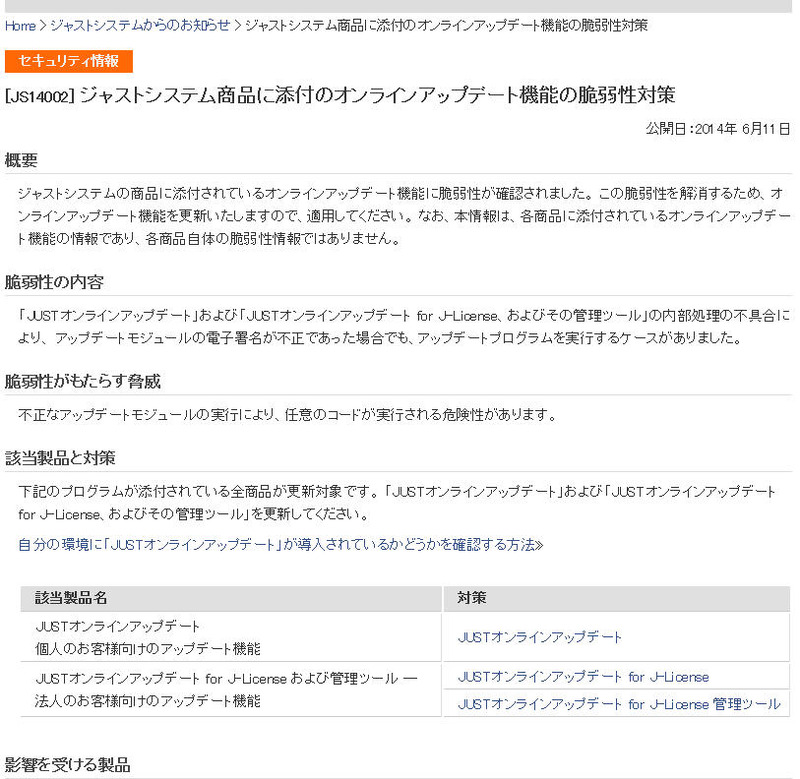
ジャストシステムによる脆弱性対策情報
ジャストシステムによる脆弱性対策情報 全 1 枚 拡大写真
独立行政法人 情報処理推進機構(IPA)および一般社団法人 JPCERT コーディネーションセンター(JPCERT/CC)は6月11日、株式会社ジャストシステムが提供する複数の製品に同梱されているオンラインアップデートプログラムに、任意のコードが実行可能な脆弱性(CVE-2014-2003)が存在すると「Japan Vulnerability Notes(JVN)」で発表した。

「JUSTオンラインアップデート(個人ユーザ向けのアップデート機能)」および「JUSTオンラインアップデート for J-License および管理ツール(法人ユーザ向けのアップデート機能)」には内部処理に問題があり、アップデートモジュールの電子署名が不正であった場合でも、アップデートプログラムを実行してしまう脆弱性が存在する。なお、本脆弱性は各製品本体の問題ではなく、各製品に同梱されているオンラインアップデート機能の問題となる。この脆弱性が悪用されると、不正なアップデートモジュールを実行することで、リモートの攻撃者によって任意のコードを実行されてしまう可能性がある。JVNでは、製品開発者が提供する情報をもとに、「JUSTオンラインアップデート」および「JUSTオンラインアップデート for J-License および管理ツール」を更新するよう呼びかけている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 「ニッポンレンタカーアプリ」への不正アクセス、運転免許証情報が閲覧されたおそれも

    「ニッポンレンタカーアプリ」への不正アクセス、運転免許証情報が閲覧されたおそれも

  2. 商船三井クルーズで営業情報を保存した外部記憶媒体を紛失、就航準備中のクルーズ船「MITSUI OCEAN SAKURA」の船内で保管

    商船三井クルーズで営業情報を保存した外部記憶媒体を紛失、就航準備中のクルーズ船「MITSUI OCEAN SAKURA」の船内で保管

  3. CMSプラグインの脆弱性公表を受け更新作業中に不正アクセスを発見

    CMSプラグインの脆弱性公表を受け更新作業中に不正アクセスを発見

  4. スターツ出版「オズモール」に不正アクセス、会員のメールアドレス 最大447,610名分が漏えいした可能性

    スターツ出版「オズモール」に不正アクセス、会員のメールアドレス 最大447,610名分が漏えいした可能性

  5. IPA、情報セキュリティ早期警戒パートナーシップガイドライン改訂案を公開

    IPA、情報セキュリティ早期警戒パートナーシップガイドライン改訂案を公開

ランキングをもっと見る
PageTop