個人デバイスの業務利用、セキュリティアプリ導入は19%(ウェブルート) | ScanNetSecurity
2026.10.16(金)

個人デバイスの業務利用、セキュリティアプリ導入は19%(ウェブルート)

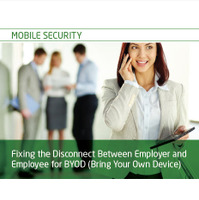
ウェブルートは、BYODセキュリティレポート(英語版:New Webroot Report Reveals Disparities Between Corporate Mobile Security Policies and BYOD Practice)を発表した。

調査・レポート・白書・ガイドライン 調査・ホワイトペーパー
BYODセキュリティレポート(英語版)
BYODセキュリティレポート(英語版) 全 1 枚 拡大写真
ウェブルート株式会社は7月11日、BYODセキュリティレポート(英語版:New Webroot Report Reveals Disparities Between Corporate Mobile Security Policies and BYOD Practice)を発表した。本レポートは、企業のITポリシーと実践とのギャップ、社員が個人所有のデバイスを仕事用に使用するBYODに対する懸念と要望、さらに企業データ保護に向けたアドバイスや脅威への対処法をまとめたもの。米の市場調査会社ハリス インタラクティブにより米国の会社員2,000名、モバイルセキュリティのポリシー策定に従事するフルタイムのIT管理者205名を対象に実施された。

レポートによると、企業の98%がモバイルによる企業情報へのアクセスに関わるセキュリティポリシーを策定しているが、21%はセキュリティなしのアクセス許可をしていたこと、またIT管理者の60%以上が自社の社員が個人所有のデバイスを仕事で使用していると回答したが、58%はセキュリティリスクについて「とても」あるいは「非常に」心配していると答えた。さらに、社員のデバイスはセキュリティを欠き、セキュリティアプリケーションをフルに装備していたのは19%にすぎず、64%はデバイスの標準装備のセキュリティしか活用していなかった。その一方で、社員の46%は企業が仕事用に指定のセキュリティアプリケーションをインストールさせた場合、個人所有デバイスの仕事での使用を中止すると回答したことなどが明らかになっている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 第一ライフグループと第一生命保険の人事システムに不正アクセス、約12万名の従業員情報が流出した可能性

    第一ライフグループと第一生命保険の人事システムに不正アクセス、約12万名の従業員情報が流出した可能性

  2. 両毛システムズにランサムウェア攻撃

    両毛システムズにランサムウェア攻撃

  3. 攻撃者と「対等な条件」に立つ ASM 運用 ~ 日本ハッカー協会 杉浦隆幸氏

    攻撃者と「対等な条件」に立つ ASM 運用 ~ 日本ハッカー協会 杉浦隆幸氏

  4. おとり技術で早期検知 ~ 米 CISA が「サイバーデコイ」導入ガイドを発表

    おとり技術で早期検知 ~ 米 CISA が「サイバーデコイ」導入ガイドを発表

  5. 「バイトル」「バイトルNEXT」に不正アクセス、最大3,885,771件のメールアドレスが漏えい

    「バイトル」「バイトルNEXT」に不正アクセス、最大3,885,771件のメールアドレスが漏えい

ランキングをもっと見る
PageTop