クレジットカードの情報を盗む新たなAndroid向けトロイの木馬を確認(Dr.WEB) | ScanNetSecurity
2026.11.12(木)

クレジットカードの情報を盗む新たなAndroid向けトロイの木馬を確認(Dr.WEB)

Dr.WEBは、Google Play上で使用されるクレジットカードの情報を盗む新たなトロイの木馬が確認されたとして、Androidユーザに対し警告を発表した。

脆弱性と脅威 脅威動向
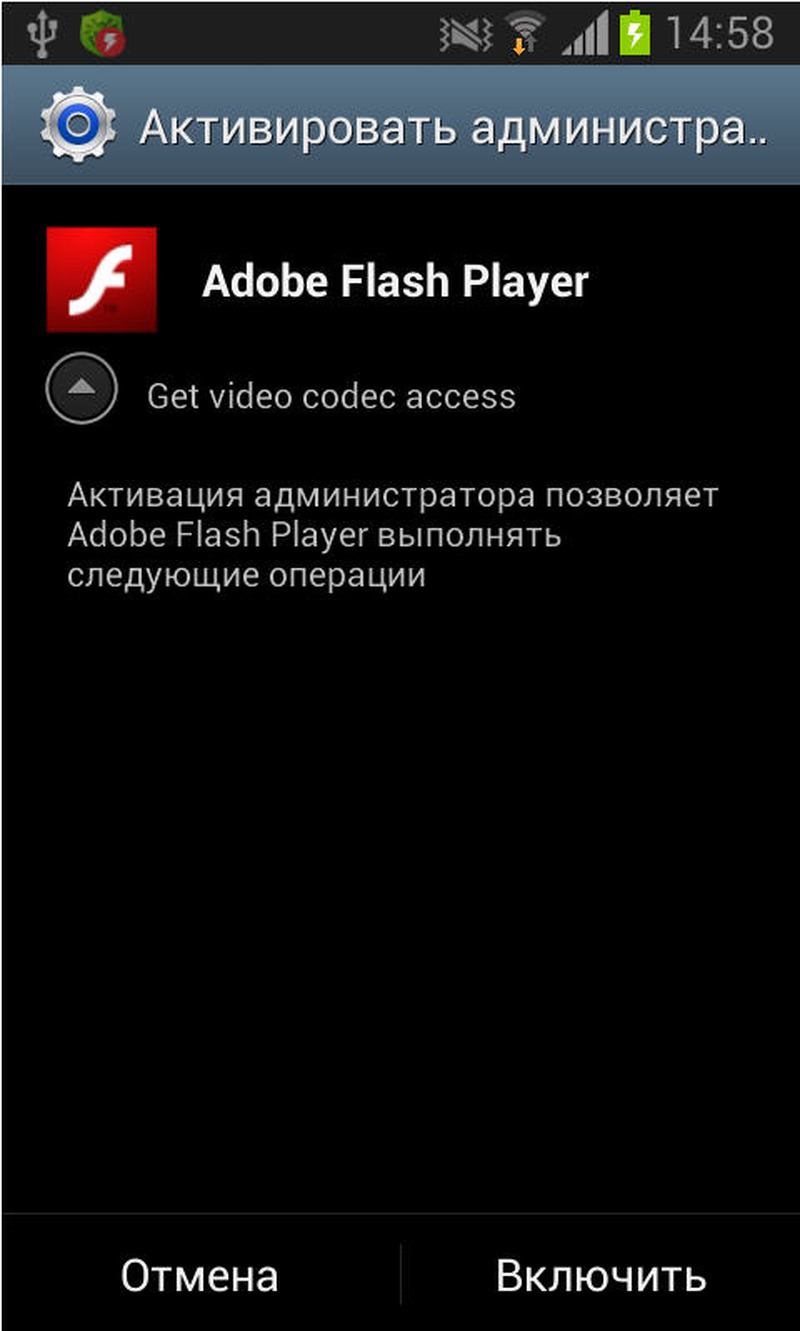
Adobe Flash Playerを装って拡散される
Adobe Flash Playerを装って拡散される 全 2 枚 拡大写真
株式会社Doctor Web Pacific(Dr.WEB)は7月29日、Google Play上で使用されるクレジットカードの情報を盗む新たなトロイの木馬が確認されたとして、Androidユーザに対し警告を発表した。「Android.BankBot.21.origin」としてDr.Webウイルスデータベースに追加されたこのマルウェアは、Flash Playerを装って拡散され、バンクアカウントの情報を入力するようユーザを誘導します。その結果、犯罪者はそのアカウントから金銭を盗むことが可能になる。

インストールされた後に起動されると、このトロイの木馬は管理者権限の取得を試みる。該当する要求画面が0.1秒ごとに表示され、ユーザはそれらを止めるために権限を与えざるを得なくなる。こうして、このマルウェアは削除される危険性から自身を保護する。また、クレジットカード情報を盗むためにGoogle Playアプリケーションウィンドウがアクティブであるかどうかを確認し、アクティブだった場合は、標準的なクレジットカード情報の入力フォームを表示させ、入力された情報は犯罪者のサーバへ送信される。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. メール配信サービス「アララメッセージ」に不正アクセス、8,132万9,467件のメールアドレスが漏えい

    メール配信サービス「アララメッセージ」に不正アクセス、8,132万9,467件のメールアドレスが漏えい

  2. エムオーテックスに不正アクセス、LANSCOPE等の製品主要機能への影響は無い

    エムオーテックスに不正アクセス、LANSCOPE等の製品主要機能への影響は無い

  3. 上場企業の個人情報漏えい事故 過去最多更新 ~ 東京商工リサーチ調査

    上場企業の個人情報漏えい事故 過去最多更新 ~ 東京商工リサーチ調査

  4. 電通総研「FACERE」に設定不備、第三者からの不正アクセス確認

    電通総研「FACERE」に設定不備、第三者からの不正アクセス確認

  5. ビジュアルアーツに不正アクセス、認証情報が保存されていた可能性のある端末で明確な痕跡は確認されず

    ビジュアルアーツに不正アクセス、認証情報が保存されていた可能性のある端末で明確な痕跡は確認されず

ランキングをもっと見る
PageTop