[Black Hat USA 2014 レポート]ファームウェア書き換えでUSBに機能追加
USB を利用したインシデントといえば、国内では過去最大級の顧客情報漏えいとして世間を騒がせたベネッセの事件が記憶に新しい。もし「ただ USB ポートへ接続するだけで、接続先の PC の制御を奪えるデバイス」が社内に紛れ込んだ場合、どのような悲劇が起こりえるだろう。
研修・セミナー・カンファレンス
セミナー・イベント
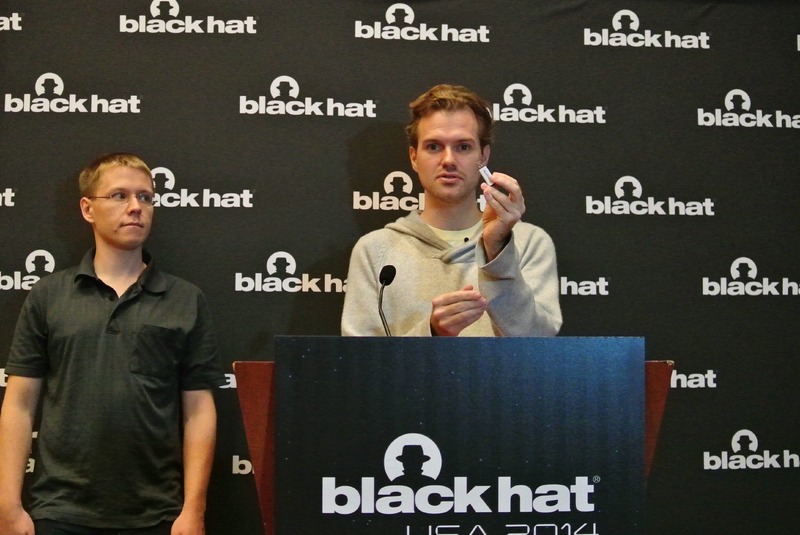
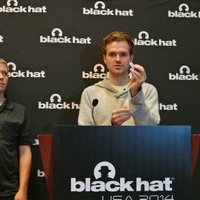
2014 年 8 月 7 日、ラスベガスで開催された Black Hat USA カンファレンスにて、セキュリティ研究者の Karsten Nohl と Jakob Lell が、USB メモリスティックそのものを悪意あるデバイスに変化させるプレゼンテーションを行った。
この「BADUSB - ON ACCESSORIES THAT TURN EVIL」と題されたデモンストレーションで紹介されたのは、USB メモリスティックのファームウェアにリバースエンジニアリングを行い、新たなパッチを当てるという手法だった。彼らがそのために費やした時間は、2 か月にも満たなかったという。
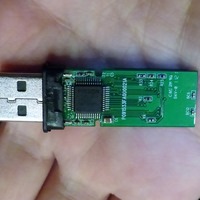
より詳細に言うと、USB メモリスティックの内部にあるマイクロコントローラチップ用のファームウェア(その内容はユーザーには見ることができない)を書き換え、機能を追加/変更するよう再プログラムするというものだ。
このようにして再プログラムされた USB メモリスティックは、たとえばキーボードになりすますことができる。PC によって、自動的に「新たなキーボード」として検出されたメモリスティックは、PC にマルウェアを仕込むなどの悪意ある命令を、キーボードとして下すことができる。
この攻撃は、「もともと USB メモリスティックが、ファームウェアのアップデートを行うことができるように作られている」という、根本的な構造上のセキュリティの弱点を突いたものだ。ファームウェアを見ることのないユーザーは、それが書き換えられても気づくことができず、また書き換えが行われたかどうかのチェックもできない。
今回のデモンストレーションは USB スティックのみに注力したものだったが、同じ問題は多くの USB デバイスに存在しているため、外付け HDD やウェブカメラ、キーボードなどにも同様のアプローチをすることが可能だろう、と Karsten Nohl は語った。
《》
関連記事
この記事の写真
/