調査により浮かび上がった企業のセキュリティ問題点--分析レポート(NRIセキュア) | ScanNetSecurity
2026.09.17(木)

調査により浮かび上がった企業のセキュリティ問題点--分析レポート(NRIセキュア)

NRIセキュアは、「サイバーセキュリティ 傾向分析レポート2014」を公開した。本レポートで、企業のセキュリティに3つの問題点が明らかになったとしている。

調査・レポート・白書・ガイドライン 調査・ホワイトペーパー
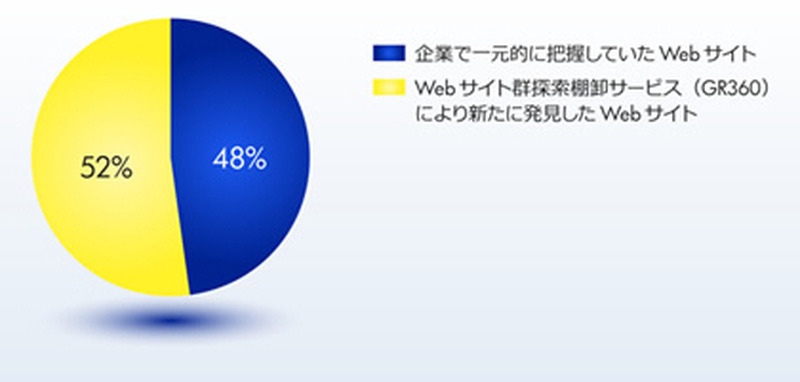
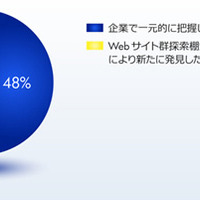
Webサイトの把握状況に関する棚卸結果
Webサイトの把握状況に関する棚卸結果 全 2 枚 拡大写真
NRIセキュアテクノロジーズ株式会社(NRIセキュア)は8月20日、「サイバーセキュリティ 傾向分析レポート2014」を公開した。本レポートは、同社が顧客企業に提供した各種の情報セキュリティ対策サービスを通じて得られたデータの分析を元に、最新のセキュリティ脅威の動向と推奨する対策をまとめたもの。今回で10回目となる。本レポートにより、「企業が一元的に存在を把握しているWebサイトは約5割に過ぎない」「サポート切れソフトウェア製品のバージョンアップが進んでいない」「CSIRTの運営に必要な人材の確保が困難である」の3つの問題点が明らかになったとしている。

企業が管理すべきWebサイトの棚卸を実施した結果、企業が一元的に存在を把握できていたWebサイトは約5割にとどまった。危険度が高い脆弱性が公表された際には、各サイトについて脆弱性を抱えるバージョンのソフトウェア製品を利用しているかどうかに加え、そのサイトがインターネットに公開されているか否かといったネットワークの構成情報も考慮に入れた調査が必要になる。しかし、一元的に把握できていない約5割のWebサイトについては、そもそも、その調査対象に含まれないため、脆弱性が放置されたままで公開されている可能性がある。

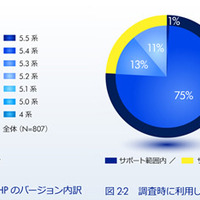
またレポートによると、ソフトウェア製品のサポート切れ状況は、「PHP」で56%、「Apache」で24%の企業がサポート切れのバージョンを使用していた。セキュリティパッチを入手するためには、サポート切れの製品をバージョンアップして、サポートを受けられる状態にする必要がある。しかし、その際にWebアプリケーションの改修が必要になる場合も多く、また改修には一定期間を要するため、脆弱性の公表日から攻撃を受けるまでの短期間のうちに対策を完了することは非常に困難であるとしている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. データベース内の全てのデータを削除 ~「コープやまぐちLINEミニアプリ」に不正アクセス

    データベース内の全てのデータを削除 ~「コープやまぐちLINEミニアプリ」に不正アクセス

  2. さくらインターネットが不正アクセス調査結果を発表「さくらのレンタルサーバ」全サーバ再構築など再発防止策を掲げる

    さくらインターネットが不正アクセス調査結果を発表「さくらのレンタルサーバ」全サーバ再構築など再発防止策を掲げる

  3. 表示された連絡先に電話 指示に従いパソコン操作 ~ 大田区民プラザでサポート詐欺被害

    表示された連絡先に電話 指示に従いパソコン操作 ~ 大田区民プラザでサポート詐欺被害

  4. プラグインの脆弱性を悪用 ~ 「洛西進学教室」「進学館」に不正アクセス

    プラグインの脆弱性を悪用 ~ 「洛西進学教室」「進学館」に不正アクセス

  5. コロナが施工情報を管理するクラウドサービスに不正アクセス、最大35,000名分の個人情報が漏えいした可能性

    コロナが施工情報を管理するクラウドサービスに不正アクセス、最大35,000名分の個人情報が漏えいした可能性

ランキングをもっと見る
PageTop