「IptabLes」および「IptabLex」の大量感染に注意を呼びかけ(アカマイ) | ScanNetSecurity
2026.11.16(月)

「IptabLes」および「IptabLex」の大量感染に注意を呼びかけ(アカマイ)

アカマイは、同社のPLXsertを通して、新しい「サイバーセキュリティThreat Advisory(脅威アドバイザリ)」を発行したと発表した。このアドバイザリは、Linuxシステム上でのIptabLesおよびIptabLex感染の高リスクな脅威について企業に警告を発するもの。

脆弱性と脅威 脅威動向
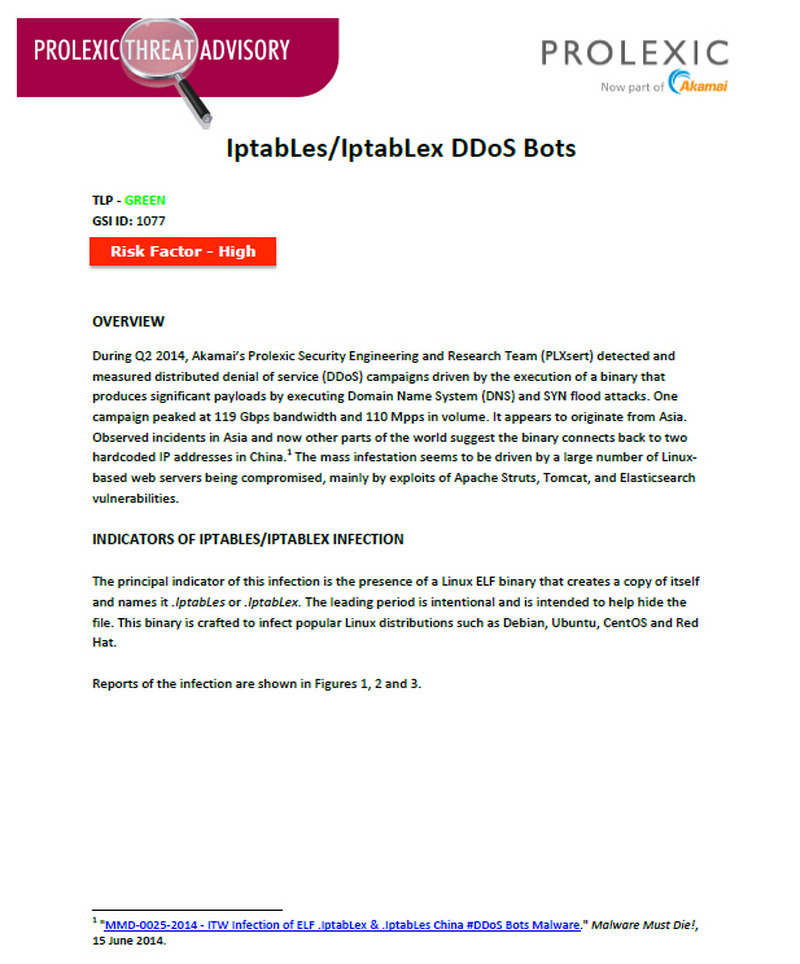
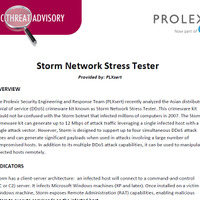
公開された新たな脅威アドバイザリ(英語版)
公開された新たな脅威アドバイザリ(英語版) 全 1 枚 拡大写真
アカマイ・テクノロジーズ合同会社(アカマイ)は9月4日、同社のProlexic Security Engineering & Response Team(PLXsert)を通して、新しい「サイバーセキュリティThreat Advisory(脅威アドバイザリ)」を発行したと発表した。このアドバイザリは、Linuxシステム上でのIptabLesおよびIptabLex感染の高リスクな脅威について企業に警告を発するもの。

IptabLesおよびIptabLexの大量感染は、主としてApache Struts、Tomcat、およびElasticsearchの脆弱性を悪用した多数のLinuxベースのWebサーバの侵害によって促進されたと思われるとしている。攻撃者はメンテナンスされていないサーバ上でLinuxの脆弱性を使用してアクセス権を手に入れ、権限を昇格してマシンのリモート制御を可能にした後、悪質なコードをシステムに混入させて実行すつ。その結果、攻撃者はシステムをDDoSボットネットの一部としてリモートから制御できるようになる。

感染後の特徴として、/bootディレクトリ内の.IptabLesまたは.IptabLexという名前のペイロードがある。これらのスクリプトファイルは、リブート時に.IptabLesバイナリを実行する。このマルウェアは自己アップデート機能も内蔵しており、感染したシステムはリモートホストに接続してファイルをダウンロードする。ラボ環境において、感染したシステムはアジアに位置する2つのIPアドレスへの接続を試みたという。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 「ノジマオンライン」に不正アクセス、約700万件の会員情報が漏えい

    「ノジマオンライン」に不正アクセス、約700万件の会員情報が漏えい

  2. ブックオフグループホールディングス子会社の会員管理システムに不正アクセス、638万3,279人の会員情報が漏えい

    ブックオフグループホールディングス子会社の会員管理システムに不正アクセス、638万3,279人の会員情報が漏えい

  3. 日本のCISO、データ損失の原因の最多は悪意ある内部関係者 退職者が要因は98% ~ プルーフポイント調査

    日本のCISO、データ損失の原因の最多は悪意ある内部関係者 退職者が要因は98% ~ プルーフポイント調査

  4. 無印良品のオーダーカーテンに関する業務委託先に不正アクセス

    無印良品のオーダーカーテンに関する業務委託先に不正アクセス

  5. 上場企業の個人情報漏えい事故 過去最多更新 ~ 東京商工リサーチ調査

    上場企業の個人情報漏えい事故 過去最多更新 ~ 東京商工リサーチ調査

ランキングをもっと見る
PageTop