JDWPの探索行為を検知、攻撃手法が公開されていることから注意喚起を発表(警察庁) | ScanNetSecurity
2026.10.26(月)

JDWPの探索行為を検知、攻撃手法が公開されていることから注意喚起を発表(警察庁)

警察庁は、JDWP(Java Debug Wire Protocol)に対する探索行為の検知について注意喚起を発表した。

脆弱性と脅威 脅威動向
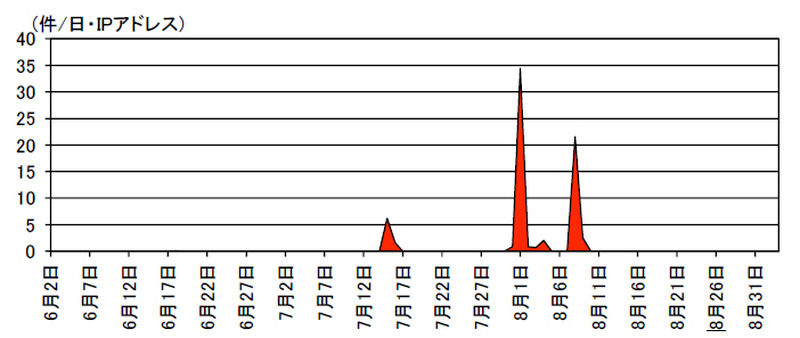
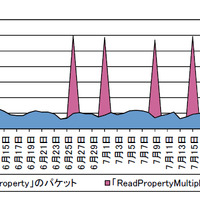
JDWP の探索行為と考えられるパケット
JDWP の探索行為と考えられるパケット 全 1 枚 拡大写真
警察庁は9月5日、JDWP(Java Debug Wire Protocol)に対する探索行為の検知について注意喚起を発表した。警察庁の定点観測システムでは、6月19日以降にJDWPの探索行為と考えられるパケットを断続的に検知している。JDWPはJavaアプリケーションをリモートでデバッグする際に使用されるプロトコルであり、この機能を悪用して任意のJavaコードを実行する手法が公開されている。

また、同プロトコルを使用するポートは任意に設定することができるため、複数のポートでパケットを検知している。警察庁では推奨する対策として、管理者に対して、「インターネット上から、リモートでデバッグする必要がない場合には、同機能を停止する」「外部からの接続に対して、適切なアクセス制限が設定されているか確認する」「リモートでのデバッグに、適切なパーミッションが設定されているか確認する」といった対策を実施するよう推奨している。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. ムーンスターのサーバに不正アクセス、オンラインストアを利用した顧客情報が漏えいした可能性

    ムーンスターのサーバに不正アクセス、オンラインストアを利用した顧客情報が漏えいした可能性

  2. 「ミートガイ本店オンラインストア」に不正アクセス、身に覚えのないカード利用履歴確認呼びかけ

    「ミートガイ本店オンラインストア」に不正アクセス、身に覚えのないカード利用履歴確認呼びかけ

  3. ファインズの予約システムに不正アクセス、1,536,322件の予約者情報が影響

    ファインズの予約システムに不正アクセス、1,536,322件の予約者情報が影響

  4. 誤送信が発覚して 10 分未満で委託元の宮城県に報告

    誤送信が発覚して 10 分未満で委託元の宮城県に報告

  5. トホホすぎる 日本企業「内製化率50%」目標

    トホホすぎる 日本企業「内製化率50%」目標

ランキングをもっと見る
PageTop