[DEF CON22 レポート] 中国の五つ星ホテルが「暇つぶしハッキング」の犠牲に
IP アドレスの末尾を変更するだけで、別の客室の制御を乗っ取ることができると気づいた Molina は、そのプロトコルのリバースエンジニアリングを行い、他室のテレビの電源を入れるなどのハッキングに成功した。
特集
特集
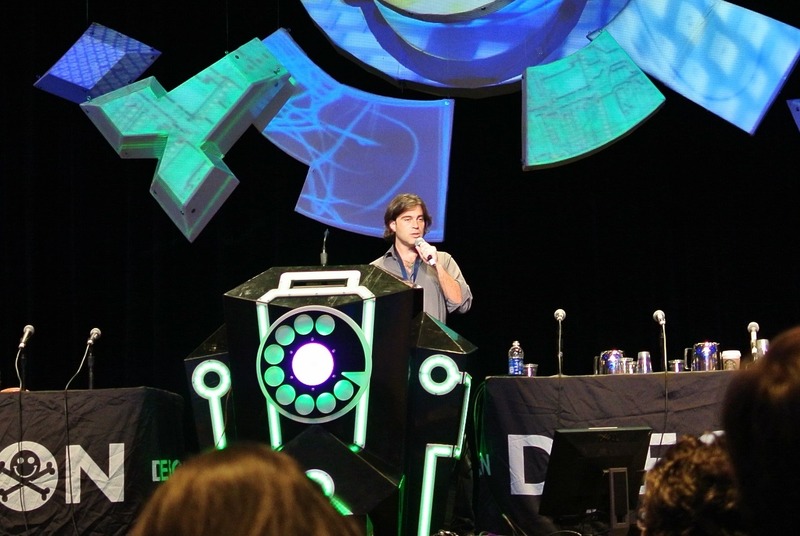
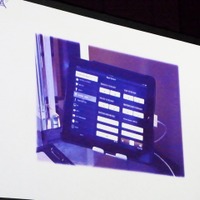
Trusted Computing Group の元代表でもあるセキュリティコンサルタントの Jesus Molina Milina Terriza が、中国で滞在した高級ホテル「St Regis Shenzhen」では、それぞれの客室内に備え付けられた iPad が室内の照明やテレビ、ブラインドの開閉、温度管理などを制御していた。
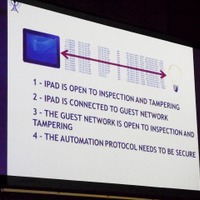
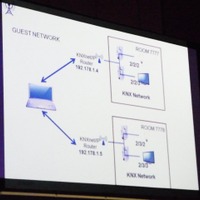
退屈した Molina が、その iPad を調べてみたところ、それはゲスト専用のネットワークに接続されており、オートメーションのコマンドは「KNX/IP」プロトコルを利用していた。「KNX/IP」は 1990 年に開発されたネットワーク通信プロトコルで、欧州と中国で広く利用されている。そのウェブページの説明によると、「世界で唯一の商用・居住用のビルコントロールのオープンスタンダード」であるという。
IP アドレスの末尾を変更するだけで、別の客室の制御を乗っ取ることができると気づいた Molina は、そのプロトコルのリバースエンジニアリングを行い、他室のテレビの電源を入れるなどのハッキングに成功した。
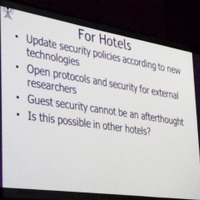
後日、Molina はこの欠陥を St Regis に報告し、同ホテルはこのシステムの利用を中止した。Molina は「セキュリティ研究者、オートメーション市場のリーダー、そしてホテル業界の人々は、ゲストに相応のセキュリティスタンダードを提供するための話し合いを始める必要がある」と結論づけている。
《》
関連記事
-

[レポート] 10周年、DEFCON CTF2位、CTF日本人チーム優勝など注目の台湾カンファレンス「HITCON X」
研修・セミナー・カンファレンス -
[Black Hat USA 2014 レポート]ファームウェア書き換えでUSBに機能追加
研修・セミナー・カンファレンス -

現金の詰まった袋をホテルの客室の金庫に入れるな~2 つの注意点は「デフォルトのパスワード」……そして「他にもいろいろ」(The Register)
国際 -
Black Hat の「抗 Tor」講演が弁護士に取り壊される~匿名ユーザーのマスクを剥ぐのは、その大学にとってあまりにもホットだった(The Register)
国際
この記事の写真
/