サイバースパイ活動「NetTraveler」が再開か、標的型攻撃メールを確認(カスペルスキー) | ScanNetSecurity
2026.09.14(月)

サイバースパイ活動「NetTraveler」が再開か、標的型攻撃メールを確認(カスペルスキー)

カスペルスキーは、ロシアKasperskyが8月27日に公開したリリースの抄訳として、サイバースパイ活動「NetTraveler」が10年を経て大幅にバージョンアップしたと発表した。

脆弱性と脅威 脅威動向
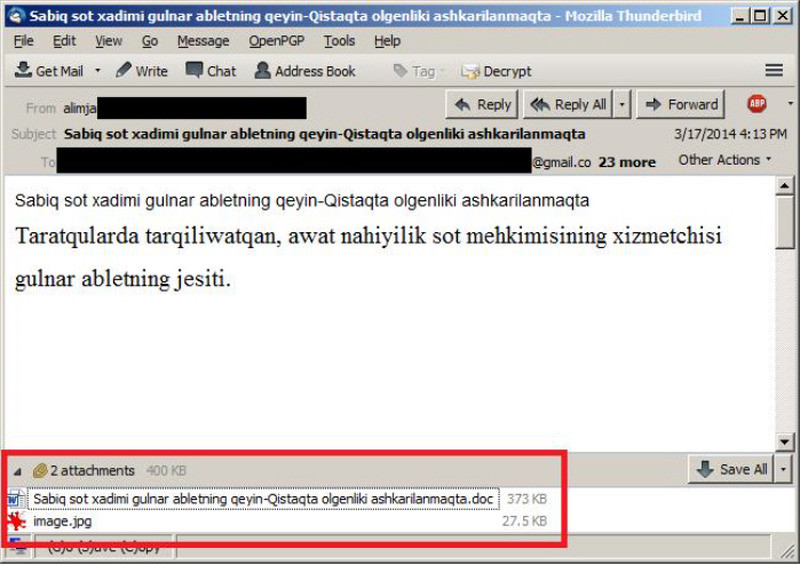
確認された活動家への標的型攻撃メール
確認された活動家への標的型攻撃メール 全 2 枚 拡大写真
株式会社Kaspersky Labs Japan(カスペルスキー)は9月10日、ロシアKasperskyが8月27日に公開したリリースの抄訳として、サイバースパイ活動「NetTraveler」が10年を経て大幅にバージョンアップしたと発表した。このサイバースパイ活動は当初、40カ国で350を超える有名企業や政府機関を標的に攻撃を行った。Kaspersky Labでは今年に入り、ウイグルとチベットの活動家を標的とした、新しい暗号化方式のNetTravelerバックドアを利用した攻撃の増加を確認した。また今回の調査では、香港に7台、米国に1台のC&Cサーバを発見しているという。

今回の攻撃は、活動家への標的型攻撃メールが発端とみられている。そのメールには2つの添付ファイルがあり、ひとつは無害なJPGファイルだが、もうひとつのDOCファイルには、CVE-2012-0158のエクスプロイトが含まれており、同社ではこのファイルがMicrosoft Officeの簡体字中国語バージョンを使用するシステムで作成されたことを確認している。今回の攻撃で使用された検体と過去の検体では、難読化の目的で行ったと想定される、マルウェアのconfigファイルを隠すための変更が加えられていた点が異なっていた。攻撃に成功すると、NetTravelerは一般的な形式のファイルを盗み出す。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. VPNの脆弱性を利用 ~ デジタル庁が運用するガバメントソリューションサービス(GSS)に不正アクセス、約24.6万件の個人情報が漏えいした可能性

    VPNの脆弱性を利用 ~ デジタル庁が運用するガバメントソリューションサービス(GSS)に不正アクセス、約24.6万件の個人情報が漏えいした可能性

  2. 税務事務システムへの入力権限を悪用し不正に還付金 ~ 市税事務所職員 懲戒免職

    税務事務システムへの入力権限を悪用し不正に還付金 ~ 市税事務所職員 懲戒免職

  3. Cloudbase は、もう「クラウド」のためだけのセキュリティ製品ではない ~ Lead Product Engineer 佐藤琢斗

    Cloudbase は、もう「クラウド」のためだけのセキュリティ製品ではない ~ Lead Product Engineer 佐藤琢斗PR

  4. サンメッセが利用する購買発注システム「WEB 発注システム」へサイバー攻撃

    サンメッセが利用する購買発注システム「WEB 発注システム」へサイバー攻撃

  5. TRUNK 従業員のメールアカウントに不正アクセス、不審メール送信も確認

    TRUNK 従業員のメールアカウントに不正アクセス、不審メール送信も確認

ランキングをもっと見る
PageTop