4月はEカード、FAX受信のメール通知を装ったスパムが流通--スパムレポート(カスペルスキー) | ScanNetSecurity
2026.11.04(水)

4月はEカード、FAX受信のメール通知を装ったスパムが流通--スパムレポート(カスペルスキー)

カスペルスキーは、2014年4月のスパムレポートを発表した。これによると、4月にはEカードおよびファックス受信のメール通知を装った悪質なスパムが流通した。

脆弱性と脅威 脅威動向
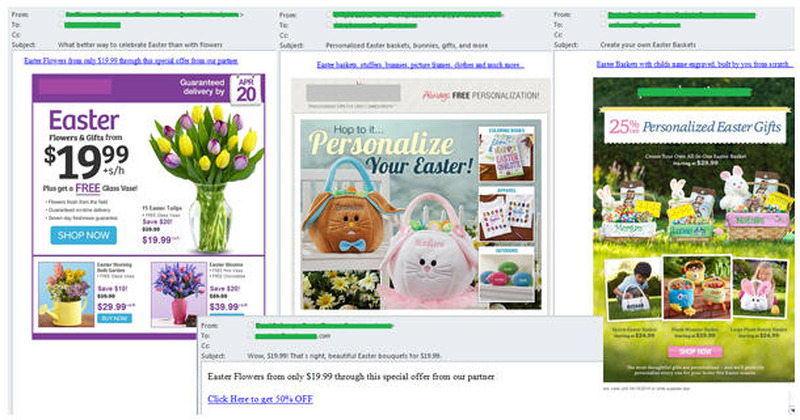
イースターのお祝いカードを装ったEカード
イースターのお祝いカードを装ったEカード 全 1 枚 拡大写真
株式会社Kaspersky Labs Japan(カスペルスキー)は6月4日、ロシアKasperskyが5月27日に公開したリリースの抄訳として、2014年4月のスパムレポートを発表した。これによると、4月にはEカードおよびファックス受信のメール通知を装った悪質なスパムが流通した。イースターのお祝いカードを装ったトロイの木馬「Fareit.aonw」は、トロイの木馬自体は限定的な機能しか持たないが、さらに危険な「Zbot Trojan-Spy(サーバを攻撃して個人情報を盗むマルウェア)」をダウンロードし起動する。もうひとつのケースでは、有名なオンラインファックスサービスからの偽メールで、このメールには小型のダウンローダー型トロイの木馬が仕込まれており、悪名高い Zeus/Zbot ファミリーのマルウェアをインストールするものであった。

4月にフィッシング攻撃の対象となったカテゴリートップ 3は、メールおよび検索エンジンサイト(31.9%)、ソーシャルネットワーキングサイト(23.8%、3 月から0.2ポイント減)、金融・決済機関(13%、3月から0.2ポイント減)であった。攻撃の最大の標的となったのは、インターネット経由のサービスを提供する中国の「Tencent」であった。同社はインスタントメッセンジャー「QQ」の技術サポートを提供している。詐欺師たちは、「リンクをクリックして自分のアカウントへのアクセスを復活させてください」というようなよくある手口を使い、顧客のログイン名とパスワードを手に入れていた。実際には、そのリンク先はフィッシングサイトであった。このメールは、スパムフィルタを回避し、かつ本物らしく見えるように画像の形式で送信されていたという。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 他の職員のIDとパスワードを使用し複数回にわたり庁内共有フォルダに不正アクセス、上司の印影の偽造も

    他の職員のIDとパスワードを使用し複数回にわたり庁内共有フォルダに不正アクセス、上司の印影の偽造も

  2. WPプラグインの脆弱性悪用 ~ ティエスエスリンクのウェブサイトに不正アクセス、製品にはセキュリティ上の問題 確認されておらず

    WPプラグインの脆弱性悪用 ~ ティエスエスリンクのウェブサイトに不正アクセス、製品にはセキュリティ上の問題 確認されておらず

  3. セキュリティに高い優先順位を置いていたとは必ずしも言えない経営者が変化成長していくドキュメンタリー

    セキュリティに高い優先順位を置いていたとは必ずしも言えない経営者が変化成長していくドキュメンタリー

  4. ほっかむりをねじりハチマキに変えて ~ 熊谷正寿に聞いた GMOサイバーセキュリティ byイエラエの目的

    ほっかむりをねじりハチマキに変えて ~ 熊谷正寿に聞いた GMOサイバーセキュリティ byイエラエの目的

  5. 業務委託先の元社員のスマホに残されていた情報を鑑定、最終的に約2260万件が流出(ベネッセ)

    業務委託先の元社員のスマホに残されていた情報を鑑定、最終的に約2260万件が流出(ベネッセ)

ランキングをもっと見る
PageTop