
りく君のニャスベガスセキュリティ紀行 (8) ソーシャルエンジニアリングのえらい人に会ったんだにゃー
これまでSECTFのターゲットになった企業には、ウォルトディズニーとか、アップルコンピュータとか、オラクルとか、恐そうなところがずらりだよ。いいのかニャー。こんな凄いことやってクリスさんはつかまらないのかニャー。
特集
コラム
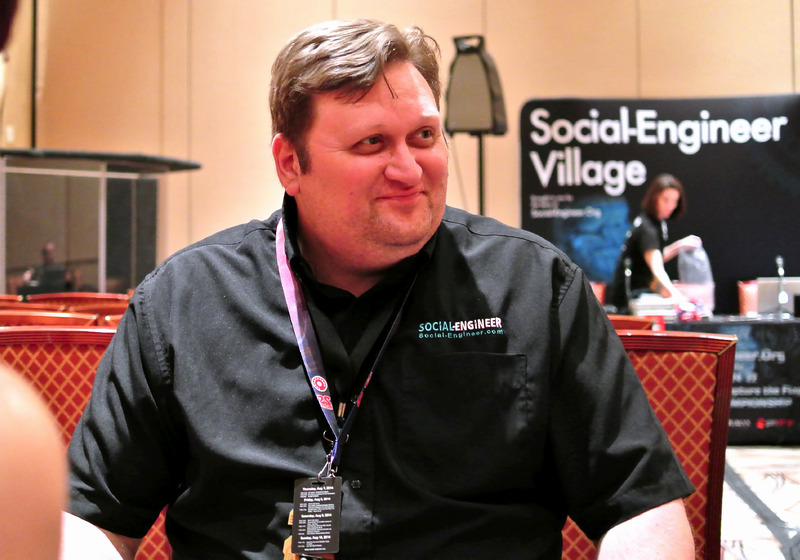
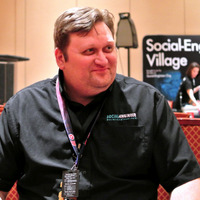
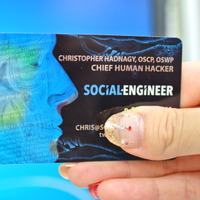
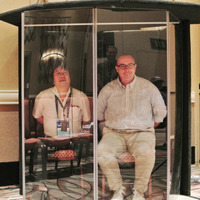
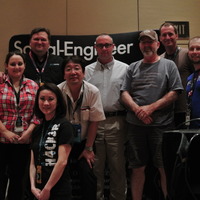
今年、Scan編集部は、上野の発案で、ソーシャルエンジニアリングの世界的な権威である、クリストファー・ハドナジーさんに、みっちゃく取材をおこなったよ。
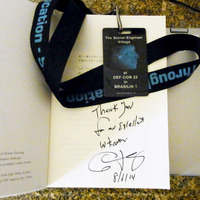
クリスさんは、毎年 DEF CON で「ソーシャルエンジニアリングビレッジ」というセッションを開催していて、日経BPから「ソーシャル・エンジニアリング」というそのものズバリの本も出している人だよ。
ソーシャルエンジニアリングビレッジでは毎年、参加者を募って、いろんな会社のカスタマーサポートや代表電話に電話をかけて、ソーシャルエンジニアリングのスキルを使ってガチで情報を聞き出すという、SECTF(CTFのソーシャルエンジニアリング版という意味)をやっているよ。
これまでSECTFのターゲットになった企業には、ウォルトディズニーとか、アップルコンピュータとか、オラクルとか、恐そうなところがずらりだよ。いいのかニャー。こんな凄いことやってクリスさんはつかまらないのかニャー。
そんな、クリスさんとSECTFの独占インタビューは明日からScanNetSecurityに掲載されるよ。楽しみにしていてね。
《ScanNetSecurity》
関連記事
-
[Black Hat USA 2014 レポート] デロイト トーマツ のサイバーセキュリティチームの実態(2)監査法人がサイバーリスクに取り組む理由
特集 -
[Black Hat USA 2014 レポート] デロイト トーマツ のサイバーセキュリティチームの実態(1)デロイト アルゼンチンチームの新人育成と海外展開
特集 -
[Black Hat USA 2014 レポート] Alice in Hackerland 第2回「Black Hat USA 2014 ~ 何かを変えて来年またここに戻ってこい」
特集 -
[Black Hat USA 2014レポート] MDM=Mobile Device Mismanagement? ~MDM 製品のペネトレーションテスト結果(NTT Com Security)
研修・セミナー・カンファレンス
この記事の写真
/




