1万件以上に対応するためCVE番号の体系を変更、対応に注意を(JPCERT/CC) | ScanNetSecurity
2026.10.02(金)

1万件以上に対応するためCVE番号の体系を変更、対応に注意を(JPCERT/CC)

JPCERT/CCは、米MITRE社が管理運営する脆弱性の識別子「CVE番号」の体系が、2014年から年間1万件を超える脆弱性にも対応できるよう拡張されたと発表した。

製品・サービス・業界動向 業界動向
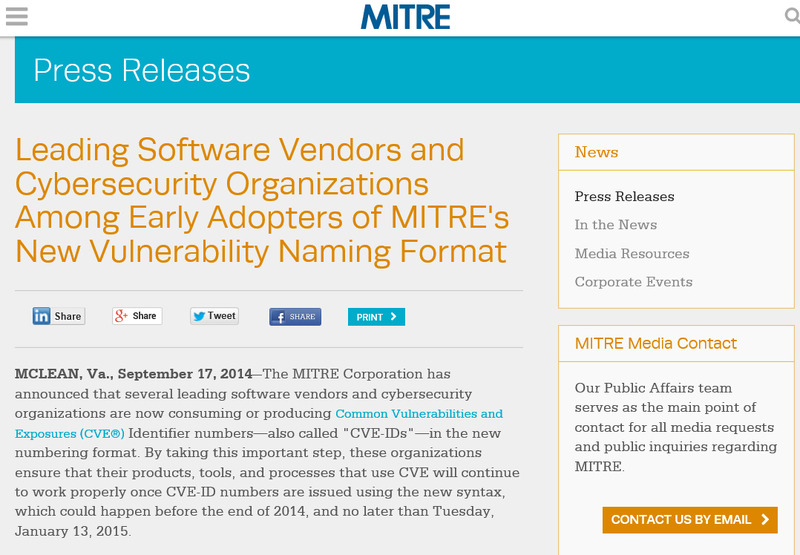
米MITRE社による発表
米MITRE社による発表 全 1 枚 拡大写真
一般社団法人 JPCERT コーディネーションセンター(JPCERT/CC)は9月24日、米MITRE社が管理運営する脆弱性の識別子「CVE(Common Vulnerabilities and Exposures)番号」の体系が、2014年から年間1万件を超える脆弱性にも対応できるよう拡張されたと発表した。これにより、CVEを参照している組織などにおいても、固定長のCVE番号を前提とした機械処理をしている場合には、誤動作する可能性がある。このため米国MITRE社は、2014年1月15日にCVEのWebサイト上で新番号体系による運用を開始している旨のNotificationを公表している。

また7月15日には、CVE番号体系変更のReminder Notificationを公表した。そして9月17日、CNA(CVE Numbering Authority:CVE採番機関)をはじめとするCVE利用者や脆弱性情報を参照するエンドユーザに至るまで、このCVE番号の新体系を広く周知すべく、今回の発表に至ったという。米MITRE社では、2013年にCVE番号体系の変更に対応するための調査、関連組織や利用者へのヒアリングやアンケートなどを実施し、約1年間をかけて番号体系の変更を検討した。その結果、数字4桁で不足する場合には漸次桁数を増やす方式が採用されることになり、2014年1月1日より実施されている。JPCERT/CCもCNAとして、この番号体系に準じた運用を開始している。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 「ニッポンレンタカーアプリ」への不正アクセス、運転免許証情報が閲覧されたおそれも

    「ニッポンレンタカーアプリ」への不正アクセス、運転免許証情報が閲覧されたおそれも

  2. CMSプラグインの脆弱性公表を受け更新作業中に不正アクセスを発見

    CMSプラグインの脆弱性公表を受け更新作業中に不正アクセスを発見

  3. 商船三井クルーズで営業情報を保存した外部記憶媒体を紛失、就航準備中のクルーズ船「MITSUI OCEAN SAKURA」の船内で保管

    商船三井クルーズで営業情報を保存した外部記憶媒体を紛失、就航準備中のクルーズ船「MITSUI OCEAN SAKURA」の船内で保管

  4. 「タイムズカー」に不正アクセス、運転免許証画像含む会員情報が第三者に取得されたことを確認

    「タイムズカー」に不正アクセス、運転免許証画像含む会員情報が第三者に取得されたことを確認

  5. 不正プログラム設置 ~ 東京大学大学院医学系研究科公共健康医学専攻ウェブサイトに不正アクセス

    不正プログラム設置 ~ 東京大学大学院医学系研究科公共健康医学専攻ウェブサイトに不正アクセス

ランキングをもっと見る
PageTop