「Binder」の悪用でAndroid端末からデータや情報が漏えいする危険性を実証(チェック・ポイント) | ScanNetSecurity
2026.11.04(水)

「Binder」の悪用でAndroid端末からデータや情報が漏えいする危険性を実証(チェック・ポイント)

チェック・ポイントは、「Man in the Binder: He Who Controls the IPC, Controls the Droid」と題する新たな調査レポートを発表した。

脆弱性と脅威 脅威動向
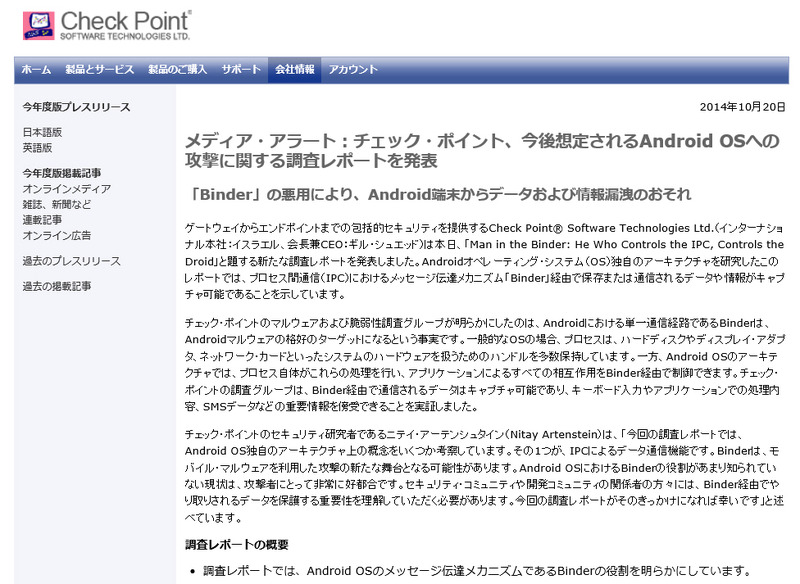
チェック・ポイントによる発表
チェック・ポイントによる発表 全 1 枚 拡大写真
チェック・ポイント・ソフトウェア・テクノロジーズ株式会社(チェック・ポイント)は10月20日、「Man in the Binder: He Who Controls the IPC, Controls the Droid」と題する新たな調査レポートを発表した。Android OS独自のアーキテクチャを研究した本レポートでは、プロセス間通信(IPC)におけるメッセージ伝達メカニズム「Binder」経由で保存または通信されるデータや情報がキャプチャ可能であることを示している。

レポートでは、Android OSのアーキテクチャにおけるBinderの主な役割を詳細に分析しながら、Android端末上のアプリケーションで送受信される情報(2ファクタ認証や暗号化などのセキュリティ対策で保護された情報を含む)が傍受可能である事実を実証している。また今回の調査では、端末のキーボード入力やアプリケーションでの処理内容(銀行取引など)、SMSメッセージのBinder経由での傍受に成功している。さらに、新しいAndroidマルウェアの可能性を示すとともに、セキュリティ担当者やAndroid開発者に対し、この問題について検討、協力して、新たな保護メカニズムを考案するよう呼びかけている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 他の職員のIDとパスワードを使用し複数回にわたり庁内共有フォルダに不正アクセス、上司の印影の偽造も

    他の職員のIDとパスワードを使用し複数回にわたり庁内共有フォルダに不正アクセス、上司の印影の偽造も

  2. WPプラグインの脆弱性悪用 ~ ティエスエスリンクのウェブサイトに不正アクセス、製品にはセキュリティ上の問題 確認されておらず

    WPプラグインの脆弱性悪用 ~ ティエスエスリンクのウェブサイトに不正アクセス、製品にはセキュリティ上の問題 確認されておらず

  3. 「楽天トラベル」海外ホテル予約サイトの一部ページと多言語予約サイトに不正アクセス

    「楽天トラベル」海外ホテル予約サイトの一部ページと多言語予約サイトに不正アクセス

  4. デジタル庁ホームページの問い合せフォームの情報が漏えい、Studio のクラウド環境への不正アクセス

    デジタル庁ホームページの問い合せフォームの情報が漏えい、Studio のクラウド環境への不正アクセス

  5. 総務省・警察庁が推し進める詐欺・不正送金対策 DMARC 推進に加え、さまざまな面での官民連携が鍵に ~ JPAAWG 7th General Meetingレポート #04

    総務省・警察庁が推し進める詐欺・不正送金対策 DMARC 推進に加え、さまざまな面での官民連携が鍵に ~ JPAAWG 7th General Meetingレポート #04

ランキングをもっと見る
PageTop