Windowsにリモートコード実行が可能な新たな脆弱性、攻撃も確認(IPA) | ScanNetSecurity
2026.10.02(金)

Windowsにリモートコード実行が可能な新たな脆弱性、攻撃も確認(IPA)

IPAは、Microsoft Windowsの脆弱性対策について注意喚起を発表した。

脆弱性と脅威 セキュリティホール・脆弱性
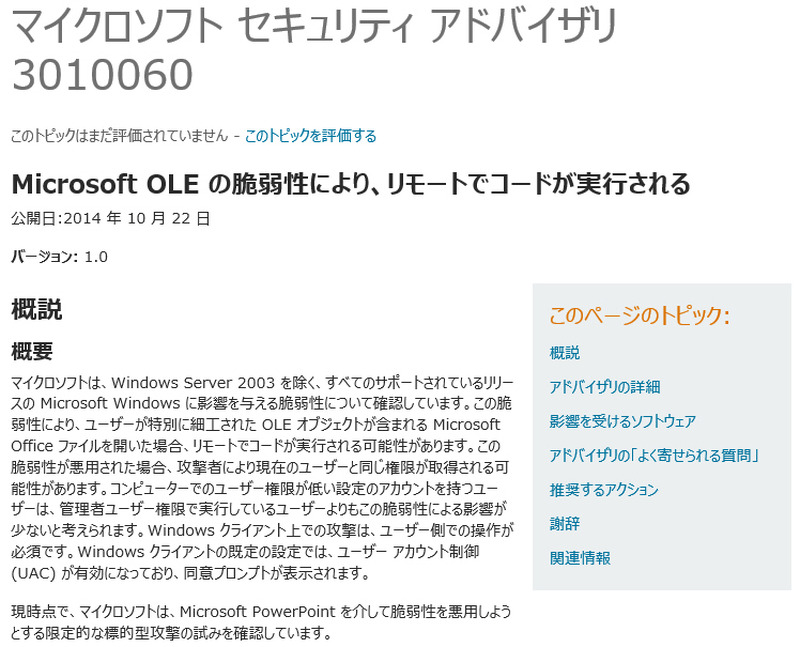
マイクロソフトによるセキュリティアドバイザリ
マイクロソフトによるセキュリティアドバイザリ 全 1 枚 拡大写真
独立行政法人 情報処理推進機構(IPA)は10月22日、Microsoft Windowsの脆弱性対策について注意喚起を発表した。これは米Microsoftが10月22日(現地時間)に発表したもので、Windowsに含まれる「Microsoft OLE」に、リモートからコードが実行されるという脆弱性(CVE-2014-6352)。この脆弱性が悪用されると、アプリケーションプログラムが異常終了したり、攻撃者によってPCを制御される可能性がある。対象となる製品は、Windows Vista SP2、Windows Server 2008 SP2、Windows 7 SP1、Windows Server 2008 R2 SP1、Windows 8、Windows 8.1、Windows Server 2012およびR2、Windows RTなど。

Microsoftでは、脆弱性を悪用する悪意のあるMicrosoft PowerPointファイルを利用した限定的な標的型攻撃を確認しているという。現時点で広範囲な攻撃は確認されていないが、標的型攻撃のリスクが懸念される組織においては、適宜対策を実施するよう呼びかけている。また、この脆弱性を修正するアップデートは現時点で提供されていない。Microsoftはアップデートを今後の月例あるいは定例外で提供する予定であるとしている。現時点で実施できる対策は「Fix itを適用する」および「信頼できないファイルを開かない」こととしている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 「ニッポンレンタカーアプリ」への不正アクセス、運転免許証情報が閲覧されたおそれも

    「ニッポンレンタカーアプリ」への不正アクセス、運転免許証情報が閲覧されたおそれも

  2. CMSプラグインの脆弱性公表を受け更新作業中に不正アクセスを発見

    CMSプラグインの脆弱性公表を受け更新作業中に不正アクセスを発見

  3. 商船三井クルーズで営業情報を保存した外部記憶媒体を紛失、就航準備中のクルーズ船「MITSUI OCEAN SAKURA」の船内で保管

    商船三井クルーズで営業情報を保存した外部記憶媒体を紛失、就航準備中のクルーズ船「MITSUI OCEAN SAKURA」の船内で保管

  4. 「クロネコ代金後払いサービス」に不正アクセス

    「クロネコ代金後払いサービス」に不正アクセス

  5. スターツ出版「オズモール」に不正アクセス、会員のメールアドレス 最大447,610名分が漏えいした可能性

    スターツ出版「オズモール」に不正アクセス、会員のメールアドレス 最大447,610名分が漏えいした可能性

ランキングをもっと見る
PageTop