自身を削除させまいと抵抗するAndroid向けトロイの木馬(Dr.WEB) | ScanNetSecurity
2026.11.17(火)

自身を削除させまいと抵抗するAndroid向けトロイの木馬(Dr.WEB)

Dr.WEBは、Androidデバイスを感染させ、堅固なセルフプロテクション機能を備えた悪意のあるダイアラープログラムを発見したとして注意喚起を発表した。

脆弱性と脅威 脅威動向
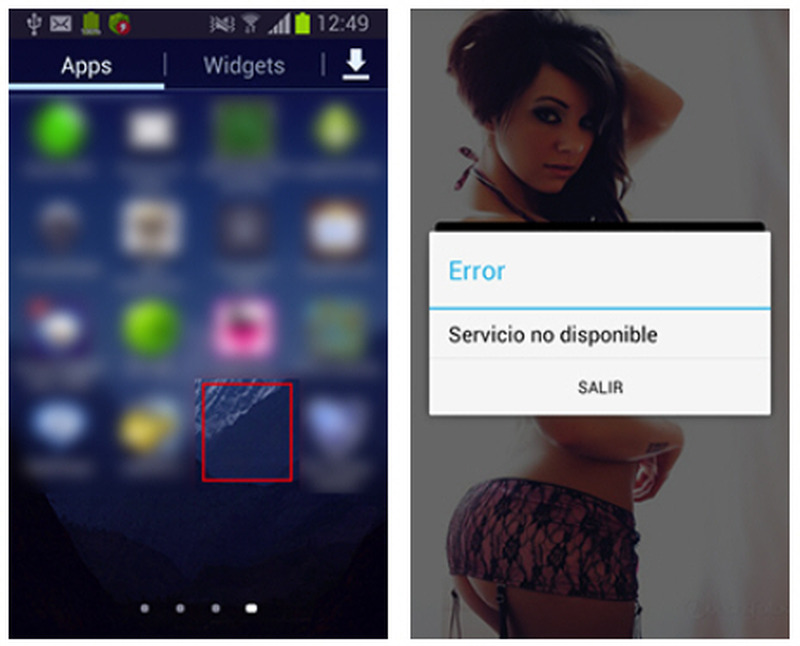
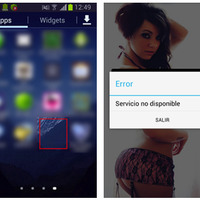
アイコンや名前のないショートカットをホーム画面に作成し、エラーを表示することでインストールに失敗したと思わせる
アイコンや名前のないショートカットをホーム画面に作成し、エラーを表示することでインストールに失敗したと思わせる 全 1 枚 拡大写真
株式会社Doctor Web Pacific(Dr.WEB)は10月31日、Androidデバイスを感染させ、堅固なセルフプロテクション機能を備えた悪意のあるダイアラープログラムを発見したとして注意喚起を発表した。これは、「Android.Dialer.7.origin」という名前でDr.Webウイルスデータベースに追加された新たなトロイの木馬で、アダルトアプリケーションを装って拡散され、インストールされるとアイコンや名前のないショートカットをホーム画面に作成する。これにより、インストールは失敗したとユーザに思い込ませる。

その後、ショートカットを削除することで自身の痕跡を隠し、システムサービスとして動作する。サービスはショートカットからの起動に加え、システムの再起動時にAndroid.Dialer.7.originによって自動で起動され、ユーザによる操作を必要とせずに悪意のある動作を開始する。起動されたサービスは、ダイアラーの設定内に保存されている番号803402470に対して定期的に通話を発信する。犯罪者はC&Cサーバからコマンドを送ることで、必要に応じて発信先の番号を変更することができ、この柔軟性が複数の課金サービスから同時に利益を得ることを可能にしている。

このトロイの木馬の最大の特徴は、ユーザがアプリケーション設定を管理するためのシステムセクションを開こうとするたびに、Android.Dialer.7.originによってホーム画面へとリダレクトされることで、その結果、マルウェアを手動で削除することはほとんど不可能となる。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. アクサ損害保険「MyAXA」に不正アクセス、約59万7千件の顧客情報が漏えいした可能性

    アクサ損害保険「MyAXA」に不正アクセス、約59万7千件の顧客情報が漏えいした可能性

  2. アイリスオーヤマ公式通販サイト「アイリスプラザ」に不正アクセス、約770万人の個人情報が漏えいした可能性

    アイリスオーヤマ公式通販サイト「アイリスプラザ」に不正アクセス、約770万人の個人情報が漏えいした可能性

  3. 三井住友海上火災保険「ご契約者さま専用ページ」に不正アクセス、約3万7,000件の顧客情報が漏えい

    三井住友海上火災保険「ご契約者さま専用ページ」に不正アクセス、約3万7,000件の顧客情報が漏えい

  4. Apache HTTP Server 2.4 に複数の脆弱性

    Apache HTTP Server 2.4 に複数の脆弱性

  5. 「ウチコミ!」にランサムウェア攻撃、14万2,591アカウントに影響

    「ウチコミ!」にランサムウェア攻撃、14万2,591アカウントに影響

ランキングをもっと見る
PageTop