
ブラウザ同期技術にワンタイムパスワード認証を活用(KDDI、KDDI研究所)
KDDIとKDDI研究所は17日、OSやデバイスに依存しないリモートサポートの実現に向け、トライアルを実施したことを発表した。
製品・サービス・業界動向
業界動向
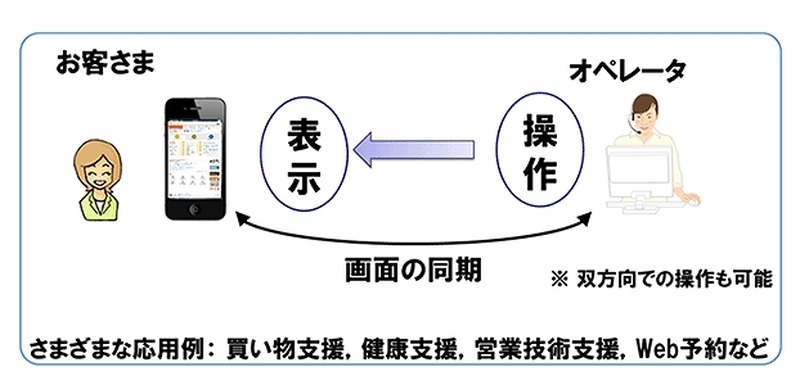
このトライアルは、KDDI研究所が2010年に開発した「ブラウザ同期技術」を活用したもので、離れたユーザー同士のWebブラウザの表示画面を同期し、ユーザーのブラウザ操作を支援できる。Web画面全体の転送ではなく、Webブラウザ上の操作(クリックやテキストボックスへの文字入力など)のみを転送するため、専用のアプリケーションも必要ないのこと。
トライアルの実施期間は4月28日~5月20日で、「ブラウザ同期技術」を活用し、スマートフォンのEメール初期設定やau IDのパスワード設定などを「auお客さまセンター」のオペレータが遠隔で支援したとのこと。結果は好評で、トライアル後のアンケートの結果では、94%から「次回も利用したい」との回答があったとしている。なお利用にはワンタイムパスワードによる認証を行い、同意に基づいてWebブラウザの同期を実現したという。
今後はトライアルの結果を踏まえ、想定外の動作によりブラウザ同期が切れた場合に円滑に復帰する機能など、「ブラウザ同期技術」のさらなる品質改善を行う方針だ。
KDDI、“ブラウザ同期技術”を活用した「リモートサポート」を試験運用
《冨岡晶@RBB TODAY》
関連記事
この記事の写真
/




