SNMPリフレクター攻撃のアクセスが増加、攻撃の踏み台にならないよう対策を(警察庁) | ScanNetSecurity
2026.11.10(火)

SNMPリフレクター攻撃のアクセスが増加、攻撃の踏み台にならないよう対策を(警察庁)

警察庁は、SNMPリフレクター攻撃を企図するアクセスの増加を確認したとして、管理するネットワーク機器が攻撃の踏み台として悪用されないために対策を行うよう「@police」で注意喚起を発表した。

脆弱性と脅威 脅威動向
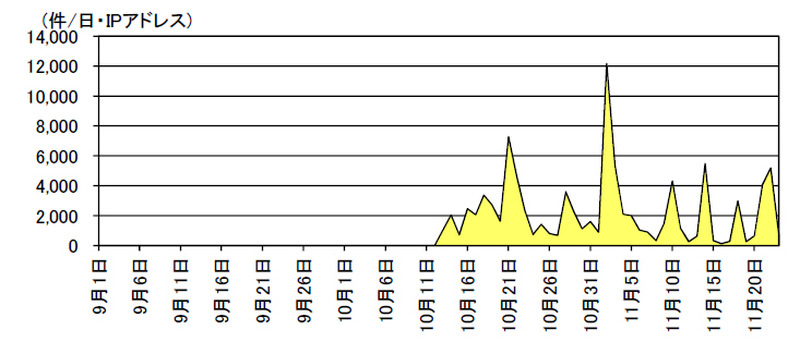
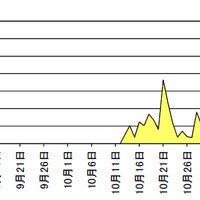
宛先ポート161/UDP に対するアクセス件数の推移
宛先ポート161/UDP に対するアクセス件数の推移 全 2 枚 拡大写真
警察庁は11月26日、SNMPリフレクター攻撃を企図するアクセスの増加を確認したとして、管理するネットワーク機器が攻撃の踏み台として悪用されないために対策を行うよう「@police」で注意喚起を発表した。警察庁の定点観測システムでは、10月中旬頃から宛先ポート161/UDP(SNMP)に対するアクセスの増加を観測している。

これは本来、管理する機器の監視を目的として送信される「GetBulkRequest」と呼ばれるリクエストを行うものであり、SNMPv2に対応した機器(SNMPv2 エージェント)、およびSNMPコミュニティ名が初期値の「public」に設定されている機器を対象として送信されていた。これらのアクセスは、一部のセンサーでは全く観測されていないことから、攻撃者は事前に何らかのスキャンを行い、攻撃の踏み台となる機器を選定して、これらのアクセスを行っていると推測できるとしている。

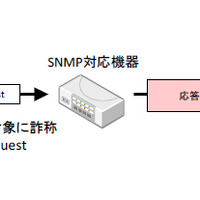
攻撃者は、発信元のIPアドレスを攻撃対象のIP アドレスに詐称し、踏み台となるSNMP対応機器に対してアクセスを行い、攻撃対象に対するリフレクター攻撃を企図していると考えられるという。このアクセスが、対策の行われていないSNMPv2 エージェントに行われた場合、発信元のIPアドレス(攻撃対象)に対して、大量のデータを送信してしまう可能性がある。警察庁では攻撃の踏み台にされないために、外部からのSNMP通信(宛先ポート161/UDP のアクセス)をFW により遮断する、不要なSNMP エージェントは停止するなどの対策を呼びかけている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. ソニー生命「お客さま WEB サービス」に不正アクセス、メディケア生命保険 契約者等 約38.5万件が漏えい

    ソニー生命「お客さま WEB サービス」に不正アクセス、メディケア生命保険 契約者等 約38.5万件が漏えい

  2. 消防庁「安否情報システム」に不正アクセス、影響範囲調査のためにサービスを停止消防庁の「安否情報システム」に不正アクセス、影響範囲調査のためサービス停止

    消防庁「安否情報システム」に不正アクセス、影響範囲調査のためにサービスを停止消防庁の「安否情報システム」に不正アクセス、影響範囲調査のためサービス停止

  3. 対象は18歳以上の未就労学生 ~ NRIセキュアがCTF「SANS NetWars」開催 11月13日まで参加受付

    対象は18歳以上の未就労学生 ~ NRIセキュアがCTF「SANS NetWars」開催 11月13日まで参加受付

  4. ソニー銀行のデジタル証券に関連する外部委託先Securitize Japanに不正アクセス

    ソニー銀行のデジタル証券に関連する外部委託先Securitize Japanに不正アクセス

  5. 英政府機関、2028年までに重要インフラへのランサムウェア攻撃で AI 搭載マルウェアが使われる可能性が「非常に高い」と警告

    英政府機関、2028年までに重要インフラへのランサムウェア攻撃で AI 搭載マルウェアが使われる可能性が「非常に高い」と警告

ランキングをもっと見る
PageTop