
「OpenSSL」に新たな複数の脆弱性、深刻度は「中」レベル(JVN)
IPAおよびJPCERT/CCは、OpenSSL Projectが提供する「OpenSSL」に複数の脆弱性が存在すると「JVN」で発表した。
脆弱性と脅威
セキュリティホール・脆弱性
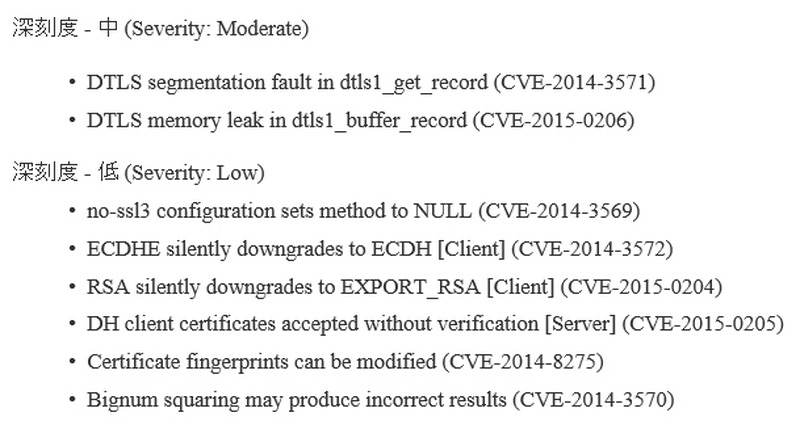
ネーションセンター(JPCERT/CC)は1月9日、OpenSSL Projectが提供する「OpenSSL」に複数の脆弱性(CVE-2015-0206、CVE-2014-3569、CVE-2014-3572、CVE-2015-0204、CVE-2015-0205、CVE-2014-8275、CVE-2014-3570、CVE-2014-3571)が存在すると「Japan Vulnerability Notes(JVN)」で発表した。
OpenSSL 1.0.1、1.0.0、0.9.8のすべてのバージョンには、複数の脆弱性が存在する。これらの脆弱性が悪用されると、脆弱性により影響は異なるが、細工されたDTLSメッセージを受信することでOpenSSLの処理が異常終了させられるDoS攻撃を受けるなど影響を受ける可能性がある。JVNでは、修正版のOpenSSLとして、1.0.1k、1.0.0p、0.9.8zdが提供されているので、開発者が提供する情報をもとに最新版へアップデートするよう呼びかけている。
関連記事
この記事の写真
/




