インターネットからの攻撃によるインシデント、高い水準で推移(ラック) | ScanNetSecurity
2026.10.06(火)

インターネットからの攻撃によるインシデント、高い水準で推移(ラック)

ラックは、「JSOC INSIGHT vol.6」を公開した。2014年7月から9月にJSOCで検知した重要インシデントの件数推移では、7月1週および9月4週に検知件数が増加している。

調査・レポート・白書・ガイドライン 調査・ホワイトペーパー
「JSOC INSIGHT vol.6」
「JSOC INSIGHT vol.6」 全 3 枚 拡大写真
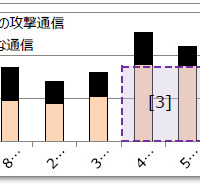
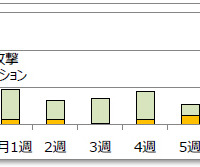
株式会社ラックは1月21日、「JSOC INSIGHT vol.6」を公開した。本レポートは、同社JSOCのセキュリティアナリストによる日々の分析結果に基づき、日本における不正アクセスやマルウェア感染などのセキュリティインシデントの発生傾向を分析したもの。2014年7月から9月にJSOCで検知した重要インシデントの件数推移では、7月1週および9月4週に検知件数が増加した。7月はOpenSSLのChange Cipher Spec(CCS)の脆弱性(CVE-2014-0224)を悪用するCCSインジェクション攻撃、9月はGNU bashの脆弱性を悪用する攻撃(Shellshock)の検知が原因としている。

一方、内部から発生した重要インシデントの発生件数は、8月4週から9月1週に一時的に増加した。これは、オンラインバンキングのアカウント情報取得を目的とするマルウェア「Citadel」の検知件数が増加したためだという。インターネットからの攻撃による重要インシデントの検知件数は、4月から6月に急増して以降、7月から9月も引き続き高い水準で検知している。このほかvol.6では、トピックスとして「GNU bashにおけるコード実行の脆弱性を悪用する攻撃(Shellshock)について」「HTTP File Serverにおける任意コード実行の脆弱性を悪用する攻撃について」を挙げ、詳細に解説している。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 「ドズル社ストア」で不正なページに誘導、カード情報を入力した場合はカード会社への連絡を呼びかけ

    「ドズル社ストア」で不正なページに誘導、カード情報を入力した場合はカード会社への連絡を呼びかけ

  2. 日本大学の計 5 名の教員アカウントに不正アクセス、スパムメール送信の踏み台に

    日本大学の計 5 名の教員アカウントに不正アクセス、スパムメール送信の踏み台に

  3. 東産業 公式サイトにwp2shell を悪用した不正アクセス

    東産業 公式サイトにwp2shell を悪用した不正アクセス

  4. 池上通信機にサイバー攻撃、サーバ内の一部ファイルが暗号化

    池上通信機にサイバー攻撃、サーバ内の一部ファイルが暗号化

  5. あいの風とやま鉄道 観光列車の座席管理システムに不正アクセス

    あいの風とやま鉄道 観光列車の座席管理システムに不正アクセス

ランキングをもっと見る
PageTop