遠隔操作用サーバが海外から国内へ、攻撃ツールも標的の環境変化に対応(トレンドマイクロ) | ScanNetSecurity
2026.10.02(金)

遠隔操作用サーバが海外から国内へ、攻撃ツールも標的の環境変化に対応(トレンドマイクロ)

トレンドマイクロは、2014年の国内における標的型サイバー攻撃を分析したレポート「国内標的型サイバー攻撃分析レポート 2015年版」を公開した。

調査・レポート・白書・ガイドライン 調査・ホワイトペーパー
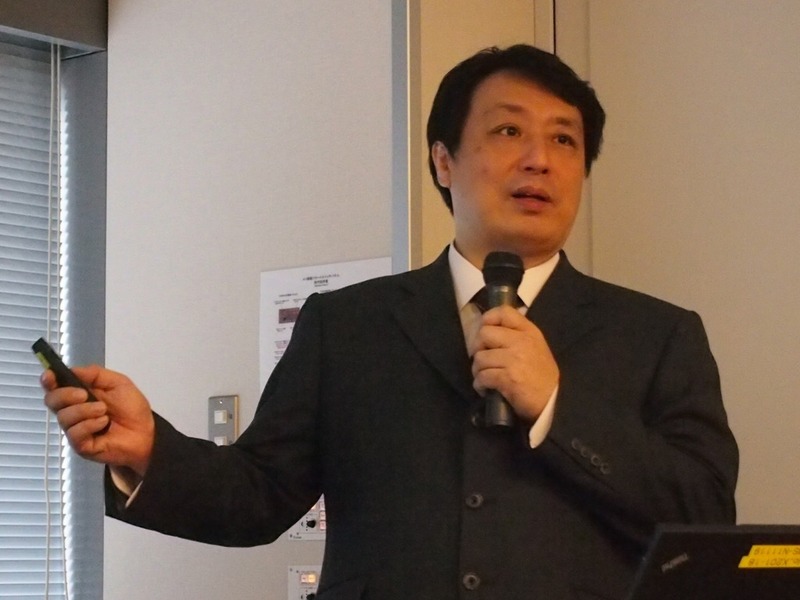
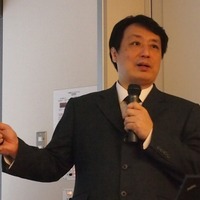
トレンドマイクロのセキュリティエバンジェリストである岡本勝之氏
トレンドマイクロのセキュリティエバンジェリストである岡本勝之氏 全 4 枚 拡大写真
トレンドマイクロ株式会社は4月15日、2014年(1~12月)の国内における標的型サイバー攻撃を分析したレポート「国内標的型サイバー攻撃分析レポート 2015年版」を公開した。同社はこれに合わせ、記者向けに「2015年国内標的型サイバー攻撃分析セミナー~『気付けない攻撃』の高度化~」を開催した。同社のセキュリティエバンジェリストである岡本勝之氏は、標的型サイバー攻撃の本質を表すキーワードとして「継続・隠蔽・変化」を挙げ、特に2014年は攻撃の発見や追跡を困難にする隠蔽工作が高度化したと指摘した。

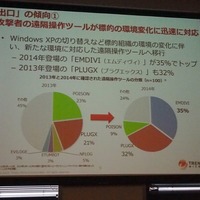
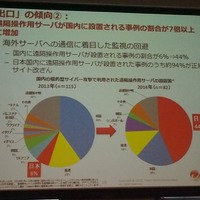
また岡本氏は、2014年の標的型サイバー攻撃の傾向は「出口」および「内部」において変化が顕著であるとした。出口においては、攻撃者が使用する遠隔操作ツールが従来の「POISON」から「EMDIVI」や「PLUGX」へと移行している。これは、Windows XPからWindows 7、8など標的の組織の環境変化に対応している動きであるとした。同様に、遠隔操作用のサーバが海外から国内に設置されるケースが急増、その割合は7倍以上になった。ほとんどが正規のサイトを改ざんし、遠隔操作用サーバが設置されていたという。

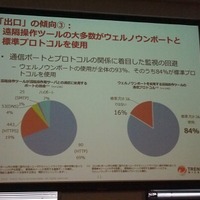
内部の傾向では、ファイル転送やリモート実行、痕跡消去といった情報を盗み出す活動に正規のツールやコマンドを使用したり、ログオンスクリプトやバッチ処理を改ざんするなど標的のネットワーク内の管理設定に便乗するといった動きが見られた。SIEMなどのシステムログを改ざんしたり消去するケースもあったという。特に情報を盗み出す行為は、6分から10分ほどで行われることが多くなったとした。こうした状況から、出口においては通信先あるいは通信内容によって接続を遮断する対策の導入、内部においてはネットワーク内およびサーバ・クライアント内での不審な挙動を監視できる対策の導入が必要であるとした。さらに、隠蔽のために変化を続ける活動を捉え、継続して対策していくために、スレットインテリジェンスが重要であるとした。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 「ニッポンレンタカーアプリ」への不正アクセス、運転免許証情報が閲覧されたおそれも

    「ニッポンレンタカーアプリ」への不正アクセス、運転免許証情報が閲覧されたおそれも

  2. 商船三井クルーズで営業情報を保存した外部記憶媒体を紛失、就航準備中のクルーズ船「MITSUI OCEAN SAKURA」の船内で保管

    商船三井クルーズで営業情報を保存した外部記憶媒体を紛失、就航準備中のクルーズ船「MITSUI OCEAN SAKURA」の船内で保管

  3. CMSプラグインの脆弱性公表を受け更新作業中に不正アクセスを発見

    CMSプラグインの脆弱性公表を受け更新作業中に不正アクセスを発見

  4. スターツ出版「オズモール」に不正アクセス、会員のメールアドレス 最大447,610名分が漏えいした可能性

    スターツ出版「オズモール」に不正アクセス、会員のメールアドレス 最大447,610名分が漏えいした可能性

  5. IPA、情報セキュリティ早期警戒パートナーシップガイドライン改訂案を公開

    IPA、情報セキュリティ早期警戒パートナーシップガイドライン改訂案を公開

ランキングをもっと見る
PageTop