標的型攻撃で使用される遠隔操作ウイルス「Emdivi」の検出が過去最高に(ラック) | ScanNetSecurity
2026.10.24(土)

標的型攻撃で使用される遠隔操作ウイルス「Emdivi」の検出が過去最高に(ラック)

ラックは、「水面下で侵攻するサイバースパイ活動急増に関する注意喚起」を発表した。

脆弱性と脅威 脅威動向
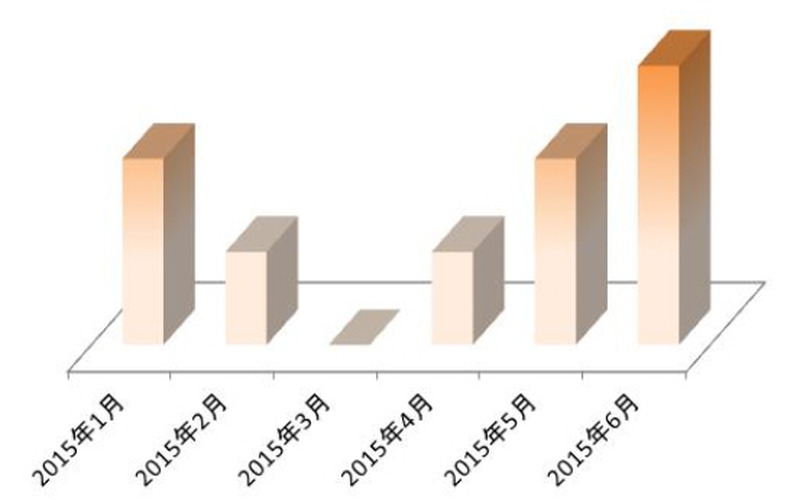
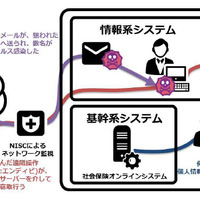
ラックが対応した「Emdivi」感染事例の推移(2015年6月は12日現在)
ラックが対応した「Emdivi」感染事例の推移(2015年6月は12日現在) 全 2 枚 拡大写真
株式会社ラックは6月16日、「水面下で侵攻するサイバースパイ活動急増に関する注意喚起」を発表した。これは、同社が運営するサイバー攻撃などによる被害発生時に緊急対応する組織「サイバー救急センター」において、遠隔操作ウイルスを使用した標的型サイバー攻撃による情報漏えいなどがニュースになっていることから、感染していないかという調査依頼が増えていることを受けたもの。

実際に調査を行った結果、遠隔操作ウイルス「Emdivi」が企業の社内ネットワークで動いていたとみられるケースもあったという。これらの感染被害は昨年末より徐々に増えており、この6月には過去最高となった。そのほとんどが昨年末のタイミングで感染していることから、日本国内に「Emdivi」に感染していながらまだ気付いていない企業が多く存在している可能性を指摘している。標的型サイバー攻撃への対策は、日常的な水際作戦と、感染発覚時(公的機関からの指摘を含む水際突破を確認できた時)の封じ込め作戦が基本となるが、そのためには組織や関係者の英知を総動員しなければならないとしている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. セーファーインターネット協会が利用する「さくらのレンタルサーバ」に不正アクセス

    セーファーインターネット協会が利用する「さくらのレンタルサーバ」に不正アクセス

  2. ふるさと納税ポータルサイト「ふるさとチョイス」に不正アクセス、泉大津市で寄附の受付ができない状況に

    ふるさと納税ポータルサイト「ふるさとチョイス」に不正アクセス、泉大津市で寄附の受付ができない状況に

  3. メール配信システム「ブラストメール」に不正アクセス、データ持ち出しを確認

    メール配信システム「ブラストメール」に不正アクセス、データ持ち出しを確認

  4. ムーンスターのサーバに不正アクセス、オンラインストアを利用した顧客情報が漏えいした可能性

    ムーンスターのサーバに不正アクセス、オンラインストアを利用した顧客情報が漏えいした可能性

  5. GMOサイバーセキュリティ byイエラエ 福森大喜の「リトル福森」との出会い

    GMOサイバーセキュリティ byイエラエ 福森大喜の「リトル福森」との出会い

ランキングをもっと見る
PageTop