標的型攻撃で使用される遠隔操作ウイルス「Emdivi」の検出が過去最高に(ラック) | ScanNetSecurity
2026.10.02(金)

標的型攻撃で使用される遠隔操作ウイルス「Emdivi」の検出が過去最高に(ラック)

ラックは、「水面下で侵攻するサイバースパイ活動急増に関する注意喚起」を発表した。

脆弱性と脅威 脅威動向
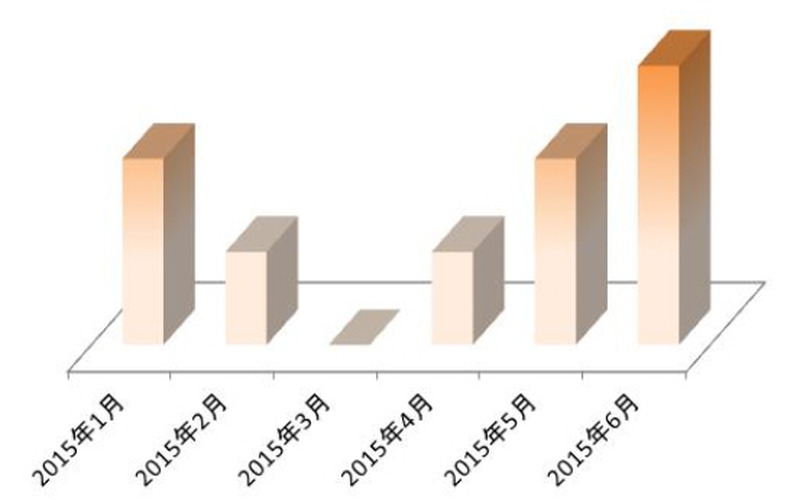
ラックが対応した「Emdivi」感染事例の推移(2015年6月は12日現在)
ラックが対応した「Emdivi」感染事例の推移(2015年6月は12日現在) 全 2 枚 拡大写真
株式会社ラックは6月16日、「水面下で侵攻するサイバースパイ活動急増に関する注意喚起」を発表した。これは、同社が運営するサイバー攻撃などによる被害発生時に緊急対応する組織「サイバー救急センター」において、遠隔操作ウイルスを使用した標的型サイバー攻撃による情報漏えいなどがニュースになっていることから、感染していないかという調査依頼が増えていることを受けたもの。

実際に調査を行った結果、遠隔操作ウイルス「Emdivi」が企業の社内ネットワークで動いていたとみられるケースもあったという。これらの感染被害は昨年末より徐々に増えており、この6月には過去最高となった。そのほとんどが昨年末のタイミングで感染していることから、日本国内に「Emdivi」に感染していながらまだ気付いていない企業が多く存在している可能性を指摘している。標的型サイバー攻撃への対策は、日常的な水際作戦と、感染発覚時(公的機関からの指摘を含む水際突破を確認できた時)の封じ込め作戦が基本となるが、そのためには組織や関係者の英知を総動員しなければならないとしている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. バッファロー製 Wi-Fi 製品に複数の脆弱性

    バッファロー製 Wi-Fi 製品に複数の脆弱性

  2. バッファロー製 Wi-Fi ルータに複数の脆弱性

    バッファロー製 Wi-Fi ルータに複数の脆弱性

  3. バッファロー製 Wi-Fiルータ「WSR-1800AX4シリーズ」に強度が不十分なパスワードハッシュの使用の脆弱性

    バッファロー製 Wi-Fiルータ「WSR-1800AX4シリーズ」に強度が不十分なパスワードハッシュの使用の脆弱性

  4. 「タイムズカー」への不正アクセス、約160万件の運転免許証画像等の本人確認書類が漏えい

    「タイムズカー」への不正アクセス、約160万件の運転免許証画像等の本人確認書類が漏えい

  5. 日本エネルギー経済研究所にフィッシング攻撃、所員6名のMicrosoft 365 アカウントに不正アクセス

    日本エネルギー経済研究所にフィッシング攻撃、所員6名のMicrosoft 365 アカウントに不正アクセス

ランキングをもっと見る
PageTop