ネットバンキングでの本人認証、2016年度前半を目処に全ユーザーのワンタイムパスワード必須化を目指す(三菱東京UFJ銀行) | ScanNetSecurity
2026.11.19(木)

ネットバンキングでの本人認証、2016年度前半を目処に全ユーザーのワンタイムパスワード必須化を目指す(三菱東京UFJ銀行)

 三菱東京UFJ銀行は17日、個人向けネットバンキング「三菱東京UFJダイレクト」において、振り込みなどの取引を実施する際の本人認証を、ワンタイムパスワードのみにすることを発表した。8月9日以降の新規契約者すべてに適用される。

製品・サービス・業界動向 業界動向
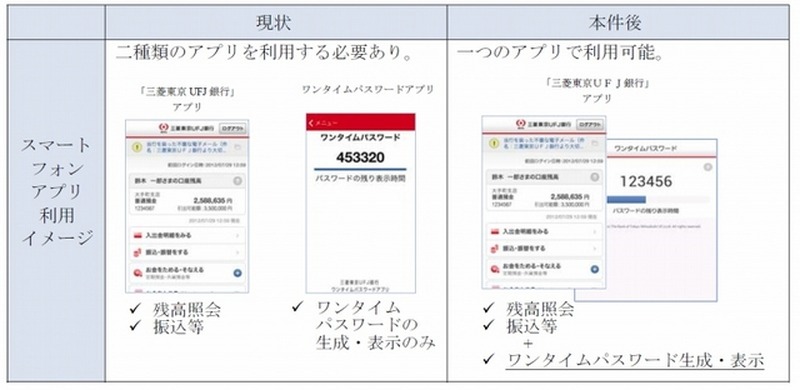
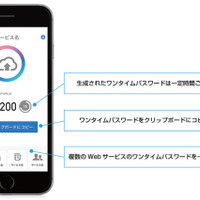
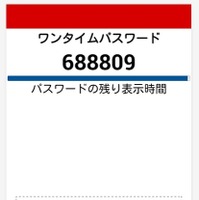
ワンタイムパスワード利用イメージ
ワンタイムパスワード利用イメージ 全 3 枚 拡大写真
 三菱東京UFJ銀行は17日、個人向けネットバンキング「三菱東京UFJダイレクト」において、振り込みなどの取引を実施する際の本人認証を、ワンタイムパスワードのみにすることを発表した。8月9日以降の新規契約者すべてに適用される。

 ネットバンキング(オンライン銀行)の利用では、金融機関を装った偽メールや偽画面による情報詐取事案が発生している。これに対し銀行側では、暗証番号での認証以外にさまざまな対策を提供している。三菱東京UFJ銀行では、ウイルス対策ソフト「Rapport(ラポート)」の提供や、利用限度額変更手続きの見直し、ワンタイムパスワードを生成する「ワンタイムパスワードアプリ」「ワンタイムパスワードカード」の提供などを行ってきた。今回さらなる強化策として、ワンタイムパスワードを必須とする。

 「ワンタイムパスワードアプリ」に加え、公式スマートフォンアプリ「三菱東京UFJ銀行」アプリに、ワンタイムパスワードの機能を追加。アプリまたは専用カードでのワンタイムパスワードの利用を必須とする。当面は、新規契約者のみが対象だが、既存契約者にも切り替えを推奨し、2016年度前半を目処に、全ユーザーのワンタイムパスワード必須化を目指す。

三菱東京UFJ銀行、ネットバンキング利用でワンタイムパスワードを必須に

《冨岡晶@RBB TODAY》
関連記事
この記事の写真
/

特集

PageTop

アクセスランキング

  1. 住民記録システム移行作業でテストデータを誤送信しマイナンバーカード失効

    住民記録システム移行作業でテストデータを誤送信しマイナンバーカード失効

  2. 「マクロミル モニタサイト」に不正アクセス

    「マクロミル モニタサイト」に不正アクセス

  3. セブン銀行に不正アクセス、最大150件程度の在留カードの券面情報が漏えいした可能性

    セブン銀行に不正アクセス、最大150件程度の在留カードの券面情報が漏えいした可能性

  4. API接続設定不備が原因 不正アクセスでYenyの会員情報133万2,505件が漏えい

    API接続設定不備が原因 不正アクセスでYenyの会員情報133万2,505件が漏えい

  5. エディオンECサイトに不正アクセス、不正なプログラムが組み込まれる改ざんが新たに判明

    エディオンECサイトに不正アクセス、不正なプログラムが組み込まれる改ざんが新たに判明

ランキングをもっと見る
PageTop