Cisco社製アプライアンス用ソフトに脆弱性、更新を強く呼びかけ(JPCERT/CC) | ScanNetSecurity
2026.09.18(金)

Cisco社製アプライアンス用ソフトに脆弱性、更新を強く呼びかけ(JPCERT/CC)

JPCERT/CCは、「Cisco社製セキュリティアプライアンスソフトウェア」の脆弱性に関する注意喚起を発表した。

脆弱性と脅威 セキュリティホール・脆弱性
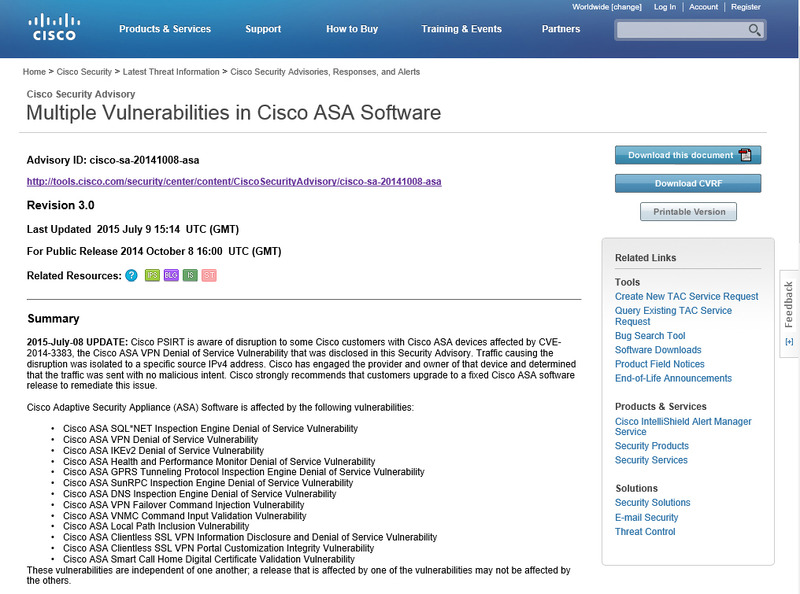
Ciscoによる脆弱性情報
Ciscoによる脆弱性情報 全 1 枚 拡大写真
一般社団法人 JPCERT コーディネーションセンター(JPCERT/CC)は7月14日、「Cisco社製セキュリティアプライアンスソフトウェア」の脆弱性に関する注意喚起を発表した。これはCisco社の発表を受けたもので、同ソフトウェアには複数の脆弱性があり、攻撃者は細工したパケットを送信することで、ソフトウェアを不正終了させたり、任意のコマンドを実行させる可能性がある。

Cisco社では、脆弱性のひとつ「CVE-2014-3383」の脆弱性を使用する攻撃を7月8日(米国時間)に複数確認しており、JPCERT/CCにおいても同日16時から20時30分頃にかけて、特定のポートに対する探索を確認しているという。同ソフトウェアは、「Cisco ASA 5500 シリーズ」をはじめとする複数のセキュリティアプライアンスに搭載されており(仮想アプライアンスも含む)、JPCERT/CCではCisco社から提供されている情報をもとに該当製品のソフトウェアを更新することを強く呼びかけている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. データベース内の全てのデータを削除 ~「コープやまぐちLINEミニアプリ」に不正アクセス

    データベース内の全てのデータを削除 ~「コープやまぐちLINEミニアプリ」に不正アクセス

  2. さくらインターネットが不正アクセス調査結果を発表「さくらのレンタルサーバ」全サーバ再構築など再発防止策を掲げる

    さくらインターネットが不正アクセス調査結果を発表「さくらのレンタルサーバ」全サーバ再構築など再発防止策を掲げる

  3. 表示された連絡先に電話 指示に従いパソコン操作 ~ 大田区民プラザでサポート詐欺被害

    表示された連絡先に電話 指示に従いパソコン操作 ~ 大田区民プラザでサポート詐欺被害

  4. 警察官を名乗る者から「捜査に必要と求められ」~ 安藤ハザマの名刺情報 5,000件が流出

    警察官を名乗る者から「捜査に必要と求められ」~ 安藤ハザマの名刺情報 5,000件が流出

  5. マネジメントサービスセンターのホームページに不正アクセス、管理者権限の取得や改ざんを確認

    マネジメントサービスセンターのホームページに不正アクセス、管理者権限の取得や改ざんを確認

ランキングをもっと見る
PageTop