ラックにAdobe Flash Playerのゼロデイ攻撃、その過程や実態を公開(ラック) | ScanNetSecurity
2026.10.02(金)

ラックにAdobe Flash Playerのゼロデイ攻撃、その過程や実態を公開(ラック)

ラックは、新たな「脅威分析情報」を公開した。今回は、ラックのセキュリティ対策システムで検知した「Adobe Flash Player」のゼロデイ攻撃の実態についてまとめている。

調査・レポート・白書・ガイドライン 調査・ホワイトペーパー
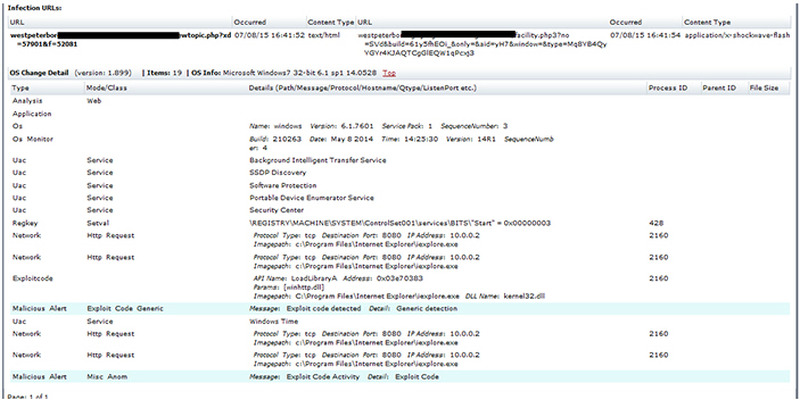
イベントの詳細(FireEye)
イベントの詳細(FireEye) 全 2 枚 拡大写真
株式会社ラックは7月22日、新たな「脅威分析情報」を公開した。今回は、ラックのセキュリティ対策システムで検知した「Adobe Flash Player」のゼロデイ攻撃の実態についてまとめている。7月8日、同社に導入されている「FireEye」がWeb経由でのマルウェア感染行為が試行されたというアラームを発し、これを同社のフォレンジックエンジニアが分析した結果、検知された。

この攻撃で悪用されたAdobe Flash Playerの脆弱性は、7月9日にアドビがセキュリティ修正プログラムを公開している。つまり、攻撃が検知された時点ではゼロデイ脆弱性であった。この攻撃は、FireEyeによるゼロデイ攻撃の検知、PCのウイルス対策ソフトの検知、プロキシログでの通信状況の記録、Flashコンテンツの脆弱性攻撃の分析など、複数のデータを解析することで事故の詳細を把握できた。同社ではこのことから、ひとつの製品や分析結果だけに頼らず、多方面からの判断や攻撃の過程のどこかで検知・防御を行い、可能な限り迅速な対処をすることが非常に重要であるとしている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. バッファロー製 Wi-Fi ルータに複数の脆弱性

    バッファロー製 Wi-Fi ルータに複数の脆弱性

  2. バッファロー製 Wi-Fi 製品に複数の脆弱性

    バッファロー製 Wi-Fi 製品に複数の脆弱性

  3. バッファロー製 Wi-Fiルータ「WSR-1800AX4シリーズ」に強度が不十分なパスワードハッシュの使用の脆弱性

    バッファロー製 Wi-Fiルータ「WSR-1800AX4シリーズ」に強度が不十分なパスワードハッシュの使用の脆弱性

  4. 日本エネルギー経済研究所にフィッシング攻撃、所員6名のMicrosoft 365 アカウントに不正アクセス

    日本エネルギー経済研究所にフィッシング攻撃、所員6名のMicrosoft 365 アカウントに不正アクセス

  5. 「タイムズカー」への不正アクセス、約160万件の運転免許証画像等の本人確認書類が漏えい

    「タイムズカー」への不正アクセス、約160万件の運転免許証画像等の本人確認書類が漏えい

ランキングをもっと見る
PageTop