BIND 9.1.0以降のすべてのバージョンが影響を受ける脆弱性(JPRS) | ScanNetSecurity
2026.11.04(水)

BIND 9.1.0以降のすべてのバージョンが影響を受ける脆弱性(JPRS)

JPRSは、BIND 9.xの脆弱性(DNSサービスの停止)について緊急の注意喚起を発表した。

脆弱性と脅威 セキュリティホール・脆弱性
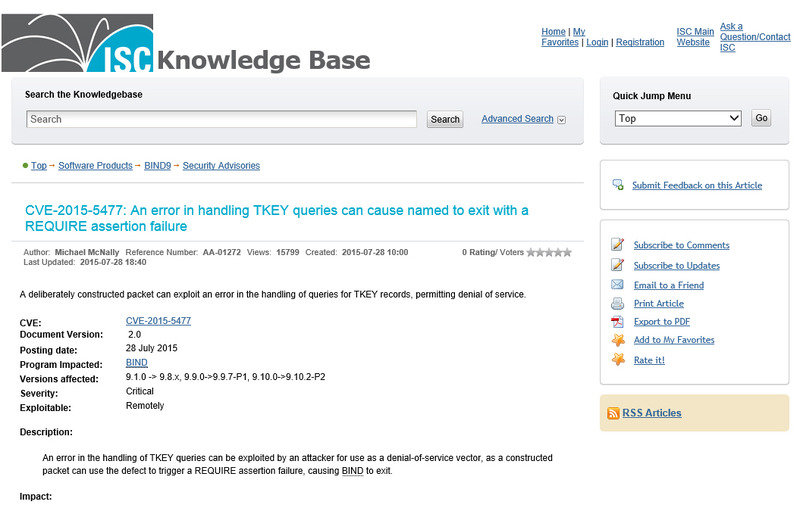
ISCによるセキュリティアドバイザリ
ISCによるセキュリティアドバイザリ 全 1 枚 拡大写真
株式会社日本レジストリサービス(JPRS)は7月29日、BIND 9.xの脆弱性(DNSサービスの停止)について緊急の注意喚起を発表した。これは、BIND 9.xにおける実装上の不具合により、namedに対する外部からのDoS攻撃が可能となる脆弱性が、開発元のISCから発表されたというもの。ISCは、フルリゾルバー(キャッシュDNSサーバ)および権威DNSサーバの双方が対象となることと、多くのバージョンのBIND 9が対象となることから、本脆弱性の深刻度(Severity)を「重大(Critical)」と評価している。対象となるバージョンは、「9.10系列:9.10.0~9.10.2-P2」「9.9系列:9.9.0~9.9.7-P1」「9.1~9.8系列:9.1.0~9.8.x」。

本脆弱性は、TKEYリソースレコード(RR)の取り扱いの不具合が原因で、TKEY RRに対する特別に作成された問い合わせにより、namedが異常終了を起こす障害が発生するというもの。これにより、DNSサービスの停止が発生する可能性がある。また、攻撃はリモートからも行える。JPRSでは解決策として、本脆弱性を修正したパッチバージョン(BIND 9.10.2-P3/9.9.7-P2)への更新、あるいは各ディストリビューションベンダからリリースされる更新の適用を、速やかに実施することを挙げている。ただし、ISCでは9.8以前の系列のBIND 9のサポートを終了している。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 他の職員のIDとパスワードを使用し複数回にわたり庁内共有フォルダに不正アクセス、上司の印影の偽造も

    他の職員のIDとパスワードを使用し複数回にわたり庁内共有フォルダに不正アクセス、上司の印影の偽造も

  2. WPプラグインの脆弱性悪用 ~ ティエスエスリンクのウェブサイトに不正アクセス、製品にはセキュリティ上の問題 確認されておらず

    WPプラグインの脆弱性悪用 ~ ティエスエスリンクのウェブサイトに不正アクセス、製品にはセキュリティ上の問題 確認されておらず

  3. 日本のキャッシュレス決済比率は36%、二酸化炭素排出量を抑制する試算も

    日本のキャッシュレス決済比率は36%、二酸化炭素排出量を抑制する試算も

  4. 枕の通販サイトへ不正アクセス、カード情報が流出の可能性(Kitamura Japan)

    枕の通販サイトへ不正アクセス、カード情報が流出の可能性(Kitamura Japan)

  5. ユミルリンクのメール配信サービスの一部サーバシステムに不正アクセス、延べ5,162万8,280件の情報が流出

    ユミルリンクのメール配信サービスの一部サーバシステムに不正アクセス、延べ5,162万8,280件の情報が流出

ランキングをもっと見る
PageTop