日本・スウェーデン・スイスに対象を絞った標的型攻撃「Retefe」に関する情報を公開(パロアルトネットワークス) | ScanNetSecurity
2026.11.20(金)

日本・スウェーデン・スイスに対象を絞った標的型攻撃「Retefe」に関する情報を公開(パロアルトネットワークス)

 パロアルトネットワークスは25日、日本・スウェーデン・スイスの銀行に対する標的型攻撃「Retefe」に関する情報を公開した。

脆弱性と脅威 脅威動向
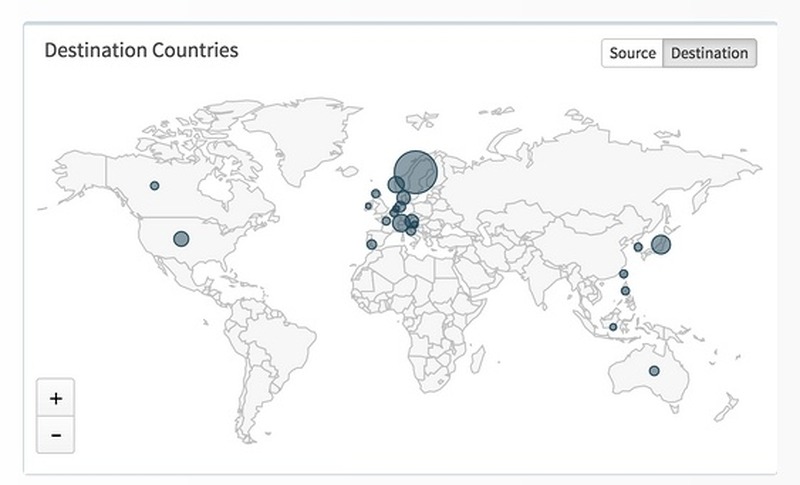
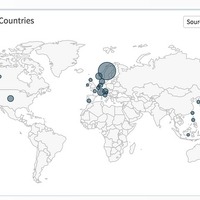
Retefeトロイの木馬の受信者を示す、最近のAutoFocusマップ
Retefeトロイの木馬の受信者を示す、最近のAutoFocusマップ 全 2 枚 拡大写真
 パロアルトネットワークスは25日、日本・スウェーデン・スイスの銀行に対する標的型攻撃「Retefe」に関する情報を公開した。

 「Retefe」は、金融組織を狙った標的型“トロイの木馬”の1種で、日本・スウェーデン・スイスに攻撃を絞っているのが特徴だ。パロアルトネットワークスによると、同社のサイバー脅威インテリジェンスサービス「AutoFocus」が、8月に入ってから、西ヨーロッパと日本において、Retefeを配信する電子メールの急増を検知したという。

 これらのメールは、標的とする国に合わせてさまざまな「注文」「領収書」をよそおった件名、日付の入ったファイル名を使用している。差出人は、近隣の家電量販店などを名乗っているが、日本では、国内大手ECサイトを装ったメールのケースが確認されたとのこと。

 Retefeは現在まだ小規模な攻撃だが、最新の攻撃では追加マルウェアをインストールするために感染端末を利用し始めており、日本・スウェーデン・スイス以外の、他の国のユーザーも脅威の対象になる可能性があるという。

ECサイトを騙った標的型攻撃「Retefe」、日本で急増

《冨岡晶@RBB TODAY》
関連記事
この記事の写真
/

特集

PageTop

アクセスランキング

  1. SMBC日興証券が持株会事務受託業務で使用しているシステムに不正アクセス

    SMBC日興証券が持株会事務受託業務で使用しているシステムに不正アクセス

  2. サイバーセキュリティ総研、悪用確認済みの脆弱性を日本語で届ける無料「脆弱性速報メール」配信

    サイバーセキュリティ総研、悪用確認済みの脆弱性を日本語で届ける無料「脆弱性速報メール」配信

  3. ノーコードWebサイトプラットフォーム「Studio」に不正アクセス、GMO Flatt Security Webサイトのフォームから送信された情報が漏えいした可能性

    ノーコードWebサイトプラットフォーム「Studio」に不正アクセス、GMO Flatt Security Webサイトのフォームから送信された情報が漏えいした可能性

  4. インターネット調査システムに不正アクセス、個人情報の漏えいがないことを確認

    インターネット調査システムに不正アクセス、個人情報の漏えいがないことを確認

  5. Googleが報告、人の手を借りず AI エージェントがパッチから攻撃コードを自動生成

    Googleが報告、人の手を借りず AI エージェントがパッチから攻撃コードを自動生成

ランキングをもっと見る
PageTop