日本・スウェーデン・スイスに対象を絞った標的型攻撃「Retefe」に関する情報を公開(パロアルトネットワークス) | ScanNetSecurity
2026.10.04(日)

日本・スウェーデン・スイスに対象を絞った標的型攻撃「Retefe」に関する情報を公開(パロアルトネットワークス)

 パロアルトネットワークスは25日、日本・スウェーデン・スイスの銀行に対する標的型攻撃「Retefe」に関する情報を公開した。

脆弱性と脅威 脅威動向
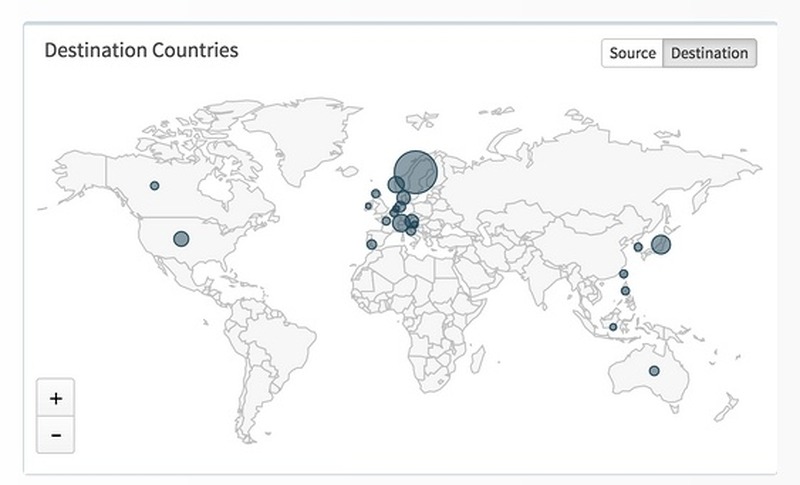
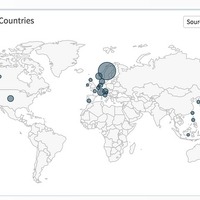
Retefeトロイの木馬の受信者を示す、最近のAutoFocusマップ
Retefeトロイの木馬の受信者を示す、最近のAutoFocusマップ 全 2 枚 拡大写真
 パロアルトネットワークスは25日、日本・スウェーデン・スイスの銀行に対する標的型攻撃「Retefe」に関する情報を公開した。

 「Retefe」は、金融組織を狙った標的型“トロイの木馬”の1種で、日本・スウェーデン・スイスに攻撃を絞っているのが特徴だ。パロアルトネットワークスによると、同社のサイバー脅威インテリジェンスサービス「AutoFocus」が、8月に入ってから、西ヨーロッパと日本において、Retefeを配信する電子メールの急増を検知したという。

 これらのメールは、標的とする国に合わせてさまざまな「注文」「領収書」をよそおった件名、日付の入ったファイル名を使用している。差出人は、近隣の家電量販店などを名乗っているが、日本では、国内大手ECサイトを装ったメールのケースが確認されたとのこと。

 Retefeは現在まだ小規模な攻撃だが、最新の攻撃では追加マルウェアをインストールするために感染端末を利用し始めており、日本・スウェーデン・スイス以外の、他の国のユーザーも脅威の対象になる可能性があるという。

ECサイトを騙った標的型攻撃「Retefe」、日本で急増

《冨岡晶@RBB TODAY》

関連記事
この記事の写真
/

特集

PageTop

アクセスランキング

  1. バッファロー製 Wi-Fi 製品に複数の脆弱性

    バッファロー製 Wi-Fi 製品に複数の脆弱性

  2. 「タイムズカー」への不正アクセス、約160万件の運転免許証画像等の本人確認書類が漏えい

    「タイムズカー」への不正アクセス、約160万件の運転免許証画像等の本人確認書類が漏えい

  3. バッファロー製 Wi-Fi ルータに複数の脆弱性

    バッファロー製 Wi-Fi ルータに複数の脆弱性

  4. 京王電鉄にランサムウェア攻撃

    京王電鉄にランサムウェア攻撃

  5. メトロポイントクラブ会員向けサービスに不正アクセス、約59,000件のメールアドレスが漏えいした可能性

    メトロポイントクラブ会員向けサービスに不正アクセス、約59,000件のメールアドレスが漏えいした可能性

ランキングをもっと見る
PageTop