標的型攻撃への最低限の対策について指針を提言(ラック) | ScanNetSecurity
2026.11.17(火)

標的型攻撃への最低限の対策について指針を提言(ラック)

ラックは、標的型攻撃対策の指針についての提言書「日本年金機構の事件報告を受けて、なすべき最低限の対策について」を公開した。

調査・レポート・白書・ガイドライン 調査・ホワイトペーパー
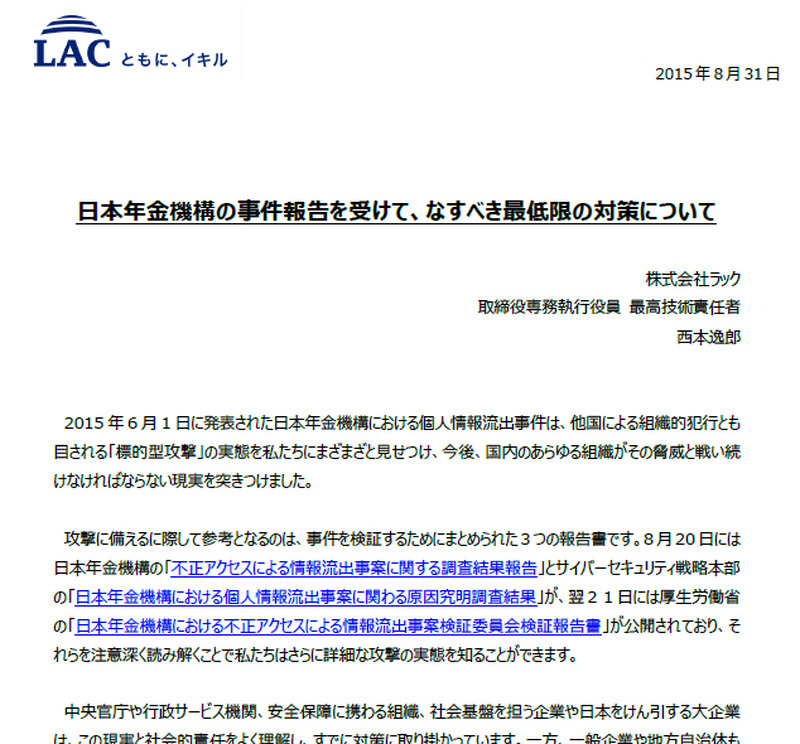
ラックによる提言書
ラックによる提言書 全 1 枚 拡大写真
株式会社ラックは8月31日、標的型攻撃対策の指針についての提言書「日本年金機構の事件報告を受けて、なすべき最低限の対策について」を公開した。これは、同社の最高技術責任者で、標的型攻撃対策本部長の西本逸郎が執筆したもの。日本年金機構の個人情報流出事件は、他国による組織的犯行とも目される「標的型攻撃」の実態をまざまざと見せつけ、中央官庁や行政サービス機関、大企業などは対策を進めているが、一般企業や地方自治体では当事者意識がなく、あるいは意識があっても予算がなく、また予算があっても人が足りない、人がいても運用できないなどの現実に直面している。

提言書ではこうした現状を受け、「気付けない」「防げない」現実を理解し、侵入されたとしても被害を最小限に抑え込み、組織としてのガバナンスが適切に働いたことを証明できるようにすることから始めるべきと指摘している。そのために「ルール違反の放置(割れ窓)が発生しないように適切に管理し、それを経営レベルで監督する仕組みを構築すること」「外部から何らかの異常を知らされたときに的確に対応できるよう、対処方法について十分理解して準備し、訓練を行っておくこと」がスタート地点となるとしている。また、「職員や従業員の『デジタル力』を向上させる教育を実施すること」も重要とし、具体的なセキュリティ対策を示している。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. アクサ損害保険「MyAXA」に不正アクセス、約59万7千件の顧客情報が漏えいした可能性

    アクサ損害保険「MyAXA」に不正アクセス、約59万7千件の顧客情報が漏えいした可能性

  2. アイリスオーヤマ公式通販サイト「アイリスプラザ」に不正アクセス、約770万人の個人情報が漏えいした可能性

    アイリスオーヤマ公式通販サイト「アイリスプラザ」に不正アクセス、約770万人の個人情報が漏えいした可能性

  3. 三井住友海上火災保険「ご契約者さま専用ページ」に不正アクセス、約3万7,000件の顧客情報が漏えい

    三井住友海上火災保険「ご契約者さま専用ページ」に不正アクセス、約3万7,000件の顧客情報が漏えい

  4. Apache HTTP Server 2.4 に複数の脆弱性

    Apache HTTP Server 2.4 に複数の脆弱性

  5. マイクロソフトが 11 月のセキュリティ情報公開、Outlook の脆弱性 1 件で悪用確認

    マイクロソフトが 11 月のセキュリティ情報公開、Outlook の脆弱性 1 件で悪用確認

ランキングをもっと見る
PageTop