3種類の新たなリフレクションDDoS攻撃を観測、アドバイザリを公開(アカマイ) | ScanNetSecurity
2026.11.02(月)

3種類の新たなリフレクションDDoS攻撃を観測、アドバイザリを公開(アカマイ)

アカマイは、米Akamai社によるプレスリリースの抄訳として、同社が発行した新たなサイバーセキュリティの脅威に関するアドバイザリ(Threat Advisory)について発表した。

脆弱性と脅威 脅威動向
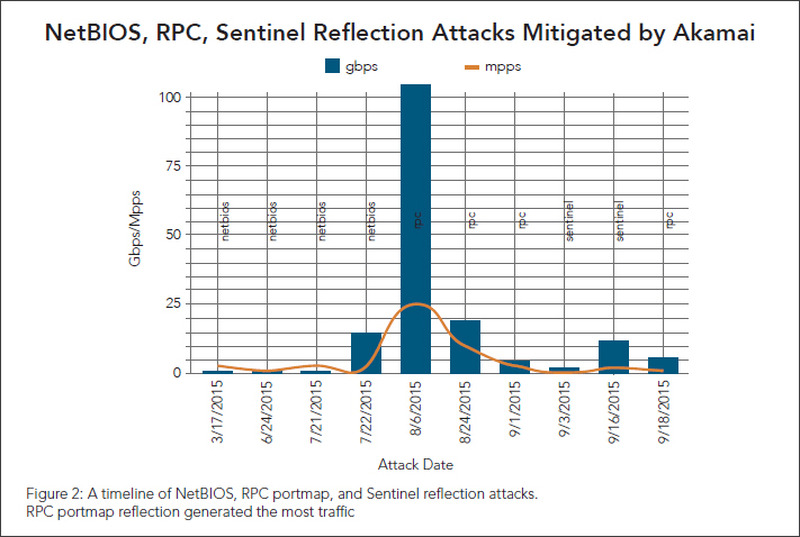
リフレクションDDoS攻撃とアカマイによる緩和
リフレクションDDoS攻撃とアカマイによる緩和 全 1 枚 拡大写真
アカマイ・テクノロジーズ合同会社(アカマイ)は10月29日、米Akamai社によるプレスリリースの抄訳として、同社が発行した新たなサイバーセキュリティの脅威に関するアドバイザリ(Threat Advisory)について発表した。同社はここ数カ月間に3種類の新たなリフレクションDDoS攻撃を観測しており、同アドバイザリはNetBIOSネームサーバ、RPCポートマップ、およびSentinelを利用したリフレクションによるDDoS攻撃の脅威について詳細に解説し、ペイロードの解析、Snortルール、およびシステム強化のためのベストプラクティスも記載している。

ひとつはNetBIOSを利用したDDoSリフレクション攻撃で、特にNetBIOSネームサービス(NBNS)を利用したリフレクションが2015年3月から7月にかけて散発的に発生した。2つめはRPCポートマップを利用した初めてのリフレクションDDoS攻撃で、2015年8月にマルチベクトルDDoS攻撃キャンペーンで発生し、アカマイはこれを観測し、緩和対策を講じている。3つめはSentinelを利用した初めてのDDoSリフレクション攻撃で、2015年6月にストックホルム大学で観測され、統計ソフトウェアパッケージであるSPSS向けライセンスサーバの脆弱性として同定され、緩和対策を講じた。これら3種類の全攻撃ベクトルのDDoS緩和策として、可能であればアップストリームフィルタリングが有効であるとしている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 他の職員のIDとパスワードを使用し複数回にわたり庁内共有フォルダに不正アクセス、上司の印影の偽造も

    他の職員のIDとパスワードを使用し複数回にわたり庁内共有フォルダに不正アクセス、上司の印影の偽造も

  2. ユミルリンクのメール配信サービスの一部サーバシステムに不正アクセス、延べ5,162万8,280件の情報が流出

    ユミルリンクのメール配信サービスの一部サーバシステムに不正アクセス、延べ5,162万8,280件の情報が流出

  3. AI を活用した総点検で発見 ~ デジタルアーツのクラウドサービス運用環境に不正アクセス

    AI を活用した総点検で発見 ~ デジタルアーツのクラウドサービス運用環境に不正アクセス

  4. WPプラグインの脆弱性悪用 ~ ティエスエスリンクのウェブサイトに不正アクセス、製品にはセキュリティ上の問題 確認されておらず

    WPプラグインの脆弱性悪用 ~ ティエスエスリンクのウェブサイトに不正アクセス、製品にはセキュリティ上の問題 確認されておらず

  5. PingCAPに不正アクセス、日本国内で最大約5万件の個人情報が漏えい

    PingCAPに不正アクセス、日本国内で最大約5万件の個人情報が漏えい

ランキングをもっと見る
PageTop