旧式の「RIPv1」を利用したDDoSリフレクション攻撃が増加(アカマイ) | ScanNetSecurity
2026.11.02(月)

旧式の「RIPv1」を利用したDDoSリフレクション攻撃が増加(アカマイ)

アカマイは、同社のPLXsertを通して新しい「サイバーセキュリティThreat Advisory(脅威アドバイザリ)」を発行した。

調査・レポート・白書・ガイドライン 調査・ホワイトペーパー
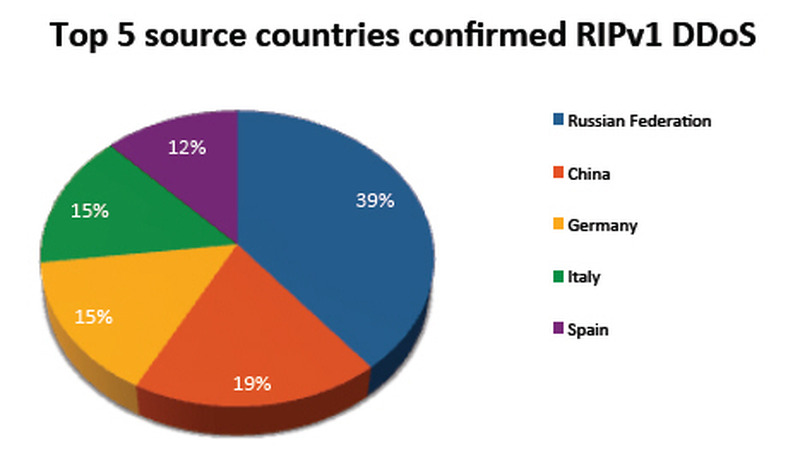
「RIPv1」を利用したDDoSリフレクション攻撃の攻撃元となった国
「RIPv1」を利用したDDoSリフレクション攻撃の攻撃元となった国 全 1 枚 拡大写真
アカマイ・テクノロジーズ合同会社(アカマイ)は7月2日、同社のProlexic Security Engineering & Response Team(PLXsert)を通して、新しい「サイバーセキュリティThreat Advisory(脅威アドバイザリ)」を発行したと発表した。このアドバイザリは、旧式のRouting Information Protocolバージョン1(RIPv1)を使用したリフレクション攻撃や増幅攻撃の増加に注意を呼びかけるものとなっている。

RIPv1は、小規模なマルチルータネットワークにおいて、ルート情報を動的に共有する容易な手段。一般的なリクエストは、初回設定時または起動時にRIPが動作するルータから送信され、その後はリクエストを受け取ったすべてのデバイスがルートのリストを応答し、ブロードキャストとして送ることでアップデートを行う。標準的なRIPv1リクエストは1件につき24バイトペイロードと小さい反面、1回のリクエストで504バイトの複数の応答ペイロードが攻撃対象に送信される。このため、攻撃者はRIPv1を利用したDDoSリフレクション攻撃を好むという。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 他の職員のIDとパスワードを使用し複数回にわたり庁内共有フォルダに不正アクセス、上司の印影の偽造も

    他の職員のIDとパスワードを使用し複数回にわたり庁内共有フォルダに不正アクセス、上司の印影の偽造も

  2. WPプラグインの脆弱性悪用 ~ ティエスエスリンクのウェブサイトに不正アクセス、製品にはセキュリティ上の問題 確認されておらず

    WPプラグインの脆弱性悪用 ~ ティエスエスリンクのウェブサイトに不正アクセス、製品にはセキュリティ上の問題 確認されておらず

  3. ユミルリンクのメール配信サービスの一部サーバシステムに不正アクセス、延べ5,162万8,280件の情報が流出

    ユミルリンクのメール配信サービスの一部サーバシステムに不正アクセス、延べ5,162万8,280件の情報が流出

  4. AI を活用した総点検で発見 ~ デジタルアーツのクラウドサービス運用環境に不正アクセス

    AI を活用した総点検で発見 ~ デジタルアーツのクラウドサービス運用環境に不正アクセス

  5. PingCAPに不正アクセス、日本国内で最大約5万件の個人情報が漏えい

    PingCAPに不正アクセス、日本国内で最大約5万件の個人情報が漏えい

ランキングをもっと見る
PageTop