Linuxが組み込まれたIoT機器を標的とした攻撃を観測、機器の情報確認を(警察庁) | ScanNetSecurity
2026.10.02(金)

Linuxが組み込まれたIoT機器を標的とした攻撃を観測、機器の情報確認を(警察庁)

警察庁は、Linuxが組み込まれたIoT機器を標的とした攻撃を観測したとして、「@police」において注意喚起を発表した。

脆弱性と脅威 脅威動向
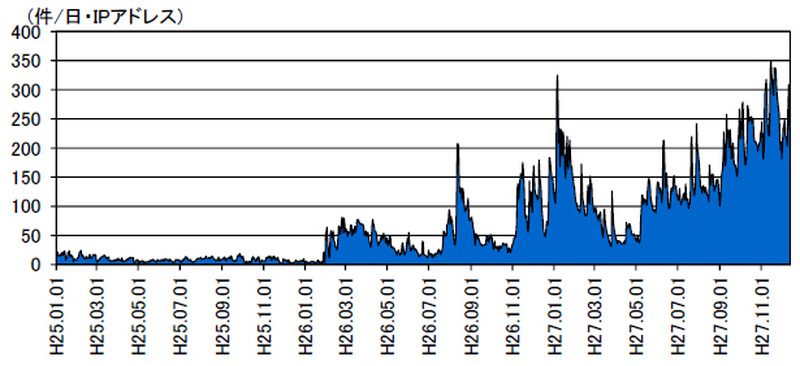
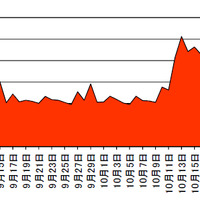
宛先ポート23/TCP に対するアクセス件数の推移
宛先ポート23/TCP に対するアクセス件数の推移 全 3 枚 拡大写真
警察庁は12月15日、Linuxが組み込まれたIoT機器を標的とした攻撃を観測したとして、「@police」において注意喚起を発表した。同庁では、ネットワークに接続された機器を遠隔で操作するTelnetで利用されるポート「23/TCP」に対するアクセスが2014年以降、高い水準で推移していることを把握しており、過去にも注意喚起を発表している。これらの多くはインターネットに接続されたルータ、Webカメラ、ネットワークストレージ、デジタルビデオレコーダ等のLinuxが組み込まれたIoT機器が発信元であり、何らかの手法により攻撃者に乗っ取られ、攻撃の踏み台として悪用されていると考えられるという。

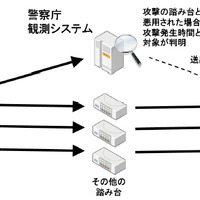
宛先ポート23/TCPに対するアクセスについて分析を行ったところ、不正なプログラムをダウンロードして実行させる攻撃が存在していることを確認した。この不正なプログラムは、一般に広く採用されているCPU「X86」で動作するLinuxには感染しないものであった。「ARM」「MIPS」「PowerPC」「SuperH」のCPUで動作しているLinuxを標的とした不正なプログラムであることを確認しているという。感染するとボット化され、攻撃者の命令で動作してしまう。感染した機器の挙動として、感染拡大を狙ったさらなる探索(Telnet探索、宛先ポート53413/UDPに対するアクセス)等を確認している。警察庁では、現在利用している機器について、最新のセキュリティ情報を確認するよう呼びかけている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 「ニッポンレンタカーアプリ」への不正アクセス、運転免許証情報が閲覧されたおそれも

    「ニッポンレンタカーアプリ」への不正アクセス、運転免許証情報が閲覧されたおそれも

  2. CMSプラグインの脆弱性公表を受け更新作業中に不正アクセスを発見

    CMSプラグインの脆弱性公表を受け更新作業中に不正アクセスを発見

  3. 商船三井クルーズで営業情報を保存した外部記憶媒体を紛失、就航準備中のクルーズ船「MITSUI OCEAN SAKURA」の船内で保管

    商船三井クルーズで営業情報を保存した外部記憶媒体を紛失、就航準備中のクルーズ船「MITSUI OCEAN SAKURA」の船内で保管

  4. 不正プログラム設置 ~ 東京大学大学院医学系研究科公共健康医学専攻ウェブサイトに不正アクセス

    不正プログラム設置 ~ 東京大学大学院医学系研究科公共健康医学専攻ウェブサイトに不正アクセス

  5. スターツ出版「オズモール」に不正アクセス、会員のメールアドレス 最大447,610名分が漏えいした可能性

    スターツ出版「オズモール」に不正アクセス、会員のメールアドレス 最大447,610名分が漏えいした可能性

ランキングをもっと見る
PageTop