「Joomla!」の重大な脆弱性を標的とするアクセスを観測、注意を呼びかけ(警察庁) | ScanNetSecurity
2026.10.02(金)

「Joomla!」の重大な脆弱性を標的とするアクセスを観測、注意を呼びかけ(警察庁)

警察庁は、重大な脆弱性が公表されたコンテンツ管理システム「Joomla!」において、当該脆弱性を標的とするアクセスを観測したとして、「@police」において注意喚起を発表した。

脆弱性と脅威 脅威動向
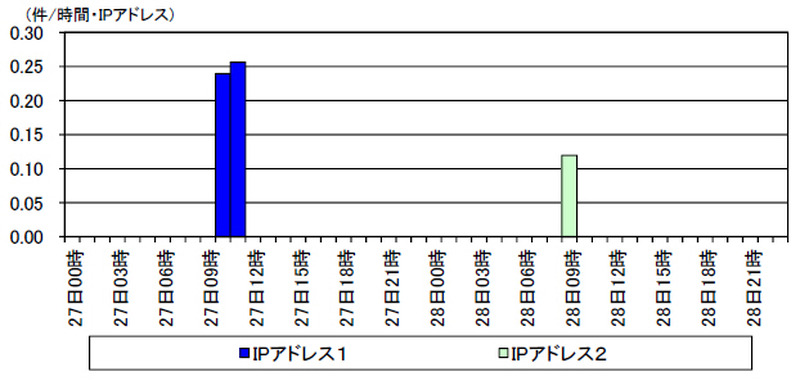
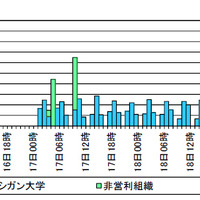
「Joomla!」の脆弱性を探索するアクセス件数の推移(発信元IP アドレス別)
「Joomla!」の脆弱性を探索するアクセス件数の推移(発信元IP アドレス別) 全 1 枚 拡大写真
警察庁は10月29日、重大な脆弱性が公表されたコンテンツ管理システム(CMS)である「Joomla!」において、当該脆弱性を標的とするアクセスを観測したとして、「@police」において注意喚起を発表した。脆弱性は10月22日に公表されたもので、悪用されると管理者権限でコントロールパネルへのアクセスが可能になり、これによりWebサイトを改ざんされるなどの危険性があるとしている。

10月26日には別のセキュリティ対策企業から、この脆弱性を悪用しようとする大規模なスキャン活動を観測したとの情報が公表されている。同庁の定点観測システムにおいては、27日10時から28日10時までの間、この脆弱性を探索するアクセスを観測したという。

これらのアクセスの発信元IPアドレスは、いずれもサーバのレンタル事業等を行う日本国外の企業が管理するものであり、アクセスの内容はいずれも脆弱性の有無を確認するものにとどまっていた。今後は脆弱性を悪用する攻撃が実施される可能性もあるため、該当するバージョンの「Joomla!」を使用している場合は速やかに最新バージョンにアップデートするよう呼びかけている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 「ニッポンレンタカーアプリ」への不正アクセス、運転免許証情報が閲覧されたおそれも

    「ニッポンレンタカーアプリ」への不正アクセス、運転免許証情報が閲覧されたおそれも

  2. CMSプラグインの脆弱性公表を受け更新作業中に不正アクセスを発見

    CMSプラグインの脆弱性公表を受け更新作業中に不正アクセスを発見

  3. 商船三井クルーズで営業情報を保存した外部記憶媒体を紛失、就航準備中のクルーズ船「MITSUI OCEAN SAKURA」の船内で保管

    商船三井クルーズで営業情報を保存した外部記憶媒体を紛失、就航準備中のクルーズ船「MITSUI OCEAN SAKURA」の船内で保管

  4. 不正プログラム設置 ~ 東京大学大学院医学系研究科公共健康医学専攻ウェブサイトに不正アクセス

    不正プログラム設置 ~ 東京大学大学院医学系研究科公共健康医学専攻ウェブサイトに不正アクセス

  5. スターツ出版「オズモール」に不正アクセス、会員のメールアドレス 最大447,610名分が漏えいした可能性

    スターツ出版「オズモール」に不正アクセス、会員のメールアドレス 最大447,610名分が漏えいした可能性

ランキングをもっと見る
PageTop