「イオン銀行」「千葉銀行」を騙るフィッシングサイトを確認、文面が不自然な日本語のスパムメールで誘導(フィッシング対策協議会) | ScanNetSecurity
2026.10.26(月)

「イオン銀行」「千葉銀行」を騙るフィッシングサイトを確認、文面が不自然な日本語のスパムメールで誘導(フィッシング対策協議会)

 フィッシング対策協議会は21日、「イオン銀行」「千葉銀行」を騙るフィッシングサイト(偽サイト)が存在しているとして、注意を呼びかけた。

脆弱性と脅威 脅威動向
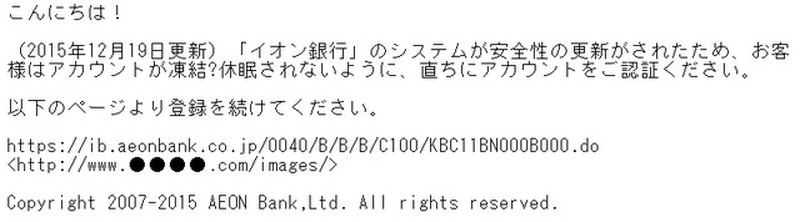
「イオン銀行」を騙るスパムメールの内容
「イオン銀行」を騙るスパムメールの内容 全 2 枚 拡大写真
 フィッシング対策協議会は21日、「イオン銀行」「千葉銀行」を騙るフィッシングサイト(偽サイト)が存在しているとして、注意を呼びかけた。

 いずれのサイトも12月21日11時時点で稼働中で、同協議会はJPCERTコーディネーションセンターに調査依頼済みとのこと。イオン銀行・千葉銀行ともに「イオン銀行より大切なお知らせです」「千葉銀行より大切なお知らせです」「イオン銀行本人認証サービス」「千葉銀行本人認証サービス」「重要なお知らせ」「本人認証サービス」といったタイトルで、不正メールが送信されている。

 メール本文だが、ここ最近、他銀行などのスパムでも観測されている「お客様はアカウントが凍結?休眠されないように、ただちにアカウントをご認証ください」という内容だ。偽サイトに誘導し、アカウント情報を入力させるのが狙いとみられる。文面の一部が不自然な日本語のため、注意していれば気付きやすいが、今後も類似のスパムが拡大しそうだ。

 なお同じ内容のスパムは、住信SBIネット銀行・横浜銀行・セブン銀行などが被害に遭っている。同協議会は、このようなフィッシングサイトで、ユーザーID、ログインパスワードなどを絶対に入力しないように注意を呼びかけている。

「アカウントが凍結?休眠」スパムが拡大……イオン銀・千葉銀も標的に

《冨岡晶@RBB TODAY》
関連記事
この記事の写真
/

特集

PageTop

アクセスランキング

  1. PHP に複数の任意のコードが実行可能な脆弱性

    PHP に複数の任意のコードが実行可能な脆弱性

  2. 「お名前.com デスクトップクラウド」に不正アクセス、取引口座のログイン情報等が取得され不正利用された可能性

    「お名前.com デスクトップクラウド」に不正アクセス、取引口座のログイン情報等が取得され不正利用された可能性

  3. 「焼肉きんぐ」公式アプリ会員管理システムに不正アクセス、1,078万8,963件の個人情報が漏えい

    「焼肉きんぐ」公式アプリ会員管理システムに不正アクセス、1,078万8,963件の個人情報が漏えい

  4. 厚生労働省 委託事業の「東電福島第一原発廃炉等作業における被ばく低減対策普及啓発事業」で個人情報が漏えい

    厚生労働省 委託事業の「東電福島第一原発廃炉等作業における被ばく低減対策普及啓発事業」で個人情報が漏えい

  5. Apache Tomcat に複数の脆弱性

    Apache Tomcat に複数の脆弱性

ランキングをもっと見る
PageTop