ランサムウェアへの感染を狙う攻撃が引き続き継続、注意を呼びかけ(日本IBM) | ScanNetSecurity
2026.10.27(火)

ランサムウェアへの感染を狙う攻撃が引き続き継続、注意を呼びかけ(日本IBM)

日本IBMは、ランサムウェアへの感染を狙った攻撃が12月に入っても引き続き行われていることをTokyo SOCにおいて確認しているとして、注意を呼びかけている。

脆弱性と脅威 脅威動向
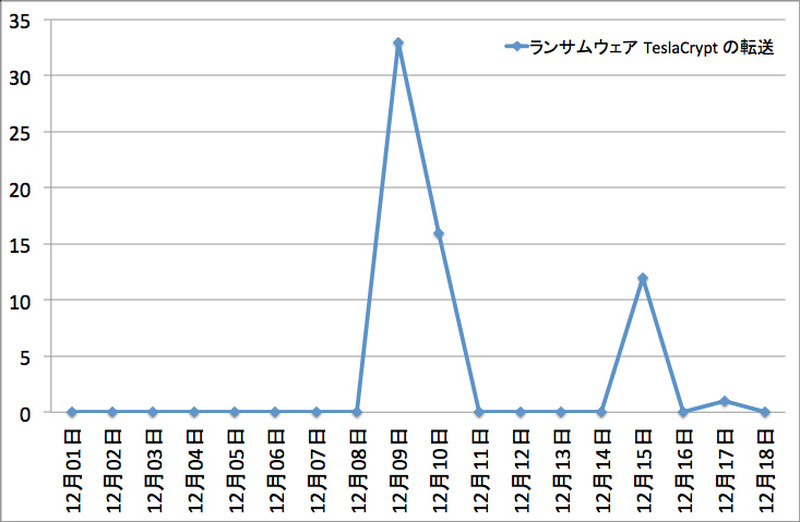
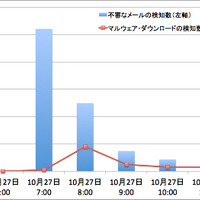
不正なメール経由での ランサムウェア TeslaCrypt の転送件数
不正なメール経由での ランサムウェア TeslaCrypt の転送件数 全 2 枚 拡大写真
日本アイ・ビー・エム株式会社(日本IBM)は12月22日、ランサムウェアへの感染を狙った攻撃が12月に入っても引き続き行われていることをTokyo SOCにおいて確認しているとして、注意を呼びかけている。攻撃経路としては、これまで同様にWebを使ったドライブ・バイ・ダウンロード攻撃のほか、不正なファイルが添付されたメールによる攻撃も日本国内で確認されたという。メールによる攻撃では、添付された不正なJavaScriptを実行したり、Microsoft Wordファイル内の不正なマクロを実行すると、外部からマルウェア(ランサムウェア)がダウンロードされる。

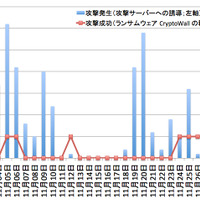
ドライブ・バイ・ダウンロード攻撃では、攻撃ツール(Angler Exploit Kit)が2015年12月に公表されたAdobe Flash Playerの脆弱性(CVE-2015-8446)に新たに対応・悪用しているとの情報が確認されている。Tokyo SOCの検知状況では、12月7日の週にはこの攻撃の発生件数(Angler Exploit Kit を使う攻撃サーバーへの誘導件数)が数件程度まで著しく減少していたが、12月14日の週には増加に転じている。攻撃サーバへの誘導手法としては、日本国内のものも含むWebサイトが改ざんされ、そのページを閲覧した結果、不正なスクリプトが読み込まれ、バックグラウンドで攻撃サーバに誘導される事例を複数観測しているという。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 「焼肉きんぐ」公式アプリ会員管理システムに不正アクセス、1,078万8,963件の個人情報が漏えい

    「焼肉きんぐ」公式アプリ会員管理システムに不正アクセス、1,078万8,963件の個人情報が漏えい

  2. 「タイムズカー」への不正アクセス、本人確認書類画像データが漏えいした顧客に 3,000円相当を見舞いとして支払い

    「タイムズカー」への不正アクセス、本人確認書類画像データが漏えいした顧客に 3,000円相当を見舞いとして支払い

  3. 楽天モバイルで支払い証明書が第三者に閲覧される可能性、脆弱性診断テストで判明

    楽天モバイルで支払い証明書が第三者に閲覧される可能性、脆弱性診断テストで判明

  4. Microsoft Defender におけるアップデート処理の妨害によりサービス停止が可能となる脆弱性(Scan Tech Report)

    Microsoft Defender におけるアップデート処理の妨害によりサービス停止が可能となる脆弱性(Scan Tech Report)

  5. リゾートトラストのウェブサイトに不正アクセス、約 26,000件の会員情報が漏えい

    リゾートトラストのウェブサイトに不正アクセス、約 26,000件の会員情報が漏えい

ランキングをもっと見る
PageTop