ランサムウェアへの感染を狙う攻撃が引き続き継続、注意を呼びかけ(日本IBM) | ScanNetSecurity
2026.11.17(火)

ランサムウェアへの感染を狙う攻撃が引き続き継続、注意を呼びかけ(日本IBM)

日本IBMは、ランサムウェアへの感染を狙った攻撃が12月に入っても引き続き行われていることをTokyo SOCにおいて確認しているとして、注意を呼びかけている。

脆弱性と脅威 脅威動向
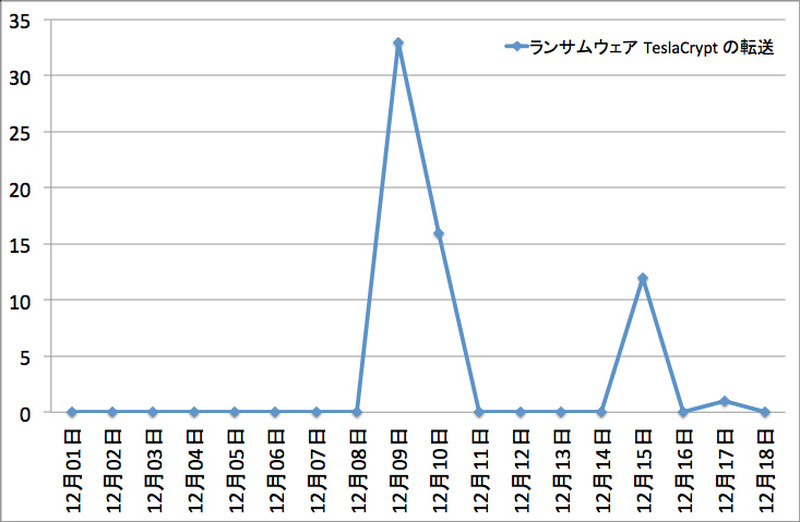
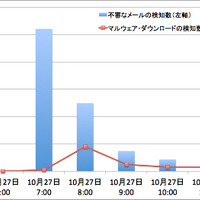
不正なメール経由での ランサムウェア TeslaCrypt の転送件数
不正なメール経由での ランサムウェア TeslaCrypt の転送件数 全 2 枚 拡大写真
日本アイ・ビー・エム株式会社(日本IBM)は12月22日、ランサムウェアへの感染を狙った攻撃が12月に入っても引き続き行われていることをTokyo SOCにおいて確認しているとして、注意を呼びかけている。攻撃経路としては、これまで同様にWebを使ったドライブ・バイ・ダウンロード攻撃のほか、不正なファイルが添付されたメールによる攻撃も日本国内で確認されたという。メールによる攻撃では、添付された不正なJavaScriptを実行したり、Microsoft Wordファイル内の不正なマクロを実行すると、外部からマルウェア(ランサムウェア)がダウンロードされる。

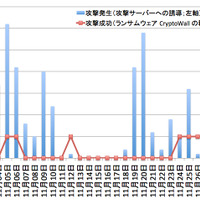
ドライブ・バイ・ダウンロード攻撃では、攻撃ツール(Angler Exploit Kit)が2015年12月に公表されたAdobe Flash Playerの脆弱性(CVE-2015-8446)に新たに対応・悪用しているとの情報が確認されている。Tokyo SOCの検知状況では、12月7日の週にはこの攻撃の発生件数(Angler Exploit Kit を使う攻撃サーバーへの誘導件数)が数件程度まで著しく減少していたが、12月14日の週には増加に転じている。攻撃サーバへの誘導手法としては、日本国内のものも含むWebサイトが改ざんされ、そのページを閲覧した結果、不正なスクリプトが読み込まれ、バックグラウンドで攻撃サーバに誘導される事例を複数観測しているという。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. アクサ損害保険「MyAXA」に不正アクセス、約59万7千件の顧客情報が漏えいした可能性

    アクサ損害保険「MyAXA」に不正アクセス、約59万7千件の顧客情報が漏えいした可能性

  2. アイリスオーヤマ公式通販サイト「アイリスプラザ」に不正アクセス、約770万人の個人情報が漏えいした可能性

    アイリスオーヤマ公式通販サイト「アイリスプラザ」に不正アクセス、約770万人の個人情報が漏えいした可能性

  3. 三井住友海上火災保険「ご契約者さま専用ページ」に不正アクセス、約3万7,000件の顧客情報が漏えい

    三井住友海上火災保険「ご契約者さま専用ページ」に不正アクセス、約3万7,000件の顧客情報が漏えい

  4. Apache HTTP Server 2.4 に複数の脆弱性

    Apache HTTP Server 2.4 に複数の脆弱性

  5. マイクロソフトが 11 月のセキュリティ情報公開、Outlook の脆弱性 1 件で悪用確認

    マイクロソフトが 11 月のセキュリティ情報公開、Outlook の脆弱性 1 件で悪用確認

ランキングをもっと見る
PageTop